

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/neofito/cve-2020-1337
Escalation di PrivilegiMeccanismi di PersistenzaAnalisi delle VulnerabilitàExploitPost-ExploitSviluppo PayloadBinary Exploitation
GitHubneofito/cve-2020-1337

CVE-2020-1337

CVE-2020-1048 bypass: PoC di binary planting

Vedi Repository
326506 anni faRevisionato da Kitploit
Condividi

CVE-2020-1337 - Piantagione Binaria (bypass di CVE-2020-1048)

Peleg Hadar (@peleghd) e Tomer Bar di SafeBreach (@safebreach) sono stati riconosciuti da Microsoft per il CVE-2020-1048, una vulnerabilità dello Spooler di Windows che consente un'elevazione dei privilegi su Windows 7 e successivi.

Alcuni dettagli sono stati divulgati da Alex Ionescu (@aionescu) e Yarden Shafir (@yarden_shafir) nel loro bellissimo post sul blog PrintDemon: Print Spooler Privilege Escalation, Persistence & Stealth (CVE-2020-1048 & more). Sfruttando queste conoscenze ho trovato un bypass per la patch utilizzando i punti di giunzione e i symlink di Windows (grazie a James Forshaw @tiraniddo).

Il mio report è stato un duplicato perché la causa principale era già stata segnalata da qualcun altro e al report è stato assegnato il CVE-2020-1337, un CVE davvero c00l :-)

Questo codice C# permette di posizionare una DLL dannosa nella directory locale C:\windows\system32 per essere caricata da un'applicazione o servizio vulnerabile a DLL hijacking.

Articolo del blog: CVE-2020-1337: il mio contributo; anche in spagnolo.

Come compilare

Utilizza Visual Studio per ottenere un binario autonomo. La magia viene eseguita utilizzando i seguenti pacchetti NuGet:

  • NtApiDotNet
  • IlMerge 3.0.40
  • MSBuild.ILMerge.Task

Come usare

Posiziona il binario e il tuo file dannoso nello stesso percorso ed esegui il primo passo:
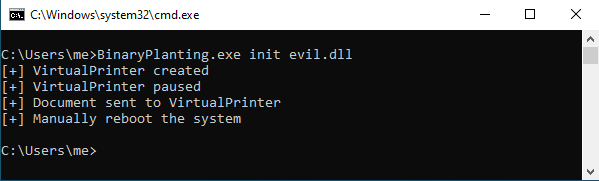
Primo Passo

Riavvia manualmente il sistema ed esegui il secondo passo per finalmente piantare la tua DLL con il suo nome finale:
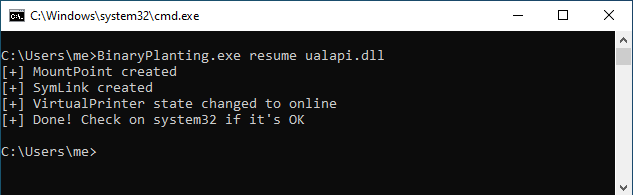

Secondo Passo

Riconoscimenti

  • Alex Ionescu (@aionescu) e Yarden Shafir (@yarden_shafir)
  • Peleg Hadar (@peleghd) e Tomer Bar
  • James Forshaw (@tiraniddo)
  • BC Security (@BCSecurity1)
  • Tutti i partner che mi hanno aiutato a testare il PoC: Marc (@h4ng3r), Ignasi (@Ny4nyi), Iñaki (@virtualminds_es) e Hector (@3v4Si0N).
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





