
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Cloudmare — Tracciatore di IP reali per Cloudflare, Sucuri, Incapsula. | Kitploit

Strumenti/GitHubGitHub/mrh0wl/cloudmare
RicognizioneRaccolta InformazioniSicurezza WebPenetration TestingRed TeamingAnalisi DNSArchived
GitHubmrh0wl/cloudmare

Cloudmare

Tracciatore di IP reali per Cloudflare, Sucuri, Incapsula.

Vedi Repository
1.8k237493 anni faRevisionato da Kitploit
Condividi

Cloudmare

Cloudmare è un semplice strumento per trovare i server di origine di siti web protetti da Cloudflare, Sucuri o Incapsula con un DNS mal configurato.

Per maggiori dettagli su questa comune configurazione errata e su come funziona Cloudmare, inviami un messaggio privato.

Ecco come appare Cloudmare in azione.
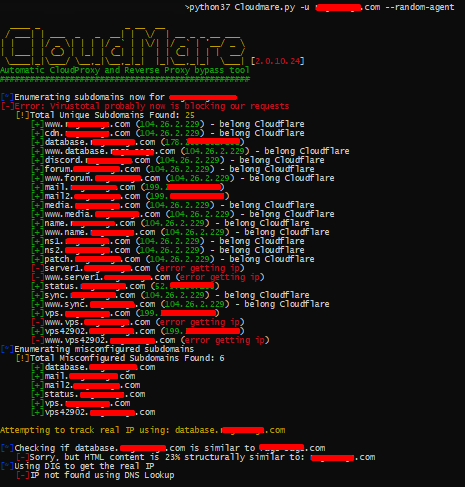
Esempio di utilizzo

(I siti web e gli indirizzi IP in questo esempio sono stati offuscati)

Configurazione

  1. Clona il repository
git clone https://github.com/MrH0wl/Cloudmare.git
  1. Vai nella cartella
cd Cloudmare
python Cloudmare.py -h or python Cloudmare.py -hh
  1. Esegui Cloudmare (vedi Uso qui sotto per maggiori dettagli)
python Cloudmare.py -u target.site --bruter -sC -sSh -sSt --host verified.site

(Ricorda di usare -hh per maggiori informazioni sugli argomenti)

Utenti Termux

  1. pkg upgrade && pkg update
  2. pkg install git python libxml2 libxslt dnsutils
  3. git clone https://github.com/MrH0wl/Cloudmare.git
  4. cd Cloudmare
  5. python Cloudmare.py -h or python Cloudmare.py -hh
Note: Be patient if the script requires to install modules.
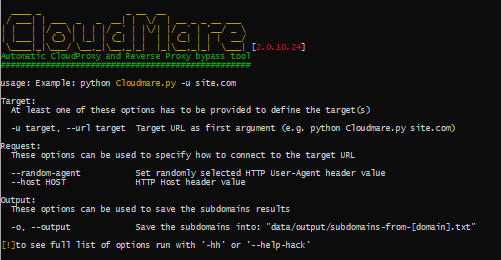
Uso

Opzioni di aiuto

Compatibilità

Testato su Python>=3.7 (non usare più Python 2), funziona su Linux e Windows. Sentiti libero di aprire una segnalazione se hai segnalazioni di bug o domande. Se vuoi collaborare, sei il benvenuto.

Dona

Se vuoi che Cloudmare venga aggiornato più frequentemente con molte più funzionalità, puoi donare per aiutare a rendere questo possibile.
Dona con PayPal Offrimi un caffè

Informazioni di Contatto

✉️Email: [email protected]
🐦Twitter: @mrh0wl
📷Instagram: @mrh0wl

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





