Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/mr7s3d0/cve-2025-67325
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed TeamingSviluppo Payload
GitHubmr7s3d0/cve-2025-67325

CVE-2025-67325

Dettaglio su CVE-2025-67325

Vedi Repository
13910 mesi faNon ancora revisionato
Condividi

🚨 Esecuzione di codice in remoto (RCE) non autenticata tramite caricamento file

📌 Panoramica

  • Progetto: QloApps
  • Repository: https://github.com/Qloapps/QloApps
  • Versioni interessate: <= 1.7.0
  • Classe di vulnerabilità: Esecuzione di codice in remoto non autenticata
  • Gravità: Critica
  • CVSS v3.1: (Critica) 9.8 CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • CVE ID: CVE-2025-67325
  • Scoperto da: Neakk Pornlur
  • Data di divulgazione: 2026-01-09

🧩 Descrizione

Il caricamento di file senza restrizioni nella funzionalità di recensione degli hotel in QloApps versioni 1.7.0 e precedenti consente a un utente malintenzionato remoto non autenticato di ottenere esecuzione di codice in remoto.


🎯 Endpoint interessato

/module/qlohotelreview/default


⚠️ Causa principale

La vulnerabilità esiste a causa di:

  • Mancata validazione dell'estensione del file.
  • I file caricati vengono eseguiti direttamente dal server.
  • Nessun controllo di autenticazione o autorizzazione applicato sull'endpoint.

🔥 Impatto

Un exploit riuscito consente a un utente malintenzionato di:

  • Eseguire comandi arbitrari del sistema operativo.
  • Leggere/scrivere/eliminare file sensibili del server.
  • Accedere alle credenziali del database.
  • Muoversi verso servizi di rete interni.
  • Compromettere completamente il server di hosting.

Questa vulnerabilità porta a una perdita completa di Riservatezza, Integrità e Disponibilità (Triade CIA).


🛠️ Proof of Concept (PoC) su QloApps versione 1.7.0

Servono un id_order valido e un token Ajax per effettuare una richiesta all'endpoint vulnerabile. Per id_order possiamo forzarlo manualmente partendo da 1 oppure creare un account ospite e prenotare una stanza per ottenere questo id_order. Per il token Ajax possiamo ottenerlo da qualsiasi pagina di camera d'hotel.

1. Ottenere il token Ajax
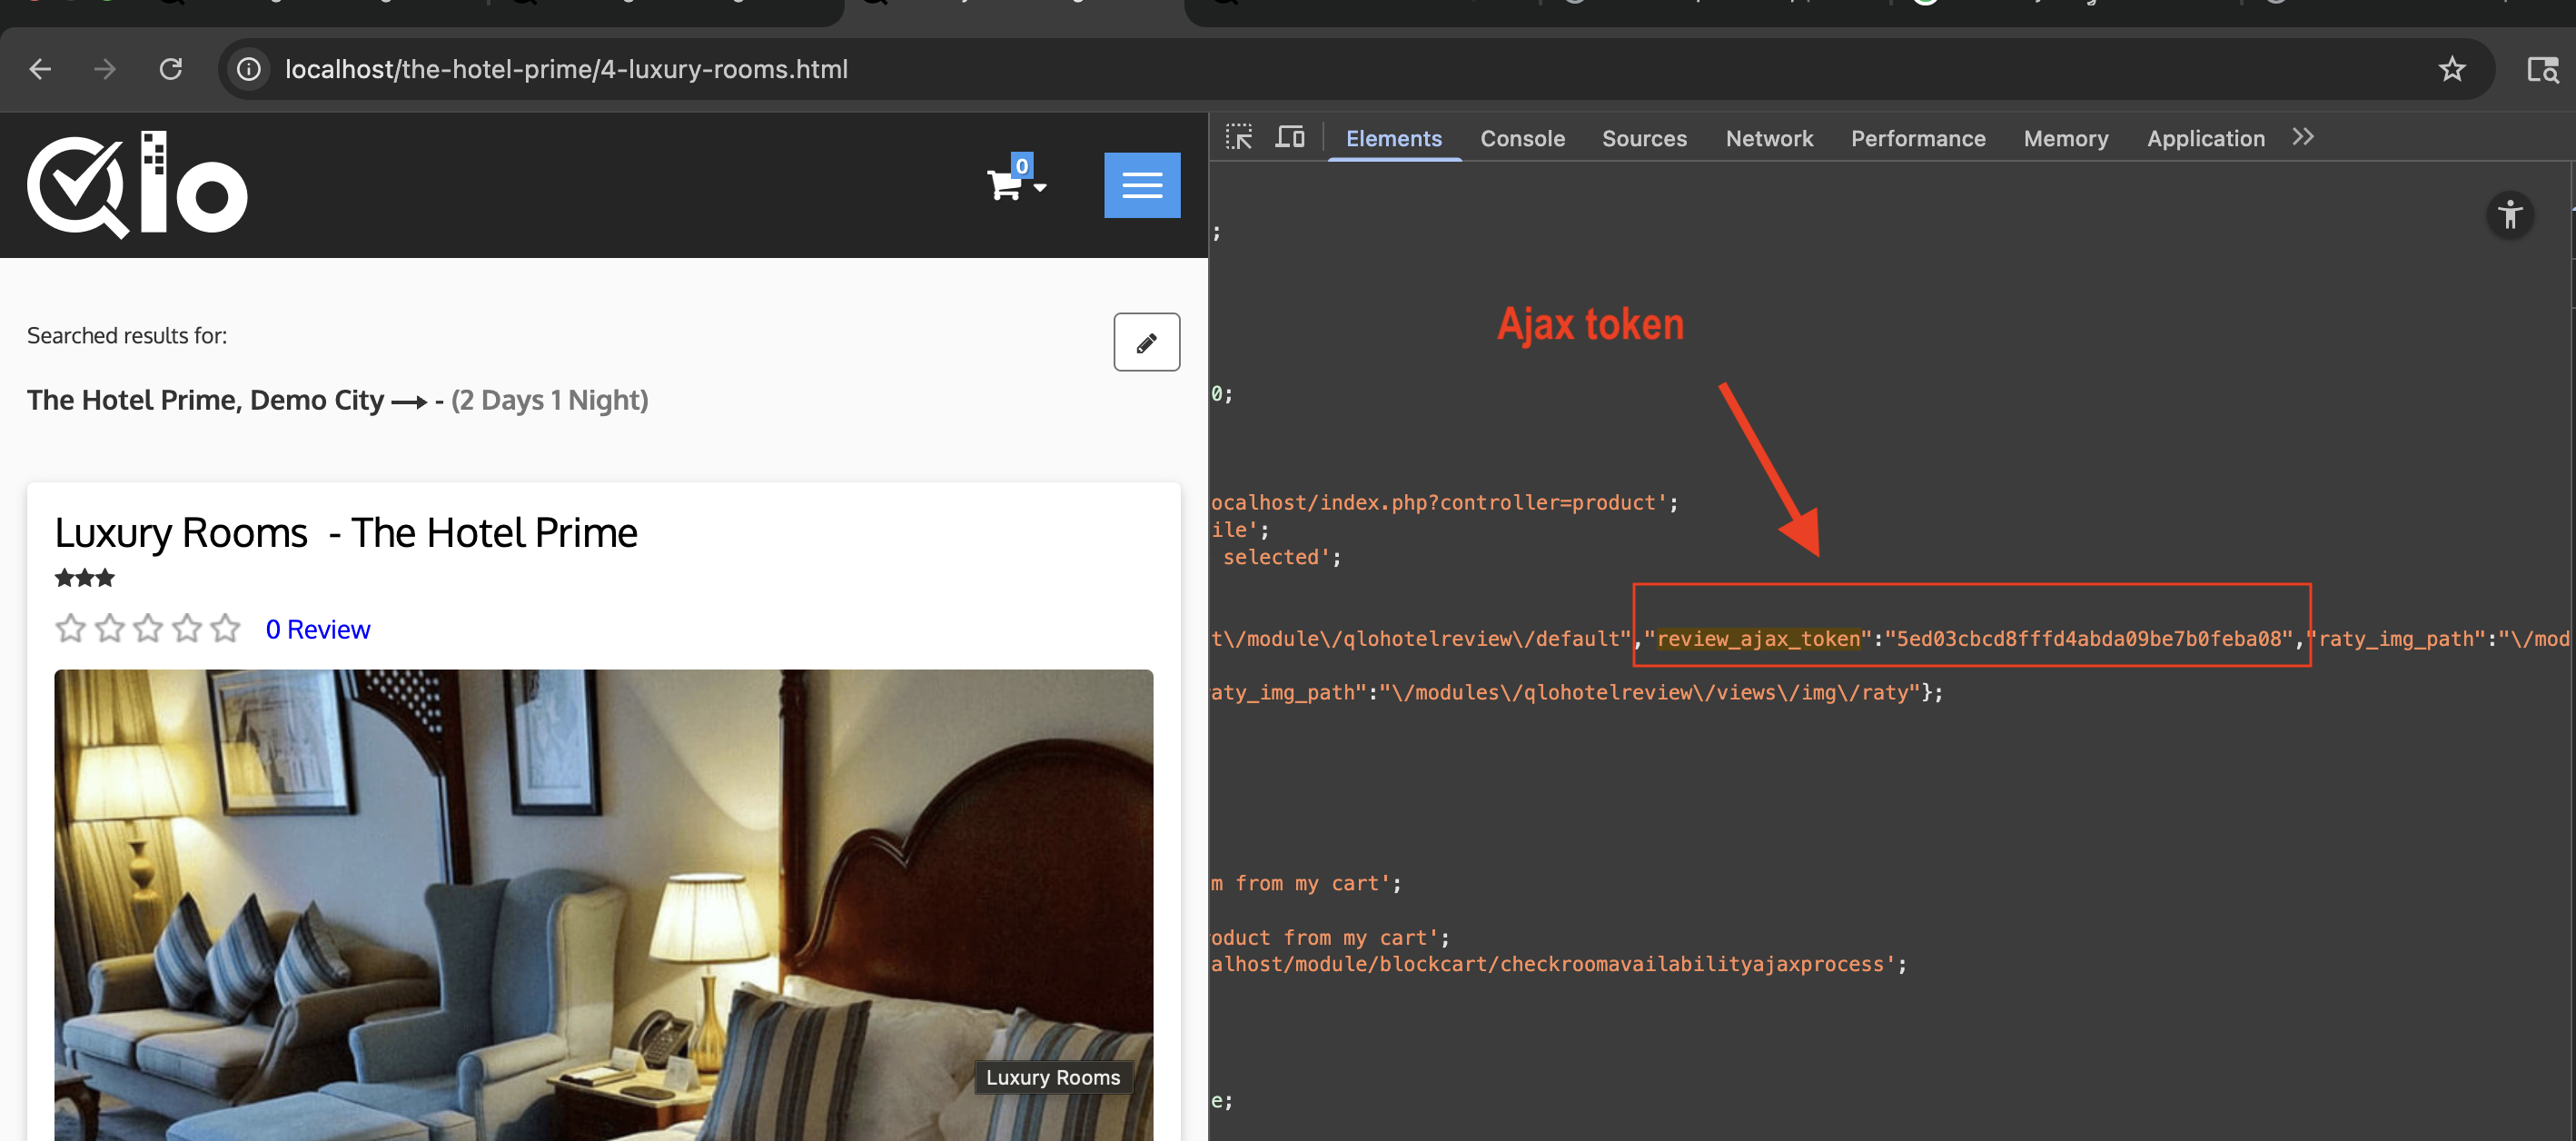
poc1

2. Recensire un hotel e caricare la nostra immagine + web shell php ingegnerizzata.

poc2 poc3

3. Attivare l'esecuzione di codice in remoto

Possiamo trovare la nostra web shell caricata all'indirizzo https://target.com/modules/qlohotelreview/views/img/review/<id_order>/1.php poc

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →