
 mmakingdom/cve-2025-63420
CrushFTP11 precedente alla versione 11.3.7_57 è vulnerabile a un'iniezione HTML persistente nel pannello di amministrazione di CrushFTP (Reports / "Who Created Folder"), consentendo l'esecuzione persistente di HTML nelle sessioni di amministrazione.

CrushFTP11 prima della versione 11.3.7_57 è vulnerabile a iniezione HTML memorizzata nel pannello di amministrazione di CrushFTP (Reports / "Who Created Folder"), consentendo l'esecuzione persistente di HTML nelle sessioni di amministrazione.
CWE-79 — Neutralizzazione impropria dell'input durante la generazione di pagine web (Cross-site Scripting)
AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N
Come indicato nel changelog del fornitore ( https://crushftp.com/version11_build.html ) le versioni 11.3.7_57 e successive non sono interessate.
_57: correzione dell'URL di login e correzione del session kicking, e una HTMLi minore per i report: CVE-2025-63420
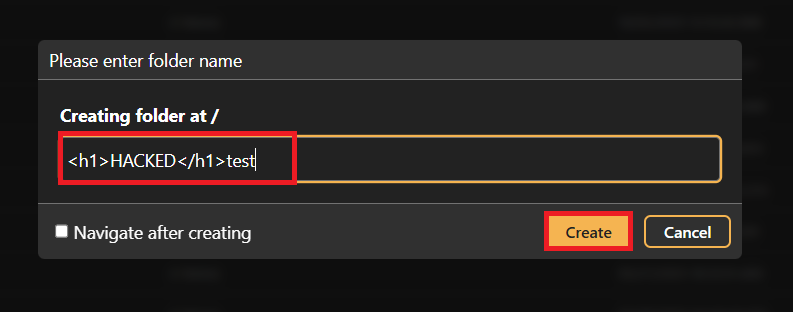
Una vulnerabilità di HTMLi memorizzata nel pannello di amministrazione di CrushFTP (Reports / 'Who Created Folder') consente ad attaccanti autenticati con i permessi per creare cartelle di iniettare codici HTML malevoli.
<h1>HACKED</h1>test



Muntadhar Ahmed






