
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
dnsFookup — Toolkit per DNS rebinding | Kitploit
Strumenti/GitHubGitHub/makuga01/dnsfookup
ExploitSicurezza WebPenetration TestingAnalisi DNS
GitHubmakuga01/dnsfookup

dnsFookup

Toolkit per DNS rebinding

Vedi Repository
25542493 anni faRevisionato da Kitploit
Condividi

DnsFookup v 2.0.1

DNS Rebinding framework contenente:

  • un server DNS ovviamente
  • API web Python per creare nuovi sottodomini e controllare il server DNS, visualizzare i log, cose del genere
  • una misera app React per renderlo più comodo

Changelog

Documentazione API

Cosa fa?

Permette di creare "dns bin" come un Burp Collaborator, ma aggiunge un po' più di funzionalità... crea un nuovo dnsbin
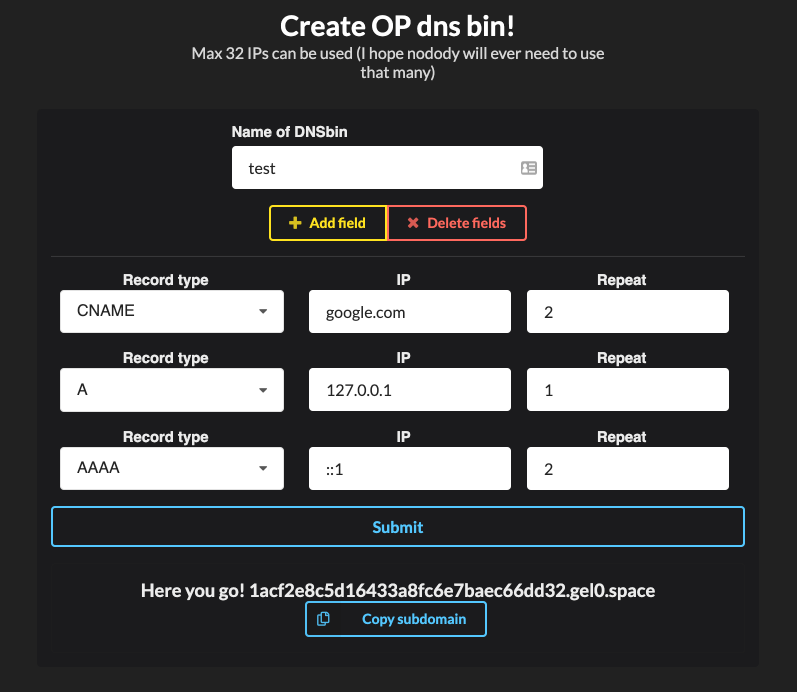
Puoi specificare a quali IP/domini il sottodominio creato deve risolvere e per quante volte, per ora sono supportati i record A, CNAME e AAAA

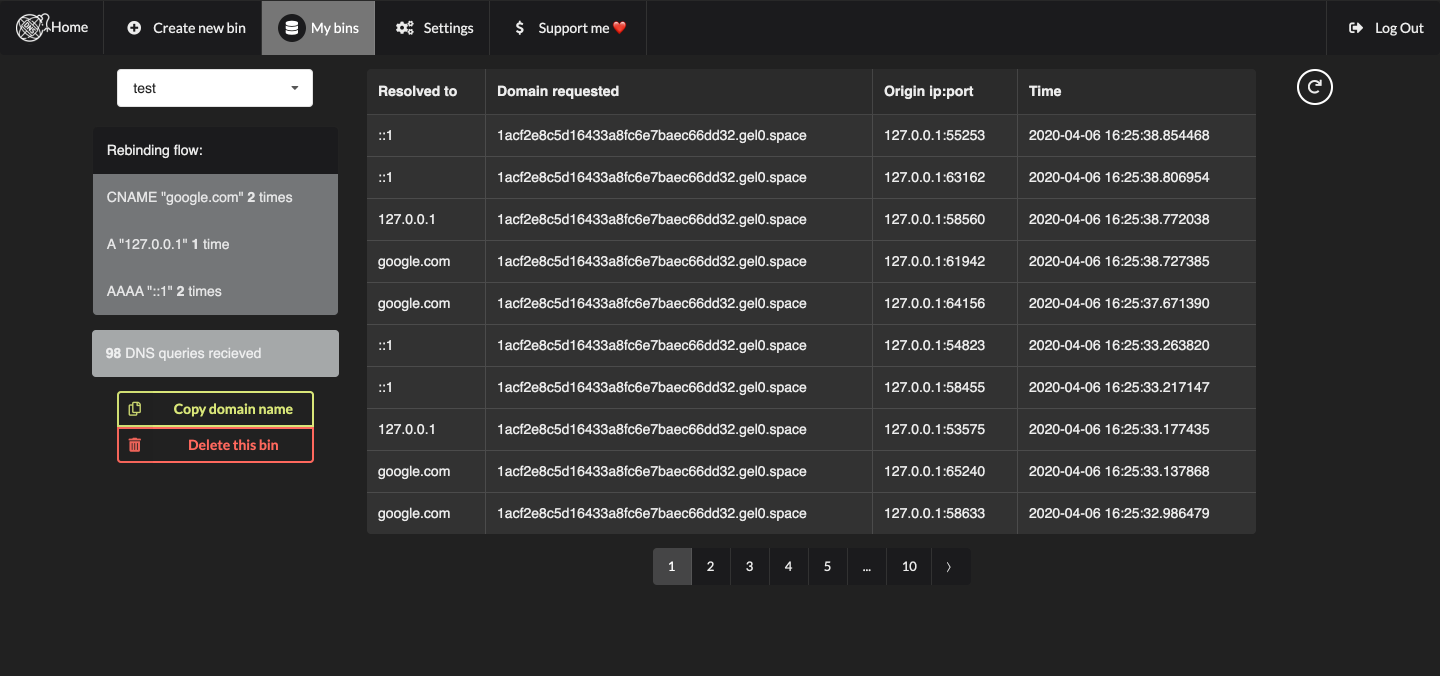
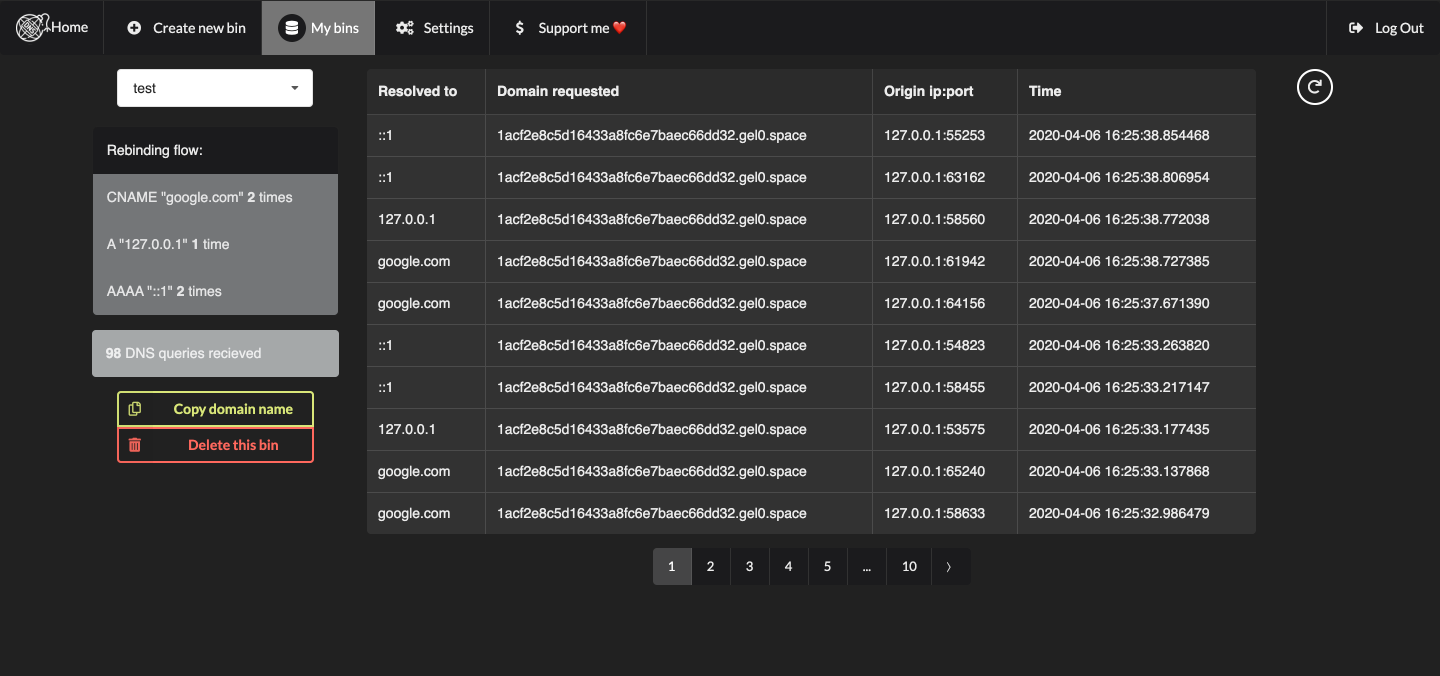
Poi puoi vedere da dove è stato richiesto, a cosa ha risolto,... nei log crea un nuovo dnsbin
Video dello strumento in azione

Guarda il video

Il codice dell'applicazione vulnerabile proviene da https://github.com/makuga01/dnsFookup/tree/master/vulnerableApp

Come eseguirlo

Prima di tutto, controlla la configurazione in config.yaml

Inoltre, non dimenticare di cambiare tutte le password e le chiavi all'interno del config

# First edit config.yaml as you please
# Don't forget to change the JWT secret!
vim config.yaml

# Install python & docker-compose
apt install docker-compose python3-pip
sudo apt-get install libpq-dev python-dev

#Set up postgres and redis
sudo docker-compose up

#in ./BE
pip3 install -r requirements.txt

python3 dns.py # to start the dns server

# for testing purposes development server is enough I think
FLASK_APP=app.py
FLASK_ENV=development
flask run

# Install npm
curl -sL https://deb.nodesource.com/setup_10.x | sudo -E bash -       
apt -y install nodejs make gcc g++

# then in ./FE
npm install
npm start

Se hai un po' di tempo libero, per favore contribuisci, significa molto per me :D

Vuoi vedere qualche funzionalità nel prossimo aggiornamento?

Fammelo sapere su keybase

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →