mahgal/nginx-http2-rce-check
Rispondi alla domanda "sono esposto alla RCE di Nginx HTTP/2?" con un solo comando — verifica la tua versione di nginx e la configurazione HTTP/2 rispetto a CVE-2026-123007 / CVE-2026-123633 (divulgate il 2026-11-18, CVSS 9.2).

Rispondi alla domanda "il mio nginx è esposto alla coppia di RCE HTTP/2?" in 0,06 secondi — un solo comando, zero chiamate di rete, zero dipendenze.
Una CLI Python basata solo sulla libreria standard che verifica le due cose che determinano se un host è esposto a CVE-2026-123007 e CVE-2026-123633: la versione di nginx e se HTTP/2 è abilitato nella configurazione. Un controllo reale richiede una mediana di 0,062 s (7 esecuzioni, misurate il 2026-11-19 su questa macchina) — più veloce dell'apertura della pagina dell'advisory. Nessun payload, nessuna scansione di rete, nessun codice di exploit: solo un checker difensivo.
Il 2026-11-18, Wiz, Ikotas Labs, Metnir, Rapid7 e Xint hanno divulgato due vulnerabilità di remote code execution non autenticata nella gestione HTTP/2 di nginx — CVE-2026-123007 (integer underflow nel controllo di flusso HTTP/2) e CVE-2026-123633 (use-after-free HTTP/2 sulle connessioni proxy). Entrambe sono CVSS 4.0 9.2 (CVSS 3.1 8.1); nginx.org classifica la 123007 come "major" e la 123633 come "medium". La notizia ha raggiunto il primo posto su Hacker News il 2026-11-19 (~1.152 punti), e nginx alimenta oltre 225 milioni di siti web — quindi la finestra di patch si misura in ore, non in settimane.
Cosa è stato verificato dalle fonti seguenti:
http2 off è un rimedio temporaneo per queste due, non un sostituto dell'aggiornamento.Fonti: Wiz write-up · deploybase explainer · IFIN advisory summary · nginx.org security advisories
git clone https://github.com/Mahgal/nginx-http2-rce-check.git
cd nginx-http2-rce-check
python3 nginx_http2_check.py              # check this machine
Nessuna installazione pip, nessuna dipendenza — solo Python 3. Provalo senza nginx installato:
python3 nginx_http2_check.py --demo      # labelled fixtures: 1 vulnerable, 1 patched
python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --nginx-path examples/fake-nginx-vulnerable.sh --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --json      # machine-readable output for CI
Verificato da una copia pulita (checkout fresco in /tmp, 2026-11-19): --demo funziona e l'intera suite di test passa, 40/40, exit 0.
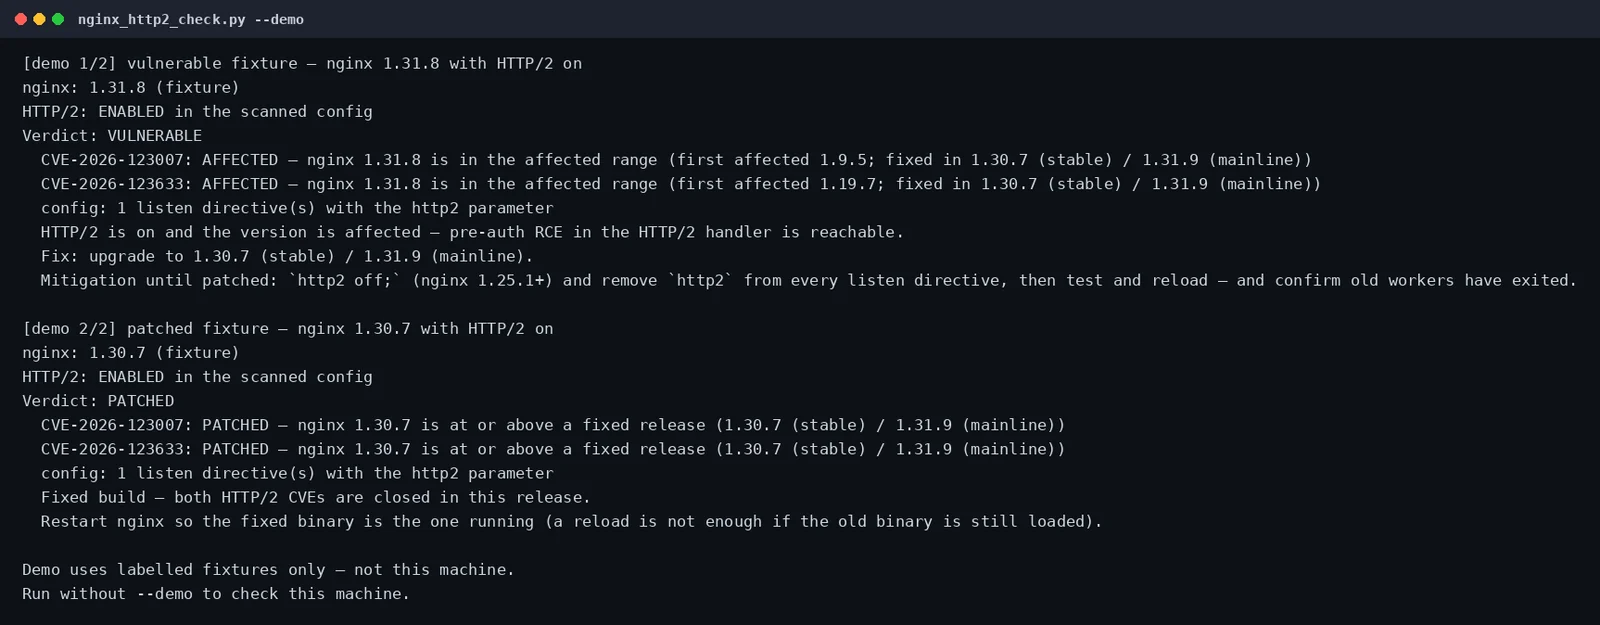
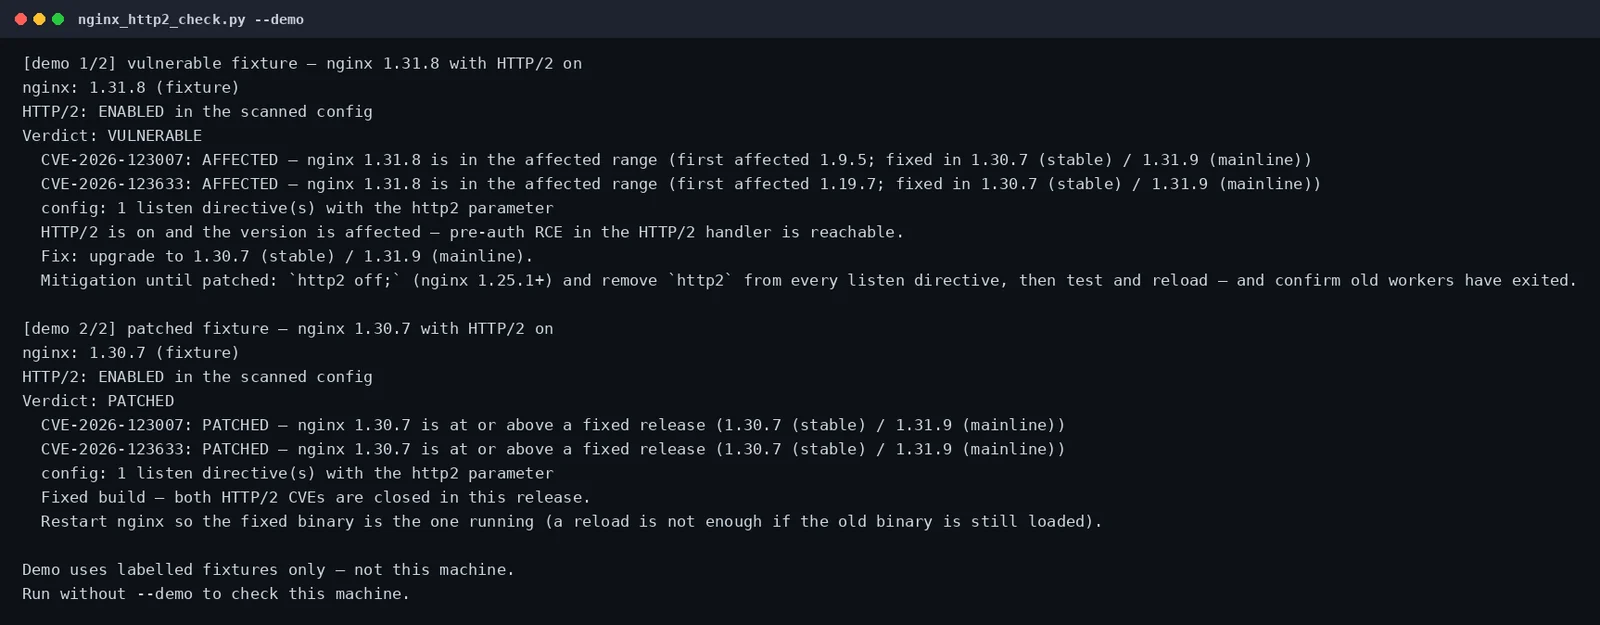
Output reale di python3 nginx_http2_check.py --demo (catturato verbatim in demo.txt; le riesecuzioni lo riproducono byte per byte, sha256 e6a50babb87a98a704b802b3bbab6d5db6da256b45a45b9628ab1a930eae7f27):
[demo 1/2] vulnerable fixture — nginx 1.31.8 with HTTP/2 on
nginx: 1.31.8 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: VULNERABLE
  CVE-2026-123007: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.9.5; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.19.7; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  HTTP/2 is on and the version is affected — pre-auth RCE in the HTTP/2 handler is reachable.
  Fix: upgrade to 1.30.7 (stable) / 1.31.9 (mainline).
  Mitigation until patched: `http2 off;` (nginx 1.25.1+) and remove `http2` from every listen directive, then test and reload — and confirm old workers have exited.

[demo 2/2] patched fixture — nginx 1.30.7 with HTTP/2 on
nginx: 1.30.7 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: PATCHED
  CVE-2026-123007: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  Fixed build — both HTTP/2 CVEs are closed in this release.
  Restart nginx so the fixed binary is the one running (a reload is not enough if the old binary is still loaded).

Demo uses labelled fixtures only — not this machine.
Run without --demo to check this machine.
Gli stessi casi applicati a flag reali:
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
Verdict: VULNERABLE        # exit 1 — HTTP/2 on, version affected
$ python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
Verdict: PATCHED           # exit 0 — same config, fixed build
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-off.conf
Verdict: NOT_AFFECTED      # exit 0 — HTTP/2 off closes both flaws
$ python3 nginx_http2_check.py --version 1.24.0-0ubuntu1 --config examples/nginx-http2-on.conf
Verdict: UNKNOWN           # exit 3 — distro package: version string says nothing
1.30.7 è corretta, ma 1.31.0–1.31.8 sono ancora vulnerabili. Un controllo ingenuo — "versione ≥ 1.30.7 significa sicura" — considererebbe sicura la 1.31.8. Non lo è. Questo strumento confronta con intervalli espliciti per ciascun branch, mai con una semplice soglia numerica:
| Versione | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| < 1.9.5 | non interessata | non interessata |
| 1.9.5 – 1.19.6 | interessata | non interessata |
| 1.19.7 – 1.30.6 | interessata | interessata |
| 1.30.7 (fix stabile) | corretta | corretta |
| 1.31.0 – 1.31.8 | interessata | interessata |
| 1.31.9+ / 1.32.0+ (fix mainline) | corretta | corretta |