Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-10199_CVE-2020-10204 — CVE-2020-10199 e CVE-2020-10204: strumento di rilevamento con un clic per vulnerabilità, interfaccia grafica. CVE-2020-10199 e CVE-2020-10204: strumento per vulnerabilità con GUI. | Kitploit
Strumenti/GitHubGitHub/magicming200/cve-2020-10199_cve-2020-10204
Scanner di VulnerabilitàAnalisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubmagicming200/cve-2020-10199_cve-2020-10204

CVE-2020-10199_CVE-2020-10204

CVE-2020-10199 e CVE-2020-10204: strumento di rilevamento con un clic per vulnerabilità, interfaccia grafica. CVE-2020-10199 e CVE-2020-10204: strumento per vulnerabilità con GUI.

Vedi Repository
259286 anni faRevisionato da Kitploit
Condividi

Strumento di rilevamento delle vulnerabilità CVE-2020-10199, CVE-2020-10204 di 迈萌

Introduzione dello strumento

Ho scritto questo piccolo strumento in Java nel tempo libero. Supporta il rilevamento一键 delle vulnerabilità CVE-2020-10199 e CVE-2020-10204, con interfaccia grafica. Per garantire la stabilità del rilevamento, il payload utilizza numeri casuali. Questo strumento è destinato esclusivamente ai professionisti della sicurezza per l'uso entro i limiti consentiti dalle leggi e dai regolamenti. L'uso improprio è a proprio rischio.
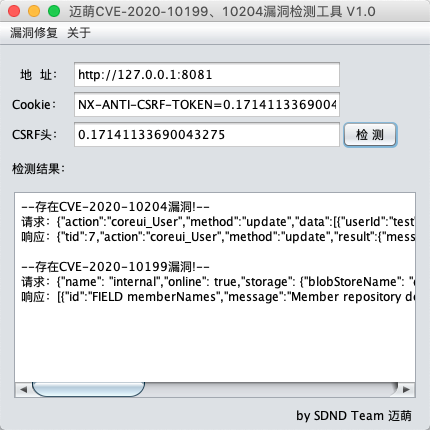
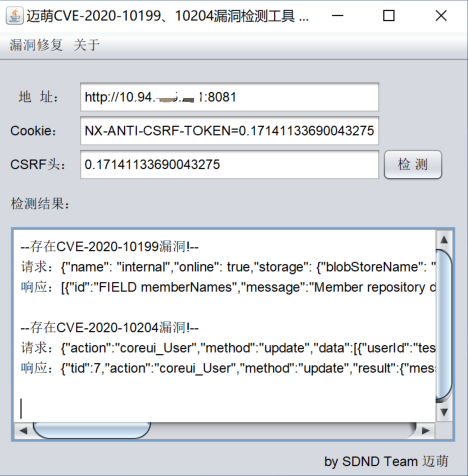
Screenshot dell'esecuzione

Modalità d'uso

  1. Accedere al pannello di amministrazione;
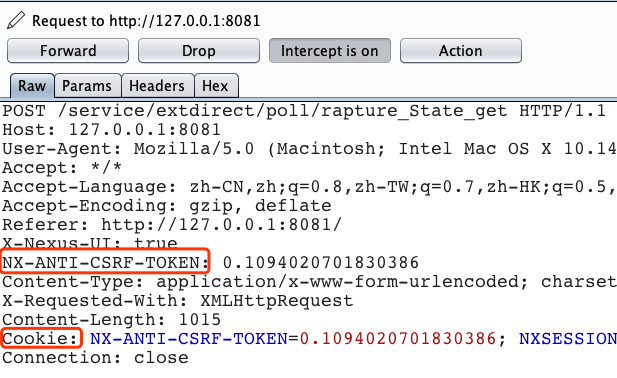
  2. Ottenere il cookie dopo l'accesso e l'attributo scrsf;
  3. Aprire questo strumento, compilare le informazioni pertinenti e fare clic su Rileva.

Ambiente di esecuzione

Multipiattaforma, JRE >= 1.6.

Contesto della vulnerabilità

Sonatype Nexus è un sistema di gestione dei repository Maven. Fornisce potenti funzionalità di gestione dei repository, ricerca di artefatti, ecc., e può essere utilizzato per costruire un repository privato Maven, mantenendo un repository locale mentre funge da proxy per repository remoti, risparmiando larghezza di banda e tempo. Nelle versioni di Nexus Repository Manager OSS/Pro 3.21.1 e precedenti, un utente malintenzionato autenticato può causare l'esecuzione remota di codice tramite iniezione di espressioni JavaEL, ottenendo privilegi di sistema.

CVE-2020-10199 Documentazione ufficiale: https://support.sonatype.com/hc/en-us/articles/360044882533-CVE-2020-10199-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

CVE-2020-10204 Documentazione ufficiale: https://support.sonatype.com/hc/en-us/articles/360044356194-CVE-2020-10204-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Impatto

  • CVE-2020-10199: Nexus Repository Manager OSS/PRo <=3.21.1, richiede un account con privilegi minimi.
  • CVE-2020-10204: Nexus Repository Manager OSS/PRo <=3.21.1, richiede un account amministratore.

Correzioni

Aggiornare Nexus Repository Manager OSS/Pro all'ultima versione. URL di download: https://help.sonatype.com/repomanager3/download?_ga=2.58824877.1855790103.1586413660-404515824.1586413660


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →