Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2019-7238_Nexus_RCE_Tool — CVE-2019-7238 Strumento grafico di rilevamento一键 per la vulnerabilità RCE di Nexus. CVE-2019-7238 Nexus RCE Vul POC Tool. | Kitploit
Strumenti/GitHubGitHub/magicming200/cve-2019-7238_nexus_rce_tool
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlStrumento di Accesso Remoto
GitHubmagicming200/cve-2019-7238_nexus_rce_tool

CVE-2019-7238_Nexus_RCE_Tool

CVE-2019-7238 Strumento grafico di rilevamento一键 per la vulnerabilità RCE di Nexus. CVE-2019-7238 Nexus RCE Vul POC Tool.

Vedi Repository
249246 anni faRevisionato da Kitploit
Condividi

Strumento di rilevamento della vulnerabilità RCE CVE-2019-7238 per Nexus - MaiMeng

Descrizione dello strumento

Ho sviluppato questo piccolo strumento in Java durante il tempo libero. Supporta la verifica one‑click della vulnerabilità CVE-2019-7238 e l'esecuzione di comandi di sistema. È disponibile sia in modalità GUI che da riga di comando. Questo strumento è destinato esclusivamente a professionisti della sicurezza che operano nei limiti consentiti dalle leggi e dai regolamenti. L'uso improprio è a proprio rischio e pericolo.

Modalità di esecuzione

Interfaccia grafica:

Doppio clic su cve-2019-7238.jar oppure java -jar cve-2019-7238.jar

Riga di comando:

java -jar cve-2019-7238.jar http://127.0.0.1:8081 id

java -jar cve-2019-7238.jar http://127.0.0.1:8081 "ls -al"

Ambiente di esecuzione

Multipiattaforma, JRE >= 1.6.

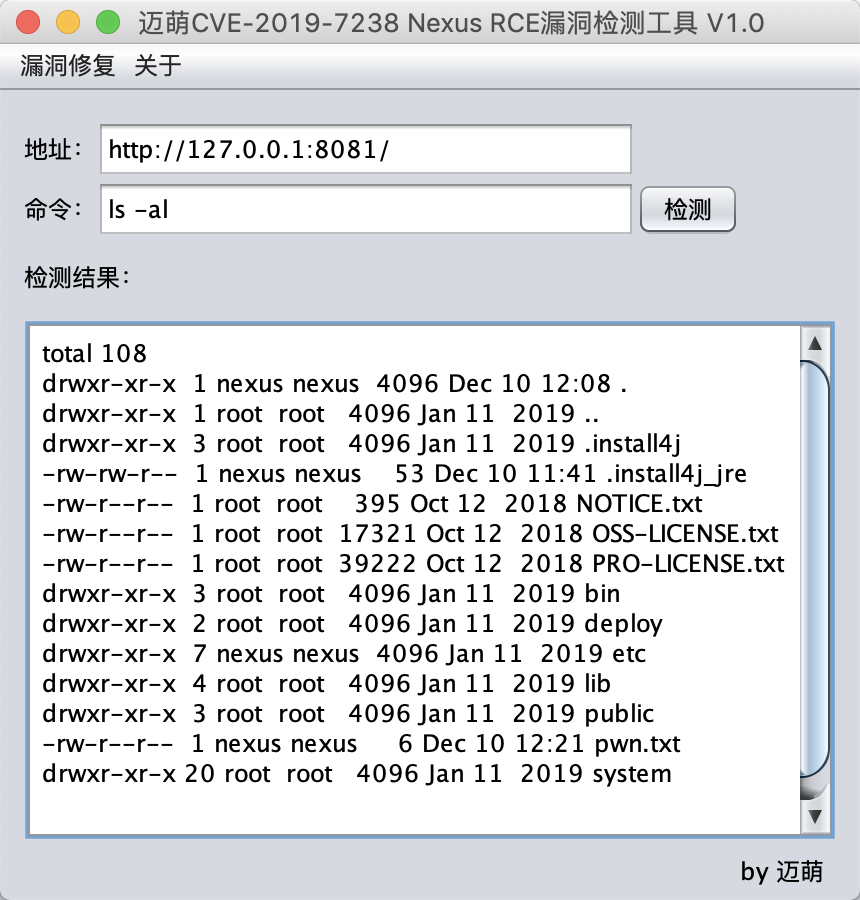
Screenshot di esecuzione

Contesto della vulnerabilità

Il 5 febbraio 2019 Sonatype ha pubblicato un avviso di sicurezza. In Nexus Repository Manager 3, a causa di controlli di accesso insufficienti, un utente non autorizzato può sfruttare questa debolezza per inviare richieste appositamente predisposte ed eseguire codice Java sul server, ottenendo così l'esecuzione remota di codice.

Risoluzione della vulnerabilità

Aggiornare Nexus Repository Manager OSS/Pro alla versione 3.15.0 o successiva.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →