
 loseys/awesome-c2-frameworks
Catalogo curato di framework command-and-control del 2026 per operazioni di red team, con analisi dettagliate per singolo strumento di implant, listener, payload e funzionalità di evasione.


I migliori strumenti C2 del 2026 per le operazioni di red team. Disclaimer: questo progetto è destinato ai professionisti della sicurezza che svolgono attività e studi autorizzati.
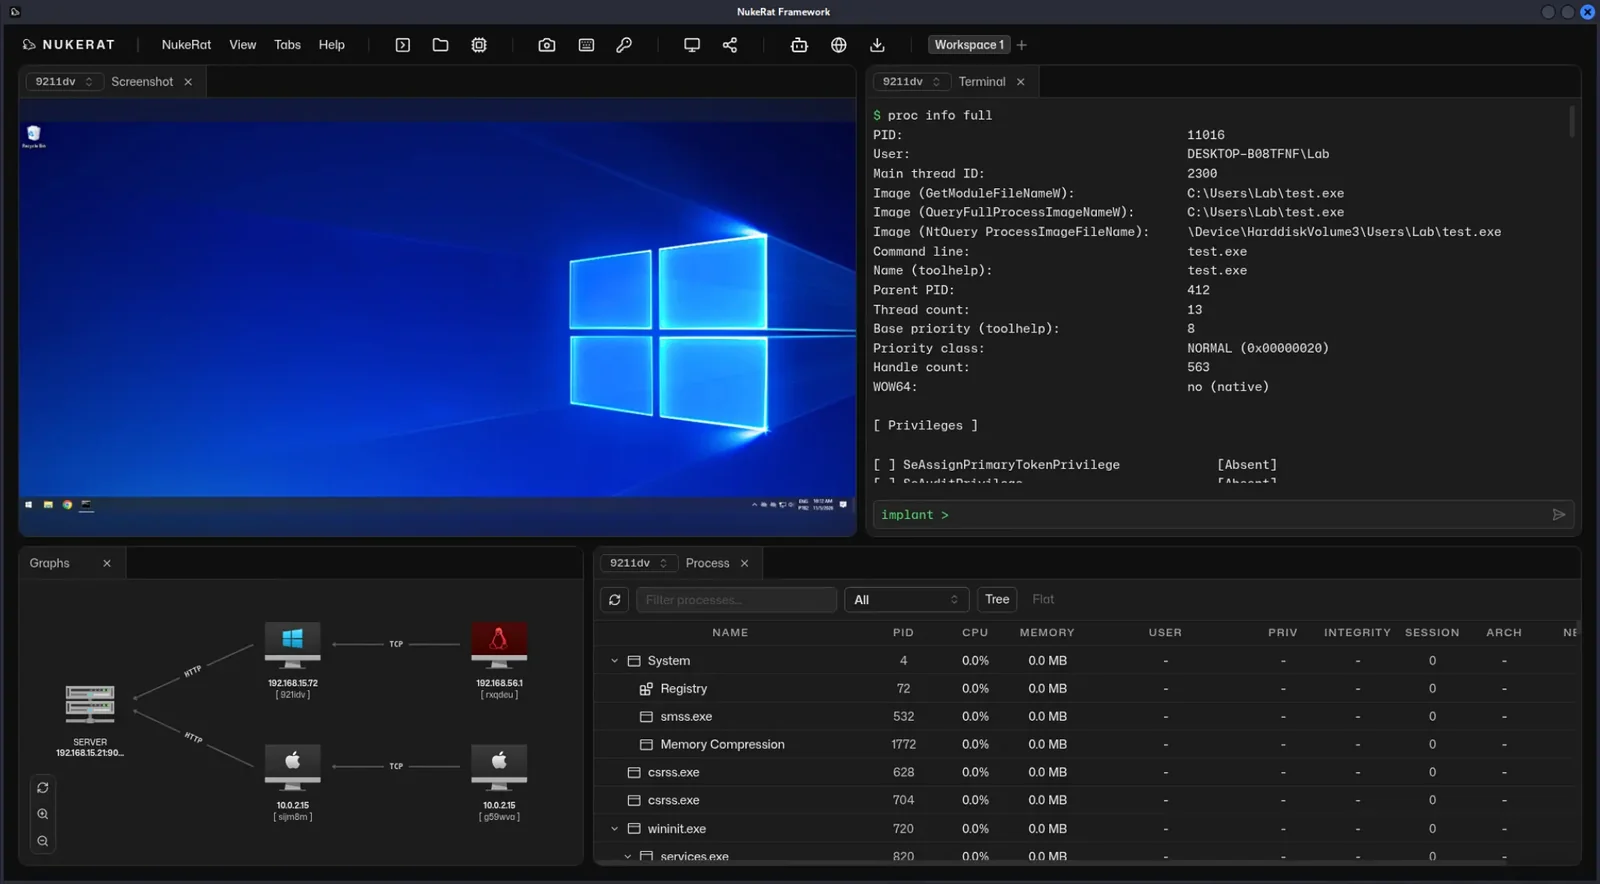
NukeRat è un framework di post-exploitation e C2 per operazioni avanzate di red team. Il README si concentra su un arsenale di utilità BOF e .NET, implant per Windows, Linux e macOS, e report di comandi, IOC e host compromessi.
Include evasion a runtime con syscall indirette, stack spoofing e una sleep mask.
Repository: https://github.com/nukeratframework/nukerat
[!NOTE] Clicca qui sotto per vedere maggiori dettagli.
| Repository | nukeratframework/nukerat |
| Linguaggio principale | TypeScript, come riportato da GitHub. L'albero contiene anche un entrypoint Python, un server, un client e degli implant. |
| Licenza | GPL-3.0. Il README menziona anche componenti MIT (SGN, Nim crypt utils) e una copia di riferimento LOLBAS con licenza GPLv3. |
| Creato | 6 novembre 2026 |
| Ultimo push | 14 novembre 2026 |
| Stelle / fork | 263 / 65 |
| Lingue della documentazione | Inglese, spagnolo, coreano, cinese semplificato, russo, persiano, giapponese |
Docs · Armory · Disclaimer. La home della documentazione descrive BOF e strumenti .NET dal repository ufficiale, eseguiti dal client, oltre a build stageless e loader. I topic del repository includono anche active-directory, edr-bypass e lateral-movement. Questi tre restano topic. La tabella delle funzionalità non assegna loro alcuna riga, quindi non sono categorie.
| Categoria | Secondo le parole del progetto | Fonte |
|---|---|---|
| Armory | Più di 550 utilità BOF e .NET adattate. | README |
| C2 su piattaforme esterne | C2 personalizzato con piattaforme esterne. Gli esempi citati sono Telegram e Discord. | README |
| Evasion a runtime | Una riga di funzionalità con questo nome. | README |
| Injection | Una riga di funzionalità per le modalità di allocazione. | README |
| Living off the land | Integrazione con più di 240 binari nativi di Windows, citati come LOLBAS. | README |
| Evasion statica | Una riga di funzionalità per la personalizzazione dei PE. | README |
| Implant | Multipiattaforma: Windows, Linux e macOS, con supporto ARM. | README |
| Linux BOF | Implant Linux descritti come compatibili con i BOF Linux. | README |
| AI | Integrazione con agenti. Gli esempi citati sono DeepSeek e agenti locali. | README |
| Report | Comandi eseguiti, IOC e host compromessi. | README |
| Client | La documentazione afferma che gli strumenti dell'armory sono pronti all'uso dal client. Il README include una galleria. | Docs |
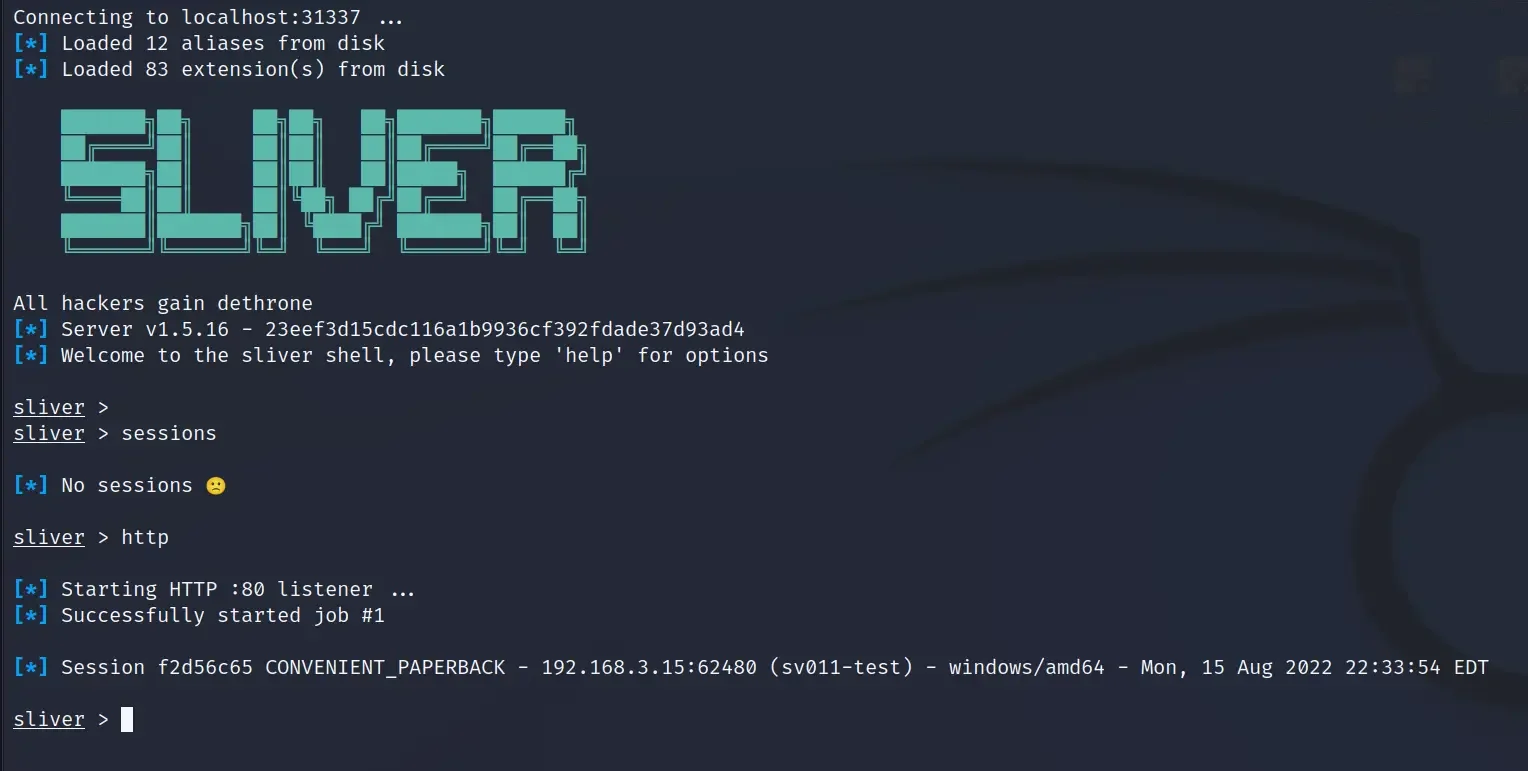
Sliver è il framework di Bishop Fox per l'emulazione degli avversari e il lavoro di red team autorizzato. Il server e il client funzionano su Windows, Linux e macOS, e gli implant supportano ufficialmente gli stessi tre sistemi, con C2 su mutual TLS, WireGuard, HTTP(S) e DNS.
[!NOTE] Clicca qui sotto per vedere maggiori dettagli.
| Linguaggio principale | Go |
| Licenza | GPL-3.0 |
| Ultimo push | 14 novembre 2026 |
| Stelle / fork | 12.337 / 1.674 |
Il README afferma che gli implant vengono compilati dinamicamente con chiavi di crittografia asimmetrica uniche per ogni binario, e che supportano payload nativi e shellcode, caricamento riflessivo in userspace, codifica shellcode integrata ed esecuzione BOF/COFF su amd64 e arm64.
| Categoria | Secondo le parole del progetto | Fonte |
|---|---|---|
| Trasporti | Mutual TLS, WireGuard, HTTP(S) e DNS. | README |
| Implant | Windows, Linux e macOS. BOF/COFF su amd64 e arm64 per questi tre. | README |
| Chiavi per build | Chiavi di crittografia asimmetrica uniche per ogni binario. | README |
| Forme dei payload | Payload nativi e shellcode, caricamento riflessivo in userspace, codifica shellcode integrata. | README |
| Armory | La pagina Armory descrive un gestore di pacchetti per alias ed estensioni, inclusi BOF e strumenti .NET. L'indice dell'armory elenca 22 alias e 157 estensioni. Gli alias incapsulano assembly .NET o librerie condivise. Le estensioni sono BOF o librerie native. I pacchetti si installano sul client e non sono condivisi tra gli operatori in multiplayer. I pacchetti firmati provengono dall'organizzazione GitHub Sliver Armory. | Docs |
| AI store | La stessa pagina Armory descrive un archivio separato lato server per un agente AI, distinto dall'Armory del client. | Docs |
| Emulazione avversaria | Il nome che il README stesso dà al progetto. | README |
Havoc è un framework malleabile di command-and-control per post-exploitation di @C5pider. Il client è una UI Qt multipiattaforma, il teamserver è in Go e l'agente di punta è Demon, scritto in C e assembly. GitHub contrassegna il repository come archiviato.
[!NOTE] Clicca qui sotto per vedere maggiori dettagli.
Sito: havocframework.com. Wiki: Havoc wiki.
| Linguaggio principale | Go |
| Licenza | GPL-3.0 |
| Ultimo push | 18 dicembre 2025 |
| Stelle / fork | 8.501 / 1.272 |
| Stato del repository | Archiviato, nell'API di GitHub. |
Il teamserver è descritto come multiplayer, con generazione di payload, listener HTTP/HTTPS, profili C2 personalizzabili ed External C2. La sezione del README dedicata a Demon elenca il supporto SMB, un token vault e comandi di post-exploitation integrati, e cita anche l'offuscamento del sleep, lo spoofing dell'indirizzo di ritorno x64, le syscall indirette e il patching di AMSI/ETW tramite hardware breakpoint.






