
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SubMon — L'ennesimo monitor per sottodomini. | Kitploit
Strumenti/GitHubGitHub/liuyc26/submon
RicognizioneScripting e AutomazioneRaccolta InformazioniSicurezza WebEnumerazione SottodominiAnalisi DNS
GitHubliuyc26/submon

SubMon

L'ennesimo monitor per sottodomini.

Vedi Repository
1418 mesi faNon ancora revisionato
Condividi

SubMon

Alcuni dicono che il bug bounty non riguardi solo la ricerca di bug, ma essere il "primo" a trovarli. Sto costruendo questo strumento per notificare i cacciatori quando compaiono nuovi sottodomini.
Funzionalità

dashboard

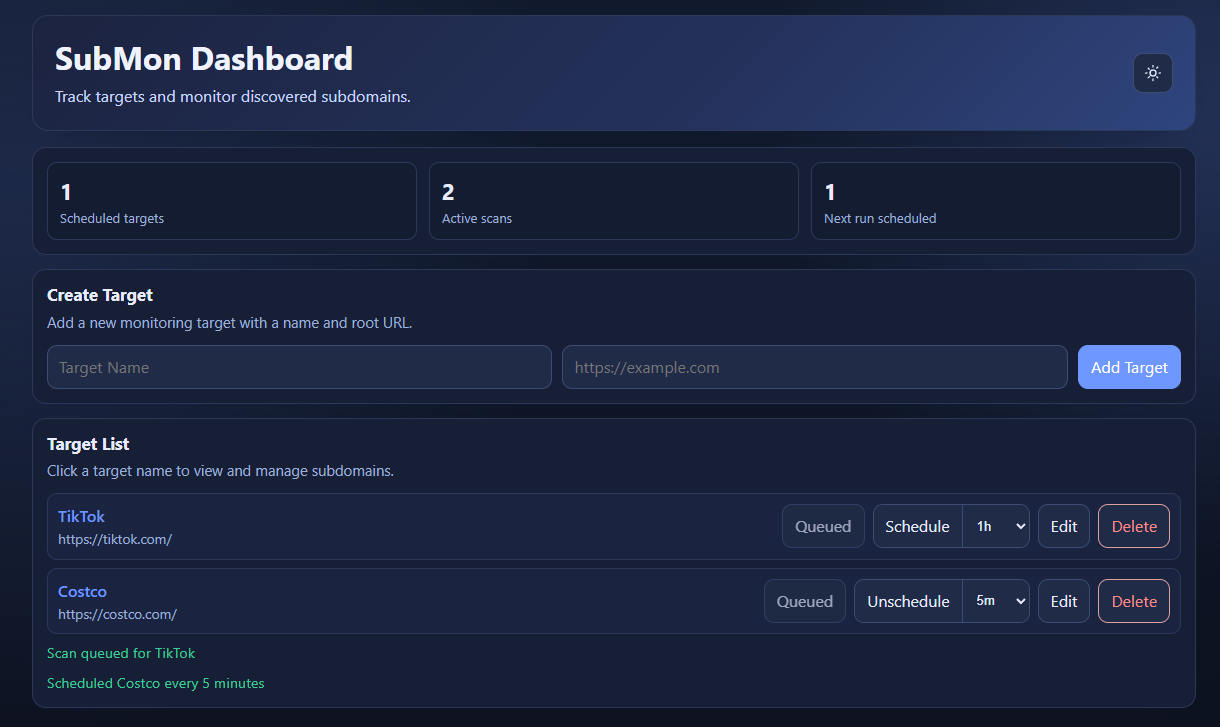
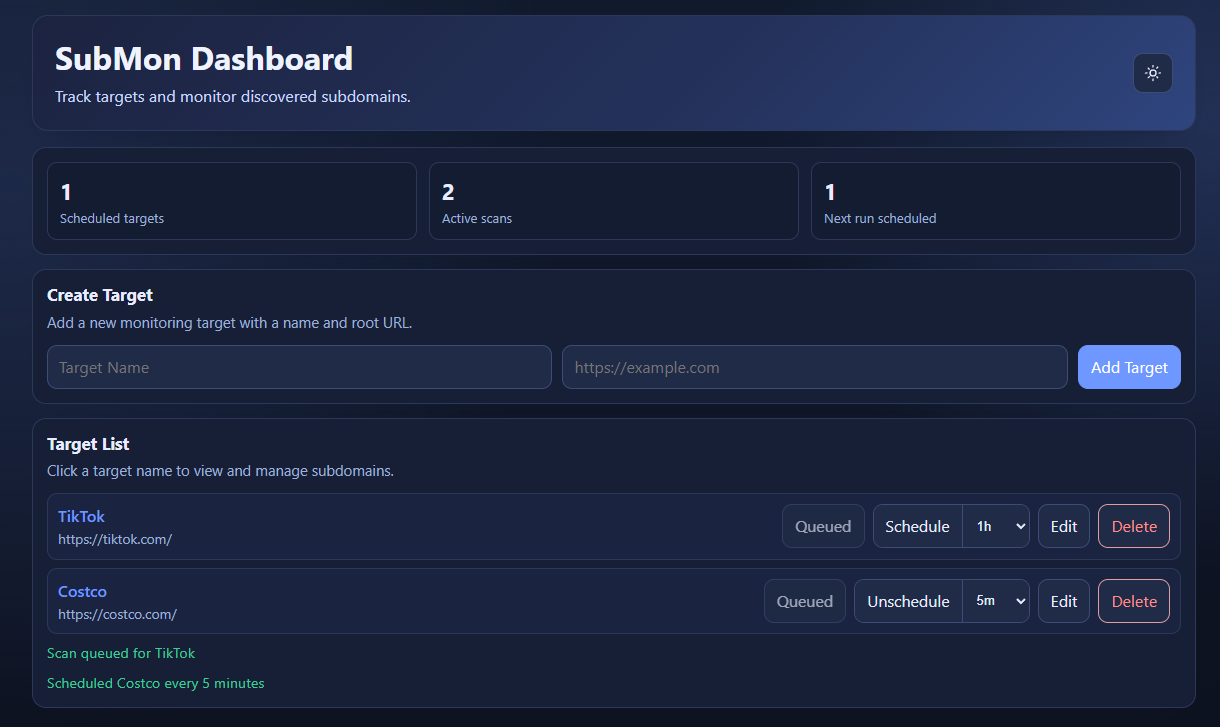
  • Puoi aggiungere il tuo target preferito: nome + dominio.
  • Poi puoi cliccare su scan o schedule per eseguire una scansione.
  • Quando la scansione termina, riceverai un avviso su Discord.
  • Se imposti lo scheduler, riceverai una notifica su Discord ogni volta che trova nuovi sottodomini.

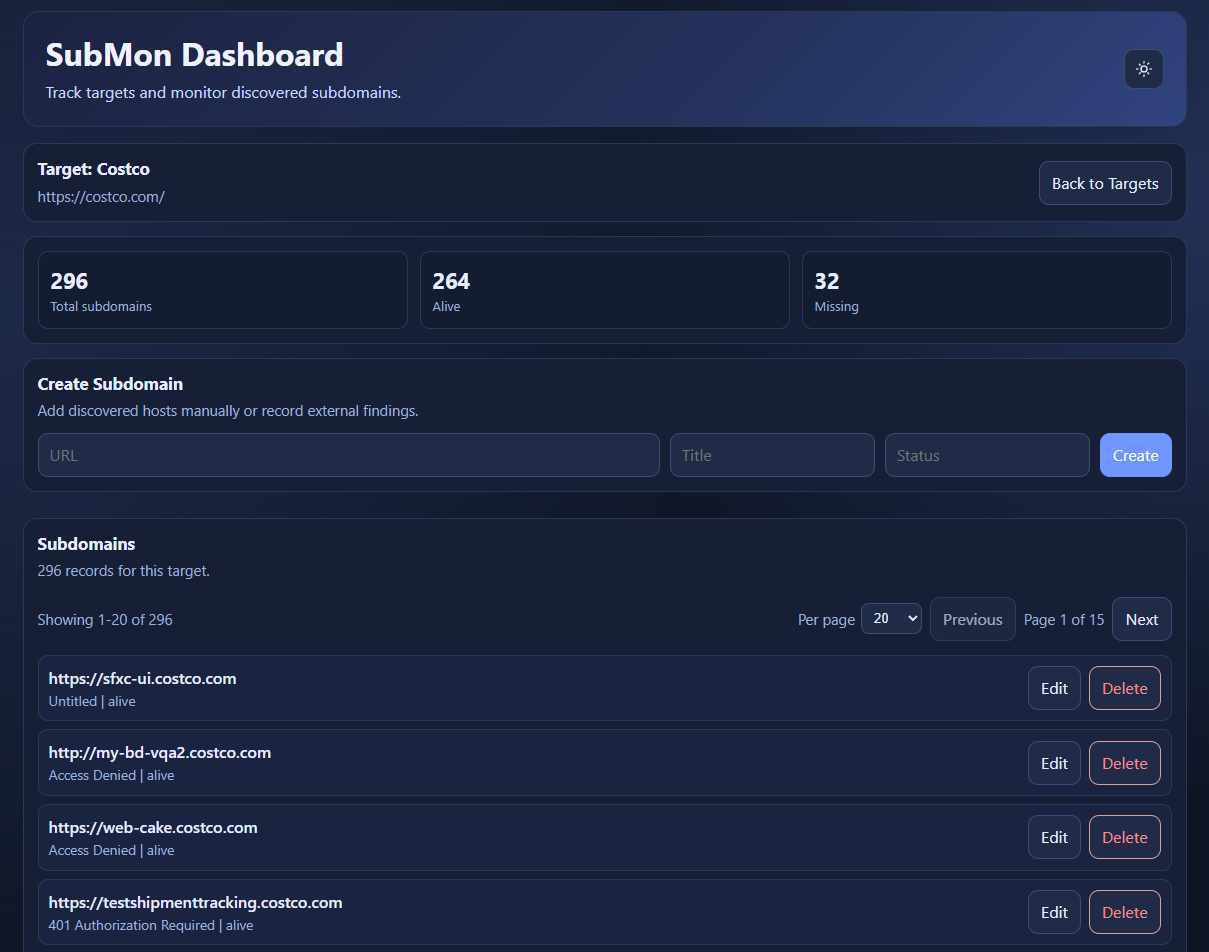
pagina target

  • Qui puoi vedere il risultato dell'ultima scansione: quali sottodomini sono nuovi, quali mancano.
  • Vedrai anche il titolo di quel sottodominio, ma potrebbe non essere accurato.

Stack Tecnologico

Backend: FastAPI

  • ORM: SQLModel
  • Validazione dati: Pydantic
  • Database SQL: SQLite

Frontend: React

  • ViteVibe coding

Strumenti di Scansione

  • subfinder
  • dnsx
  • httpx

Prova da Solo

  • Creare un Webhook Discord

Installazione Manuale

cd backend

# install tools
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
go install -v github.com/projectdiscovery/httpx/cmd/httpx@latest

# add GOPATH/bin to PATH
export PATH=$PATH:$(go env GOPATH)/bin
# save the above command to `~/.bashrc`
source ~/.bashrc  # or ~/.zshrc
# optional env vars for backend
export DB_NAME="database.db"
export DISCORD_WEBHOOK_URL="YOUR-DISCORD-WEBHOOK"
# create a virtual env
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

# run fastapi service
python -m app.main

# run worker in a new terminal
python -m app.services.worker

# check Swagger doc
http://localhost:8000/docs

# check ReDoc
http://localhost:8000/redoc

cd frontend

# run frontend
npm i
npm install node
npm run dev

Docker Compose (consigliato)

Dalla radice del progetto:

# optional: create env file and set Discord webhook for alerts
cp .env.example .env
# then edit .env and set DISCORD_WEBHOOK_URL

# build and start frontend + backend + worker
docker compose up --build -d

Apri:

  • Frontend: http://localhost:5173
  • Documentazione API: http://localhost:8000/docs
# stop services
docker compose down

Flusso di Lavoro

flowchart TD
    U[User / Frontend] -->|Scan Target| A[FastAPI Backend]
    U -->|Schedule Scan| A

    A -->|Create or update ScanRun = queued| DB[(SQLite)]
    W[Worker Loop] -->|Poll queued jobs + enqueue due schedules| DB
    W -->|Pick next queued ScanRun| S[Scanner Pipeline]

    S --> SF[subfinder]
    SF --> DX[dnsx]
    DX --> HX[httpx]
    HX --> D[Diff with existing subdomains]

    D -->|Insert new subdomain| DB
    D -->|Mark missing subdomain| DB
    D -->|Send new findings| DIS[Discord Webhook]

    S -->|success / failed| W
    W -->|Update ScanRun status| DB
  1. Il frontend attiva gli endpoint di scansione o programmazione.
  2. L'API memorizza lo stato in ScanRun (queued, running, success, failed).
  3. Il worker scorre i lavori in coda e quelli programmati.
  4. Lo scanner esegue subfinder -> dnsx -> httpx, confronta i risultati, aggiorna il DB e invia avvisi Discord per i nuovi sottodomini.



  • Note di rilascio
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




