
 laremontada12/cve-2026-39987-marimo-preauth-rce
Ricerca sulla sicurezza e indagine SOC di CVE-2026-39987 tramite Docker, Nginx, monitoraggio dei processi Linux, Splunk SIEM e regole di rilevamento SPL.

Ricerca sulla sicurezza e validazione sperimentale di CVE-2026-39987, una vulnerabilità di autenticazione mancante che interessa l'endpoint WebSocket del terminale di Marimo.
Questo progetto documenta la causa principale della vulnerabilità, i risultati della riproduzione locale, la patch di sicurezza ufficiale e i test di regressione in ambienti Docker controllati.
| Campo | Dettagli |
|---|---|
| CVE | CVE-2026-39987 |
| Prodotto | Marimo |
| Tipo di vulnerabilità | Autenticazione mancante / RCE pre-autenticazione |
| CWE | CWE-306 |
| Gravità | Critica |
| Versione affetta testata | 0.20.4 |
| Versione corretta testata | 0.23.0 |
| Endpoint affetto | /terminal/ws |
| Avviso di sicurezza | GHSA-2679-6mx9-h9xc |
La vulnerabilità deriva dalla mancata validazione dell'autenticazione nell'endpoint WebSocket del terminale di Marimo.
Nell'implementazione affetta, la disponibilità del terminale e la modalità dell'applicazione vengono verificate senza validare correttamente l'identità del client che si connette.
Ciò può esporre la funzionalità del terminale lato server a client non autenticati in configurazioni vulnerabili.
Il progetto si è concentrato su:
| Componente | Configurazione |
|---|---|
| Sistema operativo host | Windows 11 |
| Piattaforma container | Docker Desktop |
| Ambiente vulnerabile | Marimo 0.20.4 |
| Ambiente corretto | Marimo 0.23.0 |
| Python nel container | Python 3.12 |
| Test di regressione | Python 3.13, pytest |
| Ambito di rete | Solo localhost |
Entrambe le versioni di Marimo sono state distribuite in ambienti Docker separati.
La ricerca è stata eseguita su sistemi controllati localmente.
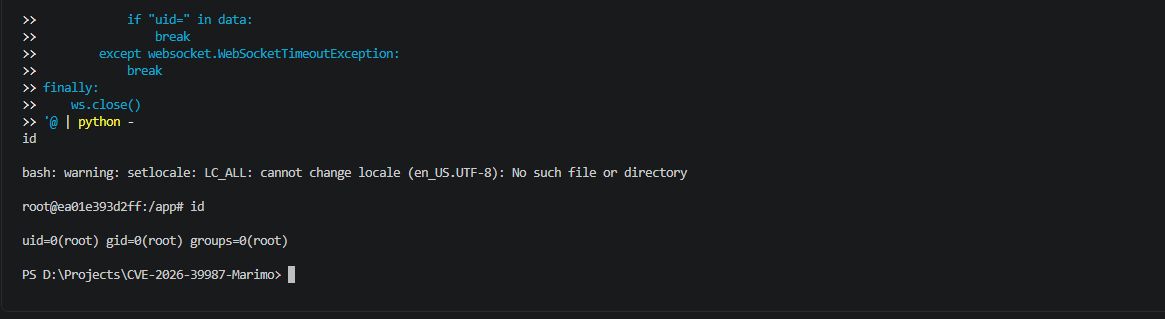
È stato condotto un esperimento locale contro l'endpoint WebSocket del terminale vulnerabile senza fornire credenziali di autenticazione.
L'esperimento registrato ha prodotto output di comandi lato server all'interno del container Docker vulnerabile.
Contesto di esecuzione osservato:
uid=0(root) gid=0(root) groups=0(root)
Ulteriori osservazioni hanno identificato il nome host e la directory di lavoro del container.
Questi risultati sono coerenti con la riproduzione riuscita della vulnerabilità RCE pre-autenticazione segnalata nel laboratorio isolato.
I privilegi di root osservati erano limitati all'ambiente di esecuzione del container. Non dimostrano un'escalation di privilegi né la compromissione dell'host Windows.
Evidenza sperimentale:
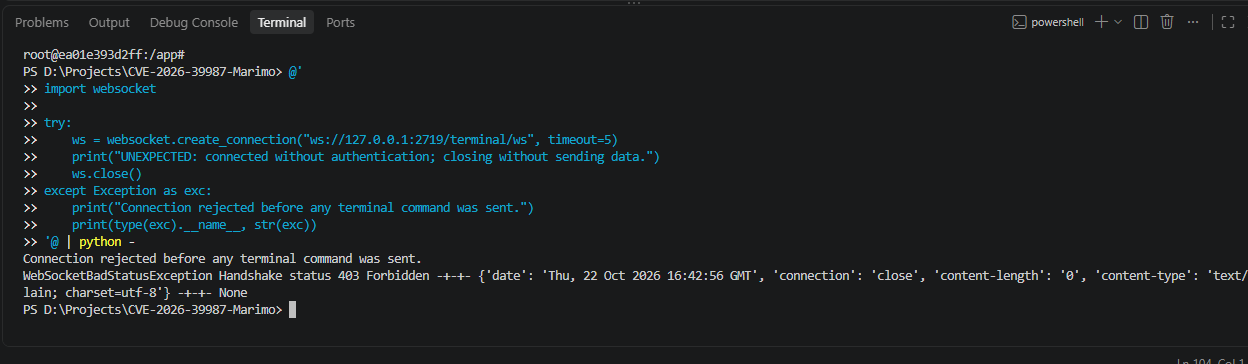
È stato effettuato un tentativo di connessione manuale non autenticata all'endpoint WebSocket del terminale corretto.
Risultato osservato:
WebSocketBadStatusException
Handshake status 403 Forbidden
Il server ha rifiutato la connessione durante l'handshake WebSocket.
Evidenza sperimentale:
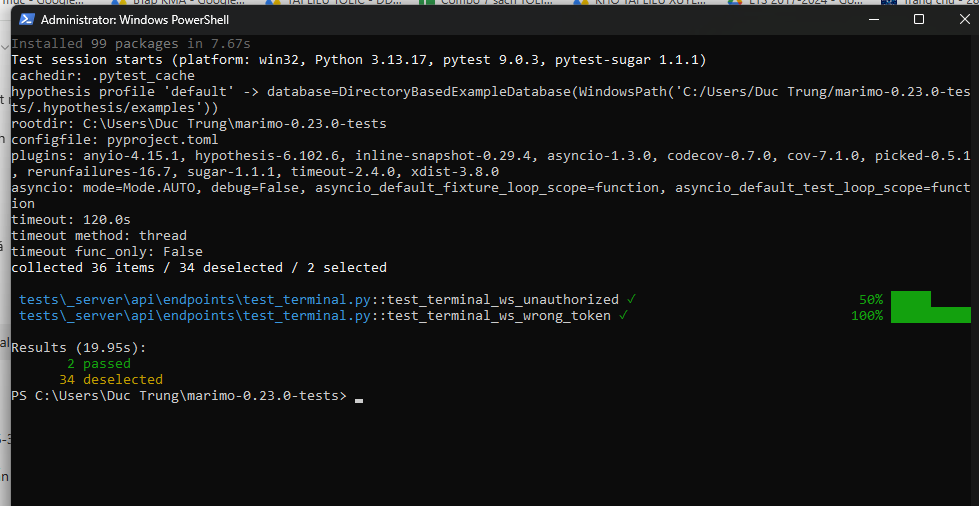
Due test ufficiali di regressione dell'autenticazione di Marimo sono stati eseguiti sul codice sorgente di Marimo 0.23.0.
| Test di sicurezza | Risultato |
|---|---|
test_terminal_ws_unauthorized | SUPERATO |
test_terminal_ws_wrong_token | SUPERATO |
Riepilogo di Pytest:
2 passed
34 deselected
Questi test validano il comportamento atteso di rifiuto dell'autenticazione nell'ambiente di test.
I test automatizzati hanno utilizzato TestClient di Starlette e sono stati eseguiti separatamente dalla verifica manuale basata su Docker.
Evidenza:
L'endpoint WebSocket del terminale di Marimo 0.20.4 interessato era privo della validazione dell'autenticazione introdotta dalla patch di sicurezza ufficiale.
La patch aggiunge un controllo di autenticazione prima di consentire l'elaborazione del WebSocket del terminale quando l'autenticazione è abilitata.
La ricerca ha esaminato:
terminal.py.test_terminal.py.Patch ufficiale: Marimo PR #9098
| Documento | Descrizione |
|---|---|
| Panoramica di Marimo | Contesto dell'applicazione e della vulnerabilità |
| Analisi della causa principale | Validazione dell'autenticazione mancante |
| Analisi del flusso WebSocket | Diagrammi del flusso di connessione |
| Analisi del diff della patch | Analisi della patch di sicurezza ufficiale |
| Validazione di sicurezza | Esperimenti manuali e test di regressione |
| Rapporto di ricerca sulla sicurezza | Risultati tecnici consolidati |
| Mitigazione e raccomandazioni | Misure di rimedio e difensive |
Il rimedio raccomandato è aggiornare le installazioni di Marimo interessate alla versione 0.23.0 o a una release mantenuta più recente.
Ulteriori raccomandazioni difensive includono:
Vedere mitigation.md per i dettagli.
Questo progetto è stato condotto per ricerca sulla sicurezza educativa e autorizzata.
I test sono stati limitati ad ambienti localhost isolati.
I risultati sperimentali della versione vulnerabile sono stati registrati localmente e non sono stati riprodotti in modo indipendente da un altro ricercatore.
La ricerca non ha dimostrato la compromissione del sistema operativo host né l'escalation di privilegi oltre i privilegi esistenti del processo del container.
Sono stati eseguiti solo due test di regressione ufficiali selezionati. La suite di test completa di Marimo non è stata eseguita.






