 l4zyfox/rise-ultimate_project_manager_e_crm
CVE-2025-3855 - RISE Ultimate Project Manager - IDOR

Vulnerabilità di sicurezza: IDOR (Insecure Direct Object Reference)
Componente interessato: endpoint di caricamento dell'immagine del profilo, controller team_members
Software: RISE - Ultimate Project Manager & CRM
Venditore: codecanyon
Versione: 3.8.2
CVE ORG : https://www.cve.org/CVERecord?id=CVE-2025-3855
NIST: https://nvd.nist.gov/vuln/detail/CVE-2025-3855
CVE DETAILS: https://www.cvedetails.com/cve/CVE-2025-3855
Descrivi il bug/problema:
È stata scoperta una vulnerabilità in RISE - Ultimate Project Manager & CRM che consente a un utente autenticato di modificare l'immagine del profilo di qualsiasi altro utente sfruttando un Insecure Direct Object Reference (IDOR) nell'endpoint /index.php/team_members/save_profile_image/[user_id]. L'applicazione non verifica correttamente se l'utente autenticato è autorizzato ad aggiornare l'immagine del profilo dell'ID utente specificato, consentendo la modifica non autorizzata dei dati dell'utente. Questa falla compromette l'integrità dei dati e può portare a furto d'identità o a un peggioramento dell'esperienza utente.
Per riprodurre:
🧑💼 1. Accesso autenticato alle impostazioni del profilo
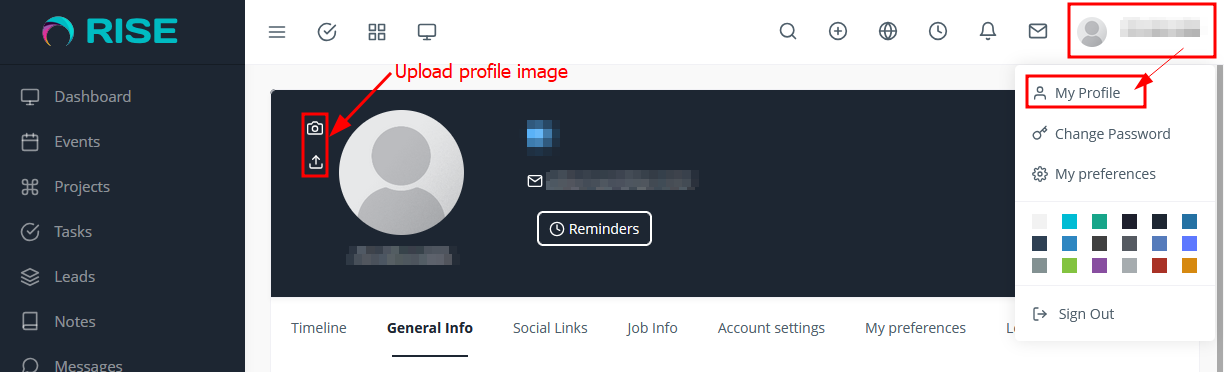
Un utente autenticato accede alla sezione "Il Mio Profilo" dell'applicazione, dove gli viene offerta la possibilità di caricare o aggiornare la propria immagine del profilo.

📤 2. Intercettazione della richiesta di caricamento
Dopo il caricamento di un'immagine del profilo, la richiesta può essere intercettata utilizzando uno strumento proxy come Burp Suite. La richiesta è una POST al seguente endpoint:
POST /index.php/team_members/save_profile_image/36
Qui, 36 corrisponde all'ID numerico dell'utente autenticato.

🔁 3. Sfruttamento dell'IDOR tramite manipolazione dell'ID utente
Modificando l'ID nel percorso dell'URL con quello di un altro utente valido, ad esempio:
POST /index.php/team_members/save_profile_image/44
L'applicazione elabora la richiesta e aggiorna l'immagine del profilo dell'utente con ID 44, senza eseguire alcun controllo di accesso.

🔐 4. Mancanza di convalida dell'autorizzazione
L'implementazione lato server non verifica se l'utente autenticato è autorizzato a eseguire l'azione sull'ID utente preso di mira. Di conseguenza, qualsiasi utente autenticato può modificare le immagini del profilo di altri utenti, compromettendo l'integrità dei dati utente e potenzialmente portando a furto d'identità o confusione dell'utente.






