
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Remot3d — Remot3d: è uno strumento semplice creato per grandi pentester così come per il piacere dei defacer di controllare il server tramite backdoor | Kitploit
Strumenti/GitHubGitHub/keepwannabe/remot3d
Generazione di PayloadExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubkeepwannabe/remot3d

Remot3d

Remot3d: è uno strumento semplice creato per grandi pentester così come per il piacere dei defacer di controllare il server tramite backdoor

Vedi Repository
2827306 anni faRevisionato da Kitploit
Condividi

Remot3d - Un modo semplice per fare exploit

Sarà aggiornato presto

Version Build HitCount Stage Build


Remot3d - Uno strumento creato per generare backdoor per controllare e sfruttare un server dove il server esegue il programma PHP (Hypertext Preprocessor). Dotato di un backdoor offuscato, il che significa che generalmente dovrebbe essere FUD (Fully Undetectable).

Scritto in linguaggio Shell Script o comunemente noto come BASH da un adolescente di 16 anni.

Donazioni

  • Se questo progetto ti ha aiutato con i test di penetrazione e vuoi supportarmi, puoi offrirmi un caffè :)
    • PAYPAL : https://www.paypal.me/abdiprawiran
    • PERFECT MONEY : U15461128


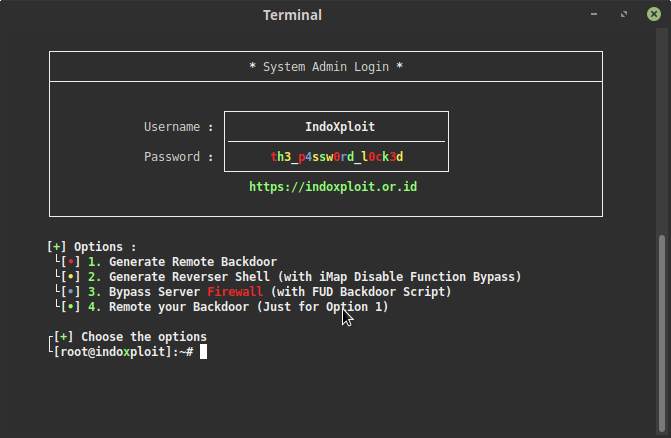
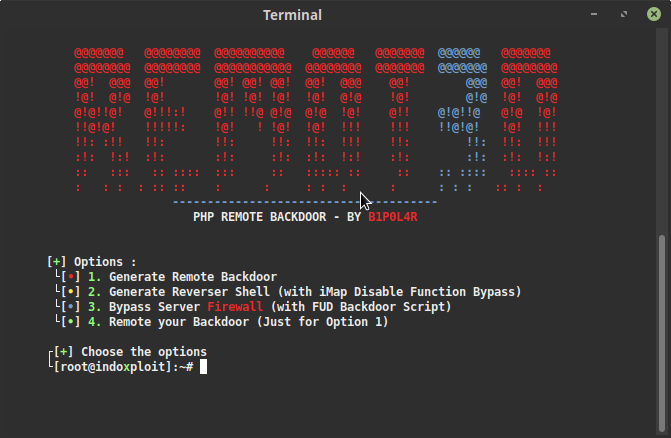
Screenshot

Elenco delle funzioni di Remot3d

  • Crea un backdoor per server Windows o Linux (può eseguire file php)

  • Bypassa le funzioni disabilitate con la vulnerabilità imap_open

  • Bypassa la lettura del file /etc/passwd con cURL o Script con Logica Unica

  • Un sacco di altre cose divertenti :)

Per iniziare

  1. git clone https://github.com/KeepWannabe/Remot3d
  2. cd Remot3d
  3. sudo setup.sh && Remot3d

Sistemi operativi Linux raccomandati:

  • Linux Mint (Ubuntu Based con Mate DE)
  • Parrot
  • BackTrack
  • BackBox
  • DracOS
  • IbisLinux

Aggiornare Remot3d

  • Per aggiornare remot3d vai nella cartella Remot3d ed esegui : git pull && sudo setup.sh && Remot3d

Ringraziamenti speciali a:

- il mio Dio Allah SWT.

- Bayu Fedra (https://github.com/bayufedra)

- Ardhana Reky (https://github.com/ardzz)

- Novran Fathir (https://github.com/panophan)

- Ardhana Resky (https://github.com/Ardzz)

- Hasanal Bulkiah (https://github.com/florienzh4x)

- Agus Setya R (https://github.com/agussetyar)

- Edo Maland (https://github.com/ScreetSec)

- IndoXploit - ZeroByte.ID - Eldersc0de Family e molti altri!

Trovato un bug?

Se hai trovato un bug in Remot3d, invia una segnalazione su questo repository.

Disclaimer d'uso

Le alterazioni al codice sorgente di questa applicazione sono considerate accettabili, tuttavia, qualsiasi rilascio pubblico che utilizzi codice modificato o originale di questa applicazione deve avere l'approvazione scritta del proprietario di questo software, Abdi Prawira N.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →