 kamal-marouane/cve-2022-21907
Vulnerabilità nello stack del protocollo HTTP che consente l'esecuzione remota di codice e un potenziale crash del sistema.

Vulnerabilità nello stack del protocollo HTTP che consente l'esecuzione di codice remoto e il potenziale arresto del sistema.
CVE-2022-21907 è una vulnerabilità nello stack del protocollo HTTP (http.sys) di Windows 10 che potrebbe essere sfruttata da un attaccante inviando un pacchetto appositamente predisposto a un server target che utilizza lo stack del protocollo HTTP per elaborare i pacchetti. Ciò può portare a un attacco denial of service (DDoS), in cui il server diventa non responsive o si blocca.
Lo sfruttamento di questa falla potrebbe essere utilizzato per interrompere i servizi e mettere offline una macchina Windows 10 versione 2004 senza bisogno di autenticazione o interazione da parte dell'utente.
Prima di tutto, devi avere dello spazio libero sul tuo disco rigido per testare questa vulnerabilità (puoi regolare l'allocazione di memoria e anche l'allocazione del disco dopo l'installazione delle VM).
Per iniziare a testare questa vulnerabilità, installa Vagrant e VirtualBox usando questi link:
Verifica che il comando VBoxManage sia funzionante inserendolo in CMD o PowerShell. Se ricevi un errore simile a:
"The term 'VBoxManage' is not recognized as the name of a cmdlet..."
Assicurati quindi che il percorso di VirtualBox (ad es., C:\Program Files\Oracle\VirtualBox) sia aggiunto alle Variabili d'Ambiente di Sistema. Quindi, esegui il seguente comando:
VBoxManage natnetwork add --netname MyCustomisedNet --network "192.168.100.0/24" --enable --dhcp on
Clona il seguente repository per ottenere i file Vagrant necessari:
git clone https://github.com/kamal-marouane/CVE-2022-21907.git
Dopo aver clonato il repository, entra nella directory della macchina vittima sul tuo computer eseguendo i seguenti comandi:
cd CVE-2022-21907/Victim Machine
In questa cartella puoi trovare il Vagranfile, tutto quello che devi fare è eseguire:
vagrant up
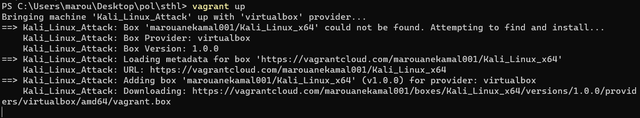
E attendi che la box venga scaricata e aggiunta. Richiede molto tempo dato che la sua dimensione è di circa 5 GB (l'immagine sopra è solo rappresentativa).
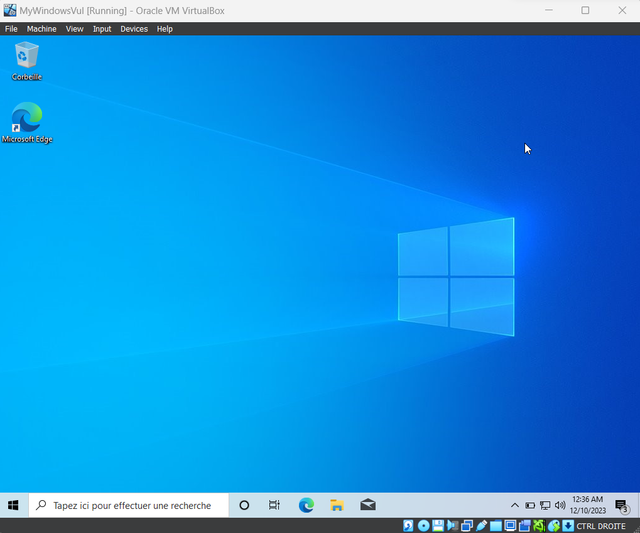
Al termine dell'installazione, puoi andare nella tua VirtualBox e vedere che MyWindowsVul è stata aggiunta ed è in esecuzione.
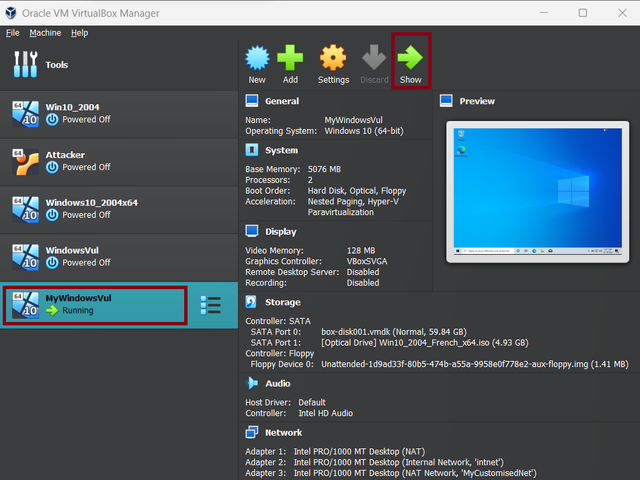
Clicca su Show e puoi vedere che la tua Victim Machine è in esecuzione
Ora configuriamo la macchina attaccante, devi accedere alla macchina attaccante:
cd ../Victim Machine
In questa cartella puoi trovare il Vagranfile, tutto quello che devi fare è tornare alla tua macchina ed eseguire:
vagrant up
Attendi che la box venga scaricata e aggiunta e poi la macchina si avvierà. Clicca su Show e vedrai la macchina attaccante in esecuzione.
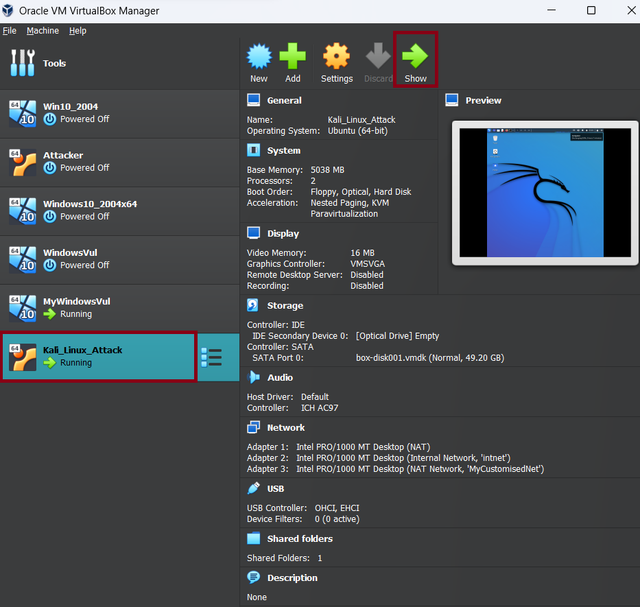
Ora le macchine sono configurate e pronte per essere utilizzate! Queste sono le credenziali per accedere alla macchina attaccante:
username : attacker
password : att
Per sfruttare la vulnerabilità, segui attentamente i seguenti passaggi:
1 - apri le VM in esecuzione:
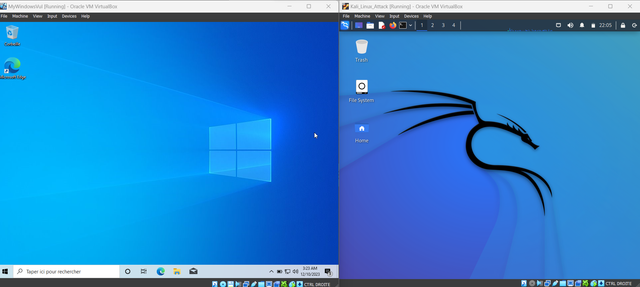
2 - Nella macchina vittima, apri cmd e digita ipconfig per trovare l'indirizzo IPv4 impostato in precedenza.:
ipconfig
Poi potrai osservare l'indirizzo IPv4 che è stato stabilito usando il comando VBoxManage come menzionato sopra.
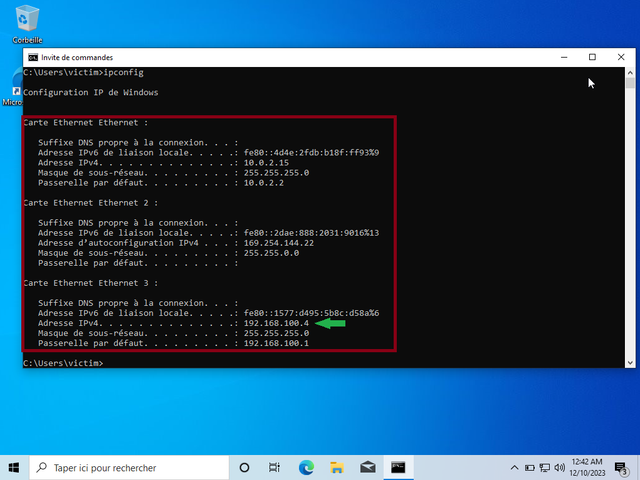
Salva l'indirizzo IPv4 ottenuto per usarlo in seguito.
Attenzione!! : L'indirizzo IP sulla tua macchina virtuale potrebbe differire da quello che ho io. Assicurati di utilizzare l'indirizzo IP ottenuto dopo aver eseguito il comando ipconfig (Nota che il GateAway predefinito deve essere 192.168.100.1 che abbiamo già creato usando il comando VBoxManage, quindi il tuo indirizzo IP nella macchina vittima dovrebbe essere in questa forma: 192.168.100.X).
3 - Sulla macchina Kali Linux, vai nella directory dell'exploit ed esegui lo script di exploit:
cd CVE-2022-21907-Exploit
4 - Esegui lo script Python nella macchina attaccante per mandare in crash la macchina vittima:
python3 CVE-2022-21907-exploit.py -i VICTIM_MACHINE_IP
Qui devi sostituire VICTIM_MACHINE_IP con l'indirizzo ottenuto nella macchina vittima.
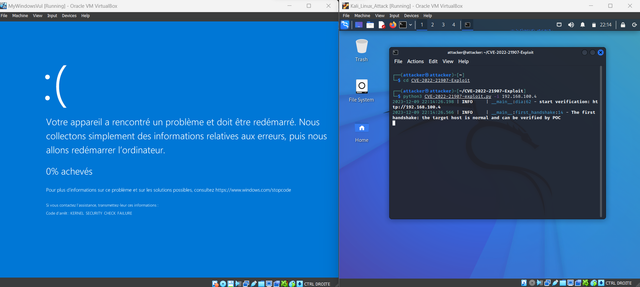
5 - Congratulazioni!!! La macchina vittima è ANDATA IN CRASH :/
Dopo aver seguito tutti i passaggi menzionati nella sezione Exploit, la macchina vittima andrà in crash.