Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
StealC-Stealer-RuntimeBroker-Hollowing-C2-Extraction-Payload-Extraction-Analysis — Analisi di reverse engineering di StealC Stealer, un info-stealer che utilizza l'hollowing di RuntimeBroker.exe, infrastruttura C2 ed estrazione del payload. Include cookies.sqlite, ShellExecuteEx e molteplici indirizzi IP C2. | Kitploit
Strumenti/GitHubGitHub/kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Gestione degli Indicatori di Compromissione (IOC)Analisi Dinamica (Sandboxing)Reverse EngineeringEsfiltrazione DatiRaccolta InformazioniAnalisi MalwareDigital ForensicsCommand and Control
Threat Intelligence
Paper e Ricerca
GitHubkaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis

StealC-Stealer-RuntimeBroker-Hollowing-C2-Extraction-Payload-Extraction-Analysis

Analisi di reverse engineering di StealC Stealer, un info-stealer che utilizza l'hollowing di RuntimeBroker.exe, infrastruttura C2 ed estrazione del payload. Include cookies.sqlite, ShellExecuteEx e molteplici indirizzi IP C2.

Vedi Repository
3432 mesi faNon ancora revisionato
Condividi

1. Process Hollowing di RuntimeBroker.exe e indirizzi IP C2

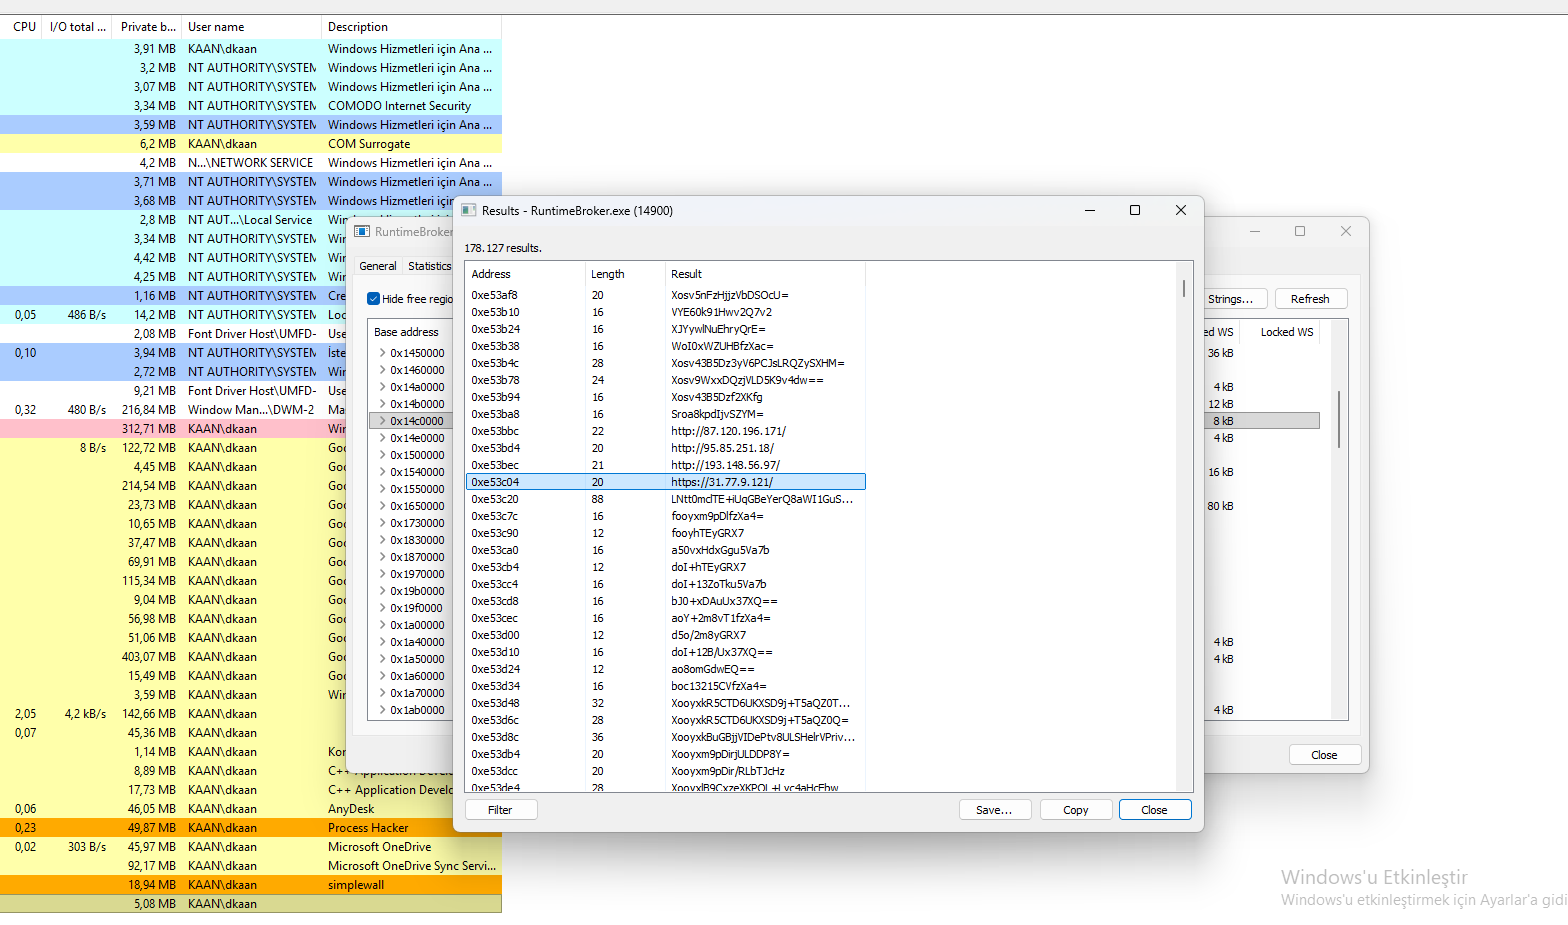
L'analisi della memoria con Process Hacker rivela che StealC Stealer esegue il process hollowing su RuntimeBroker.exe e stabilisce connessioni verso più server C2.

Osservazioni principali:

  • Processo target: RuntimeBroker.exe (PID 14900).
  • Indirizzi IP C2:
    • http://87.120.196.171/
    • http://95.85.251.18/
    • http://193.148.56.97/
    • https://31.77.9.121/
  • Stringhe Base64: Molteplici stringhe codificate in Base64 (probabilmente dati di configurazione cifrati).

Perché è importante:

  • Process Hollowing: Il malware inietta il proprio payload in un processo Windows attendibile.
  • Più server C2: La ridondanza garantisce la comunicazione anche se un server viene bloccato.
  • Esfiltrazione dei dati: Gli indirizzi IP sono probabilmente utilizzati per inviare i dati rubati.

Riferimento visivo:

Process Hollowing di RuntimeBroker e C2 di StealC Vista di Process Hacker che mostra le stringhe di RuntimeBroker.exe con gli indirizzi IP C2.

2. Elenco dei domini C2 – StealC Stealer

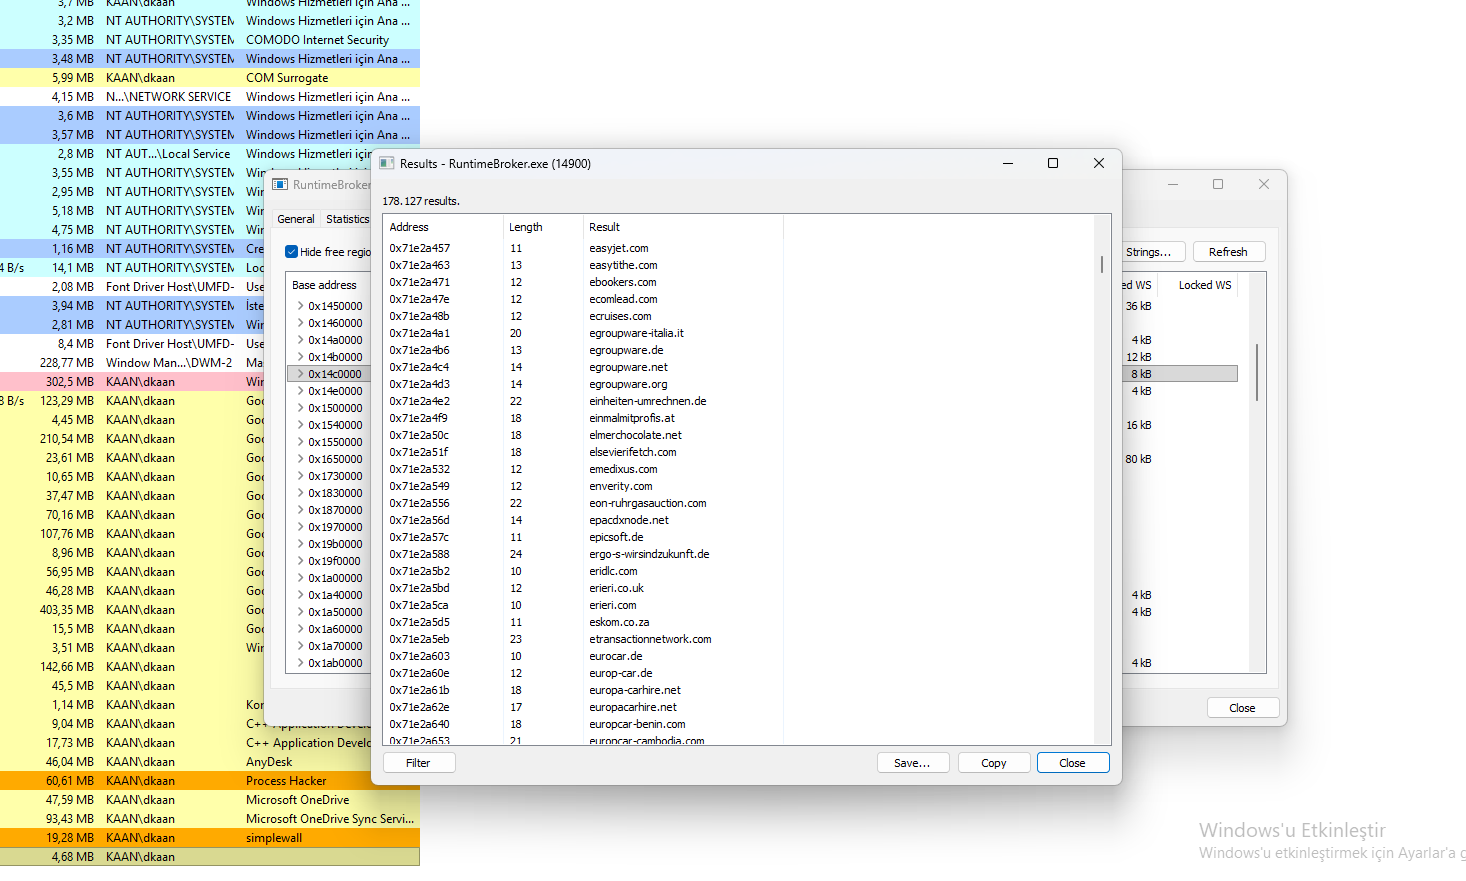
L'analisi della memoria con Process Hacker rivela un ampio elenco di domini C2 utilizzati da StealC Stealer per l'esfiltrazione dei dati e la consegna dei comandi.

Domini principali osservati:

  • easyjet.com – Dominio C2.
  • easythe.com – Dominio C2.
  • ebookers.com – Dominio C2.
  • ecomlead.com – Dominio C2.
  • ecruises.com – Dominio C2.
  • egroupware-italia.it – Dominio C2.
  • egroupware.de – Dominio C2.
  • egroupware.net – Dominio C2.
  • egroupware.org – Dominio C2.
  • einheiten-umrechnen.de – Dominio C2.
  • einmalmitprofits.at – Dominio C2.
  • elmerchocolate.net – Dominio C2.
  • elsevierfctch.com – Dominio C2.
  • emedixus.com – Dominio C2.
  • enverity.com – Dominio C2.

Perché è importante:

  • Ridondanza: Più domini garantiscono che il malware rimanga operativo se alcuni vengono bloccati.
  • Evasione: Domini dall'aspetto legittimo (ad es. easyjet.com) aiutano a evitare il rilevamento.
  • Esfiltrazione: I dati rubati vengono inviati a questi domini.

Riferimento visivo:

Elenco dei domini C2 di StealC Vista di Process Hacker che mostra i domini C2 utilizzati da StealC Stealer.

3. Furto di cookie e manipolazione del sistema

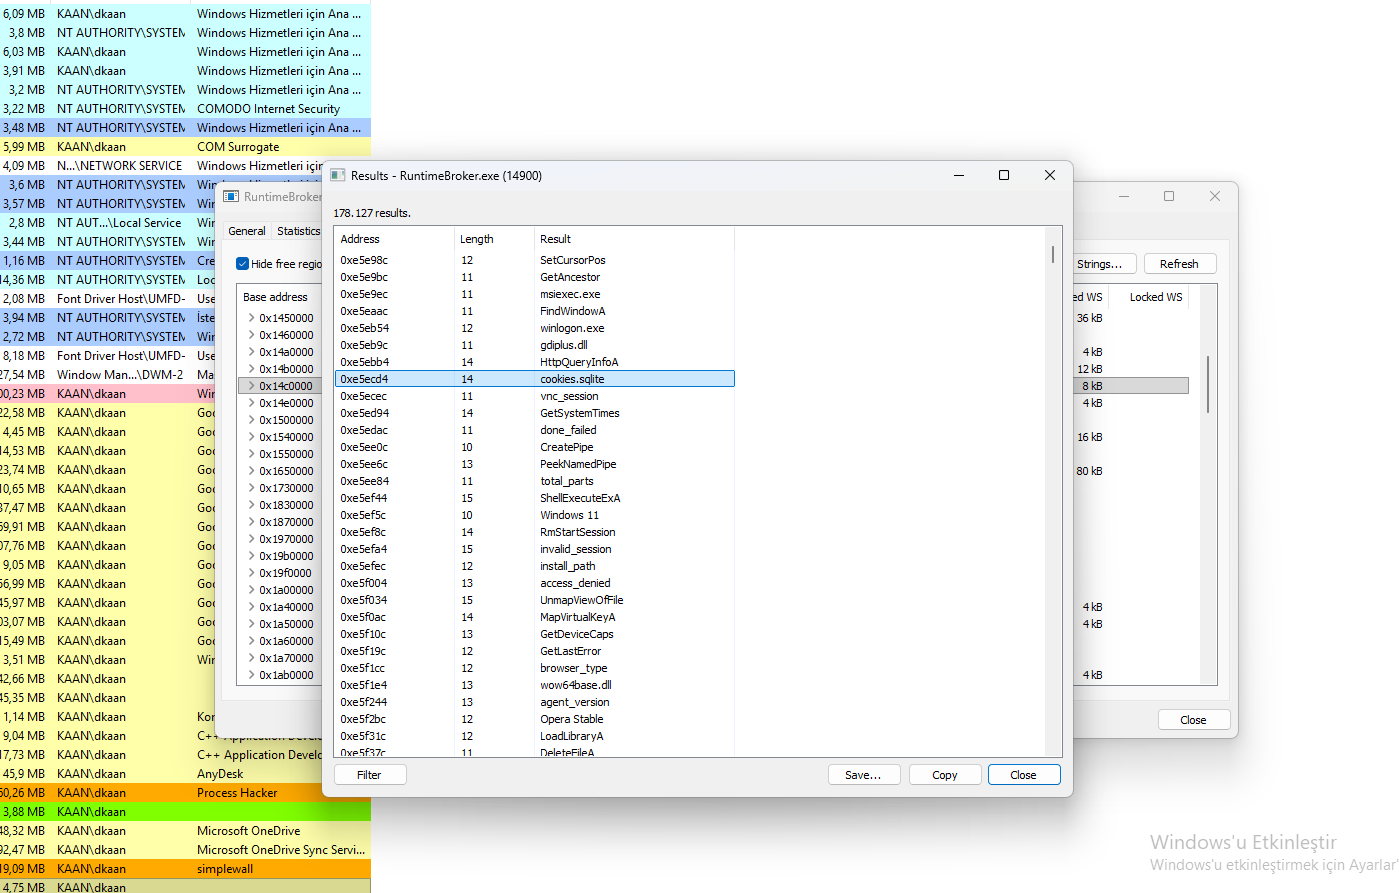
L'analisi della memoria di RuntimeBroker.exe con Process Hacker rivela che StealC Stealer prende di mira i cookie del browser e utilizza API di manipolazione del sistema.

Stringhe principali osservate:

  • cookies.sqlite – Prende di mira i database dei cookie del browser (Firefox).
  • ShellExecuteExA – Esegue programmi o apre file.
  • GetSystemTimes – Recupera informazioni sulla temporizzazione del sistema.
  • wow64base.dll – Livello di compatibilità a 32 bit (evasione).
  • agent_version – Identificatore della versione del malware.
  • browser_type – Identifica il browser preso di mira.
  • FindWindowA – Individua le finestre (interazione con l'interfaccia utente).
  • CreatePipe – Crea pipe per la comunicazione tra processi.
  • LoadLibraryA – Carica DLL aggiuntive.

Perché è importante:

  • Furto di cookie: cookies.sqlite conferma il furto dei dati dei cookie.
  • Manipolazione del sistema: ShellExecuteExA e CreatePipe indicano l'esecuzione di comandi.
  • Evasione: wow64base.dll aiuta a aggirare i controlli di sicurezza a 64 bit.
Riferimento visivo:

Furto di cookie e API di sistema di StealC Vista di Process Hacker che mostra cookies.sqlite, ShellExecuteExA e altre API di sistema.

4. cookies.sqlite – API e manipolazione del sistema

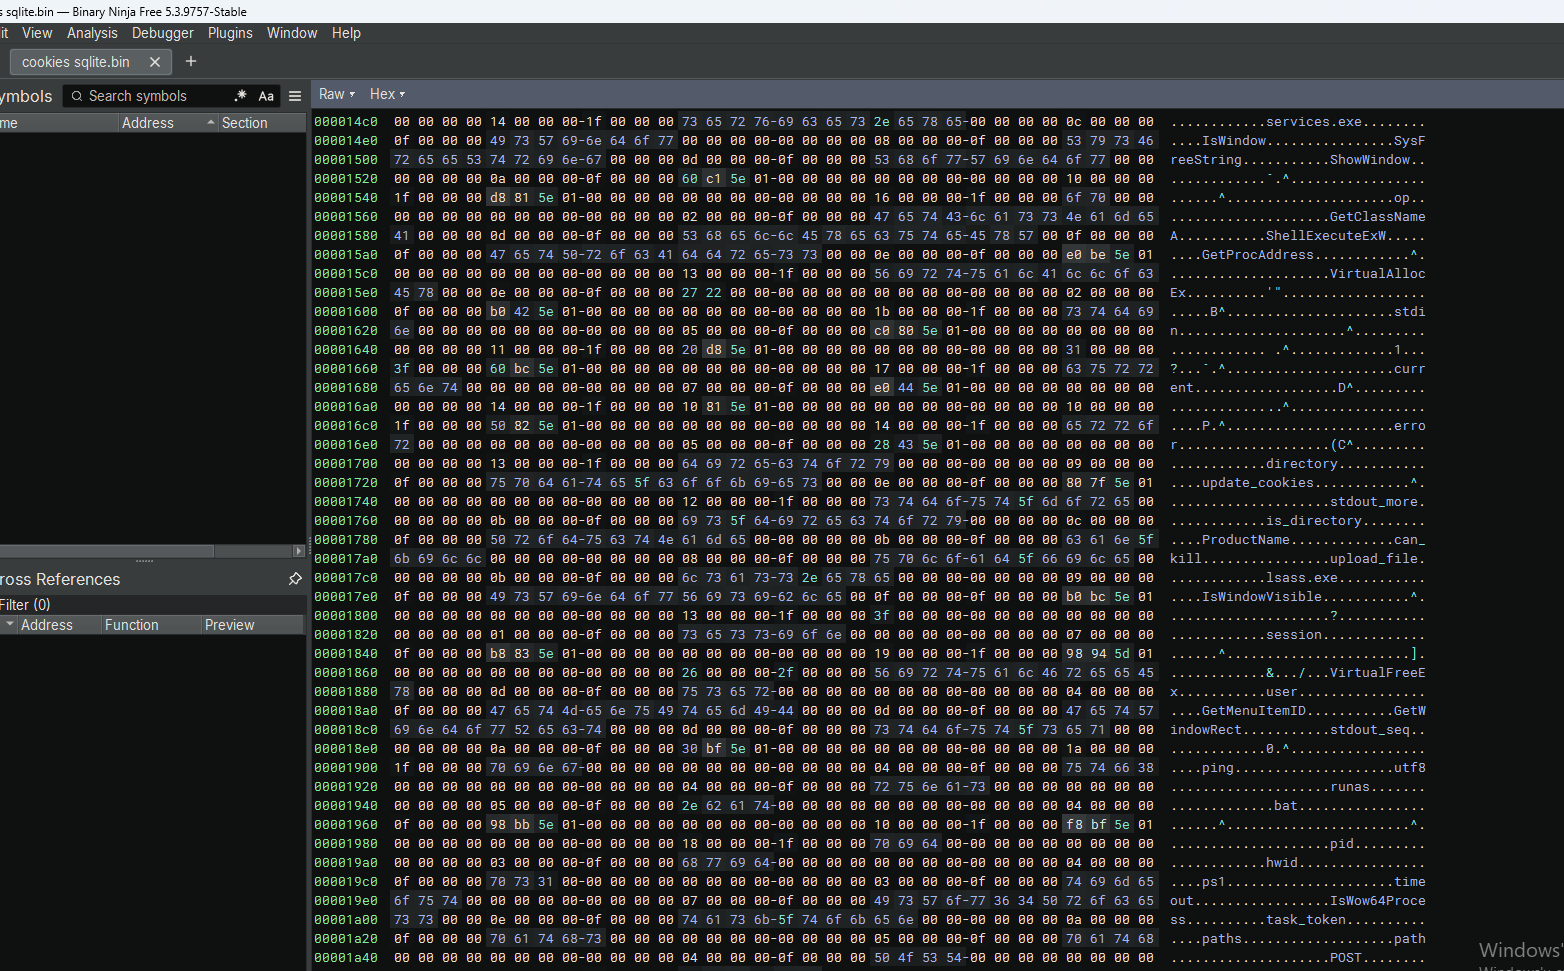
L'analisi con Binary Ninja del file cookies.sqlite rivela un elenco di chiamate API e funzioni di sistema utilizzate da StealC Stealer.

API principali osservate:

  • GetClassNameA – Recupera i nomi delle classi delle finestre (interazione con l'interfaccia utente).
  • ShellExecuteExW – Esegue programmi o apre file.
  • VirtualAlloc – Alloca memoria (iniezione).
  • VirtualFree – Libera memoria (pulizia).
  • GetMenuItemID – Recupera gli ID delle voci di menu (manipolazione dell'interfaccia utente).
  • IsWow64Process – Rileva processi a 32 bit su sistemi operativi a 64 bit (evasione).
  • upload_file – Carica i dati rubati sul C2.
  • update_cookies – Aggiorna i dati dei cookie (persistenza).

Perché è importante:

  • Manipolazione del sistema: ShellExecuteExW e VirtualAlloc consentono l'esecuzione di codice.
  • Evasione: IsWow64Process aiuta a bypassare la sicurezza a 64 bit.
  • Esfiltrazione dei dati: upload_file conferma il furto di dati.

Riferimento visivo:

StealC cookies.sqlite APIs Vista di Binary Ninja che mostra ShellExecuteExW, VirtualAlloc e altre API in cookies.sqlite.

5. ShellExecuteEx – Manipolazione del sistema e furto di dati

L'analisi con Binary Ninja della funzione ShellExecuteEx rivela un elenco di processi di sistema, funzioni di comunicazione C2 e API per il furto di dati utilizzate da StealC Stealer.

Stringhe chiave osservate:

  • winlogon.exe – Prende di mira il processo di accesso di Windows (escalation dei privilegi).
  • vdrsvc.exe – Prende di mira un processo di servizio (evasione).
  • HttpQueryInfoA – Recupera le intestazioni HTTP (comunicazione C2).
  • cookies.sqlite – Prende di mira i cookie del browser (furto di dati).
  • vncdll – DLL correlata a VNC (accesso remoto).
  • PeekNamedPipe – Legge dati dalle named pipe (IPC).
  • VirtualFree – Libera memoria (pulizia).
  • UnmapViewOfFile – Smappa i file (pulizia).
  • GetSystemTimes – Recupera i tempi di sistema (anti-debug).

Perché è importante:

  • Escalation dei privilegi: winlogon.exe è un obiettivo di alto valore.
  • Comunicazione C2: HttpQueryInfoA viene utilizzata per il C2 basato su HTTP.
  • Furto di dati: cookies.sqlite conferma il furto di cookie.
  • Evasione: vdrsvc.exe e GetSystemTimes aiutano a evitare il rilevamento.
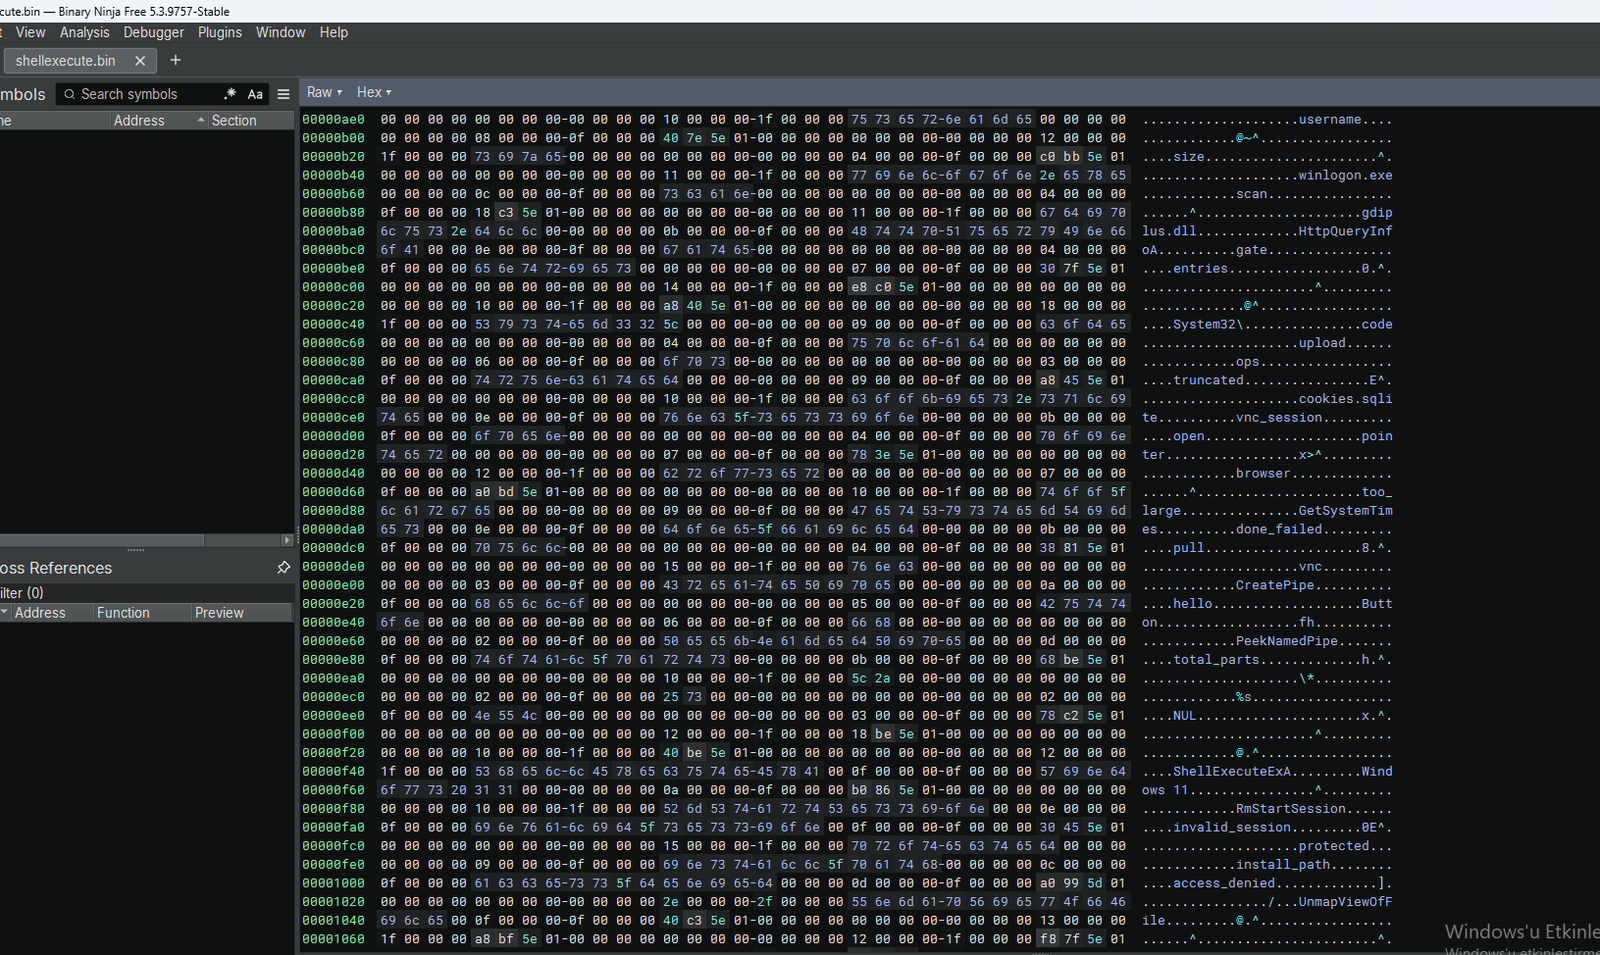
Riferimento visivo:

StealC ShellExecuteEx APIs Vista di Binary Ninja che mostra winlogon.exe, HttpQueryInfoA, cookies.sqlite e altre API.

Conclusione

Questa analisi ha portato alla luce StealC Stealer, un sofisticato info-stealer che utilizza il process hollowing su RuntimeBroker.exe, molteplici server C2 e ampie capacità di furto di dati.


Punti chiave:

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →