
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/jwillyamz/ezemu
Strumenti DifensiviPenetration TestingApprendimento e FormazioneRed TeamingAttacco AvversarioLab e Pratica
GitHubjwillyamz/ezemu

ezEmu

Vedi avversario, fai avversario: Semplice esecuzione di comandi per messa a punto/ricerca difensiva (ora con più ELF sullo scaffale)

Vedi Repository
1099373 anni faRevisionato da Kitploit
Condividi

ezEmu

ezEmu consente agli utenti di testare i comportamenti degli avversari tramite varie tecniche di esecuzione. Una sorta di "framework offensivo per blue teamer", ezEmu non ha capacità di networking/C2 e si concentra invece sulla creazione di telemetria di test locale.

Windows

Vedi /Linux per ELF

ezEmu è compilato come parent.exe per semplificare gli alberi dei processi, e traccerà (e anche ucciderà) i processi figli per consentire ricerche facili nei log/dashboard.

Le tecniche di esecuzione attuali includono:

  • Cmd.exe (T1059.003)
  • PowerShell (T1059.001)
  • PowerShell non gestito (T1059.001)
  • API CreateProcess() (T1106)
  • API WinExec() (T1106)
  • ShellExecute (T1106)
  • Strumentazione gestione Windows (T1047)
  • VBScript (T1059.005)
  • Fiber di Windows
  • Script XSL WMIC / Squiblytwo (T1220)
  • Macro VBA di Microsoft Word (T1059.005)
  • Python (T1059.006)

Nota: Devi abilitare alcune impostazioni del centro protezione relative alle macro per far funzionare le cose di Word - https://support.office.com/en-us/article/enable-or-disable-macros-in-office-files-12b036fd-d140-4e74-b45e-16fed1a7e5c6. Devi anche avere Python installato e la variabile PATH impostata per #12

Utilizzo/Demo

ezEmu è un'applicazione interattiva da terminale e funziona molto meglio se eseguita da cmd.exe
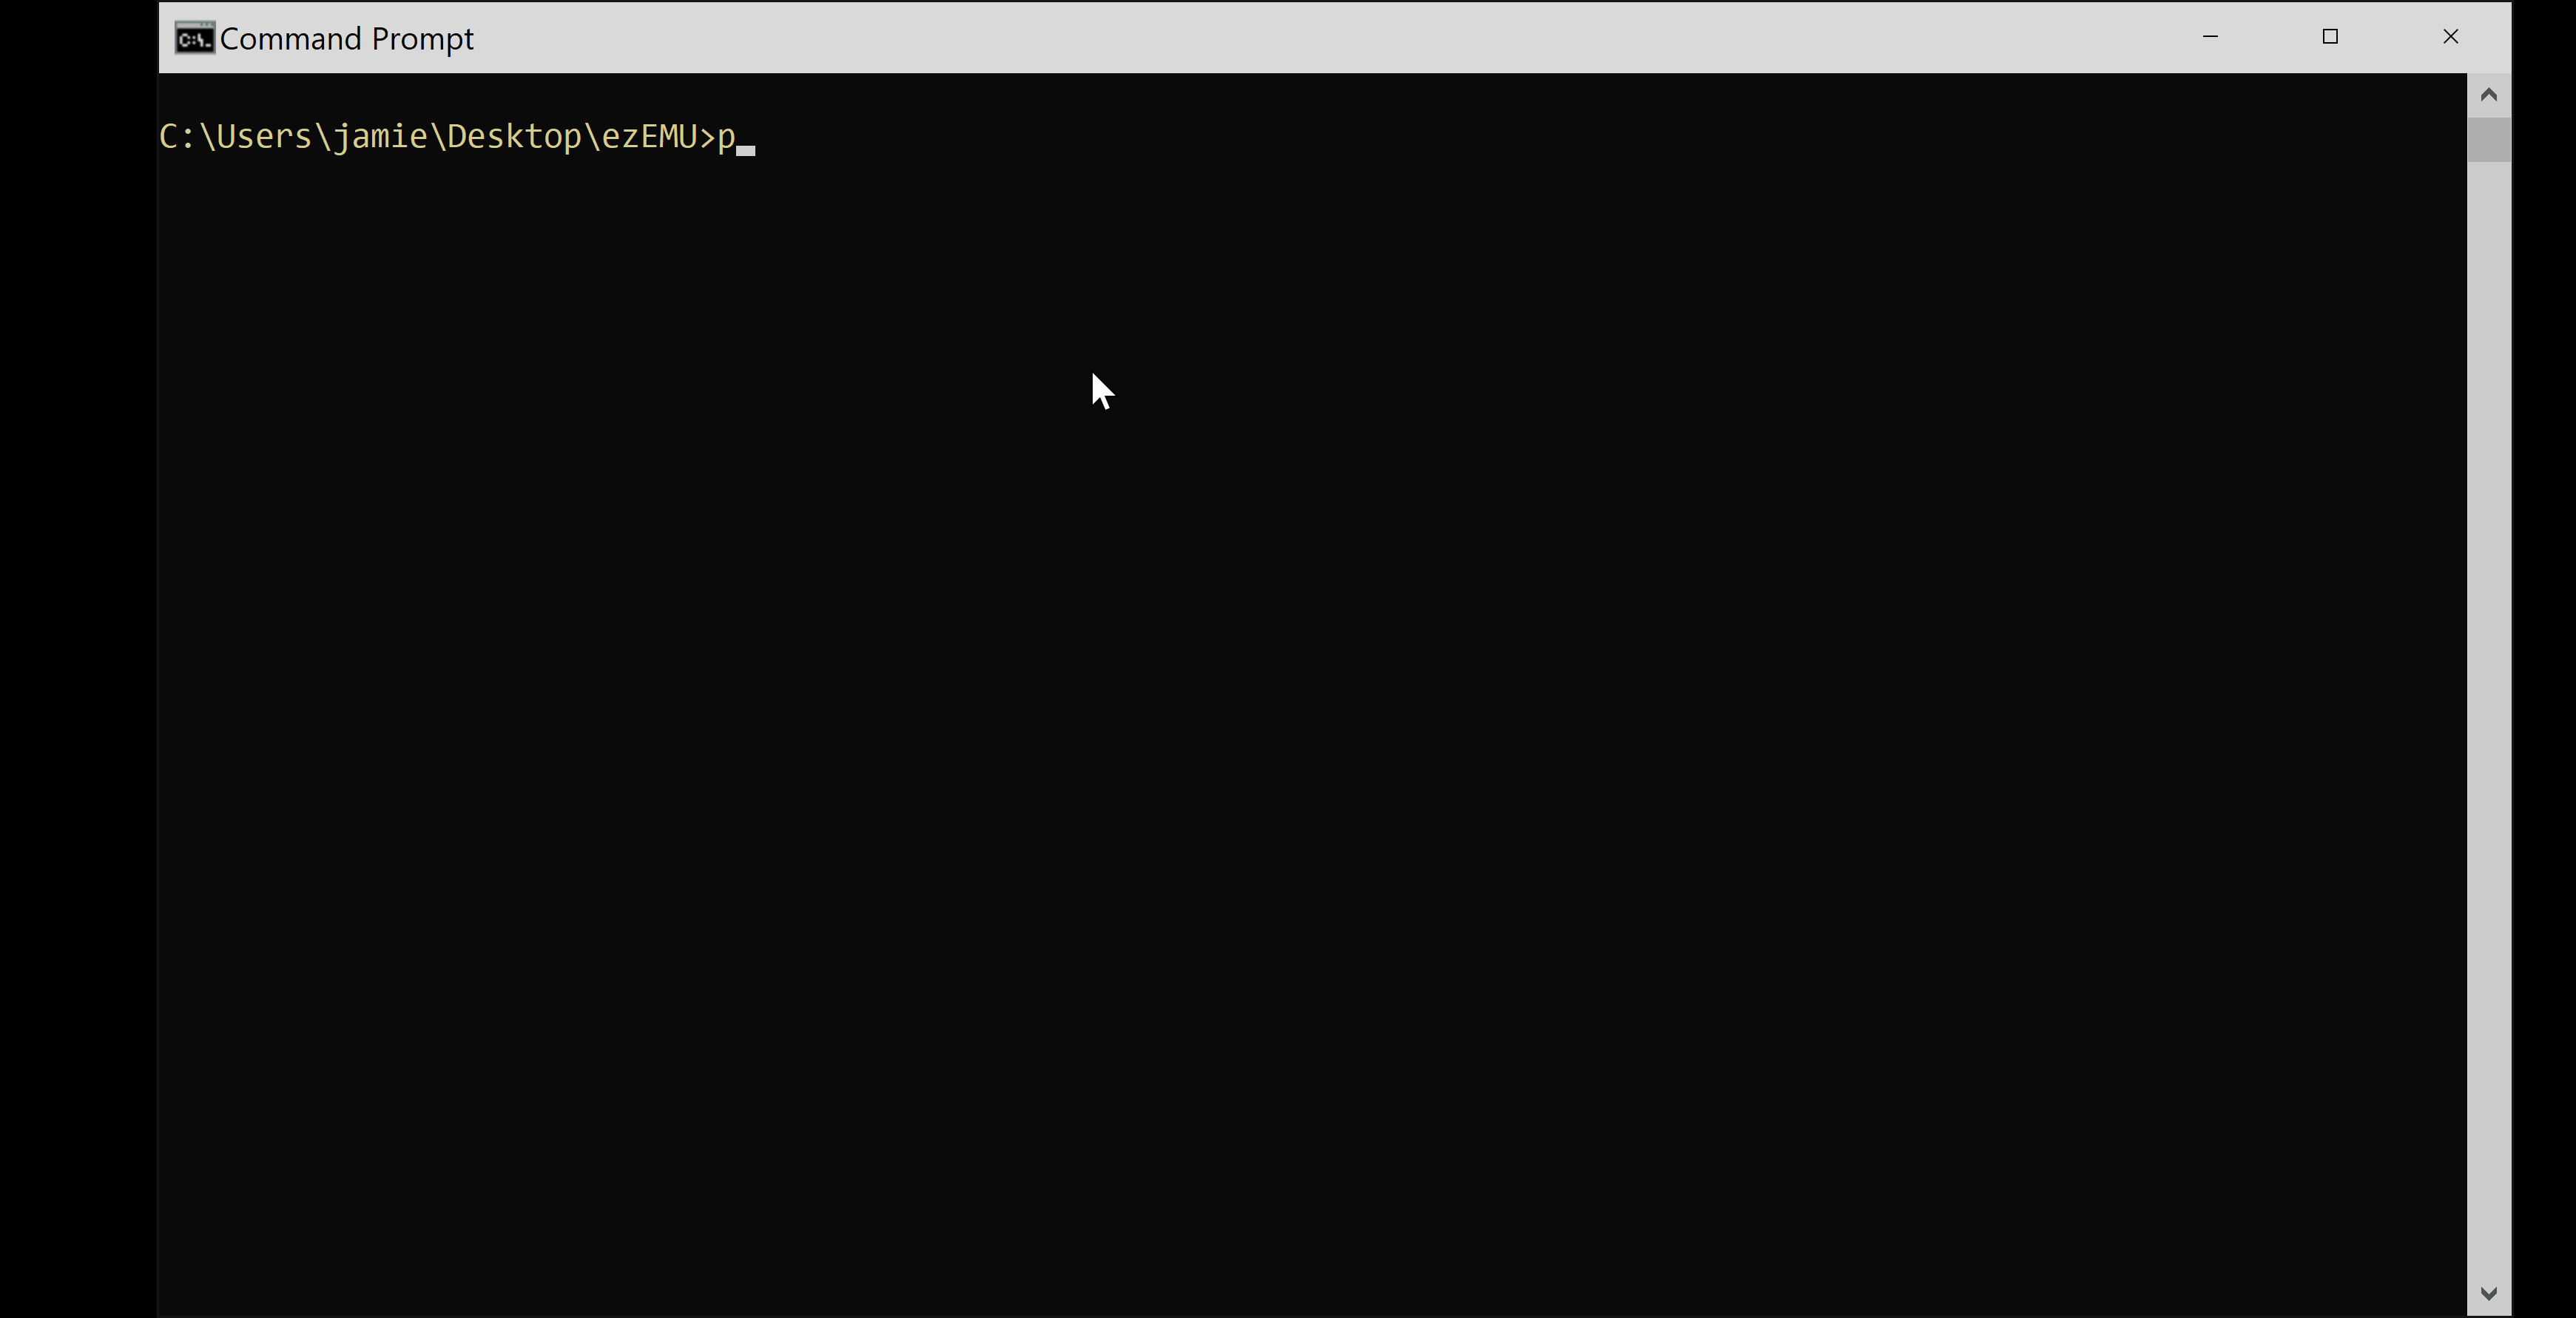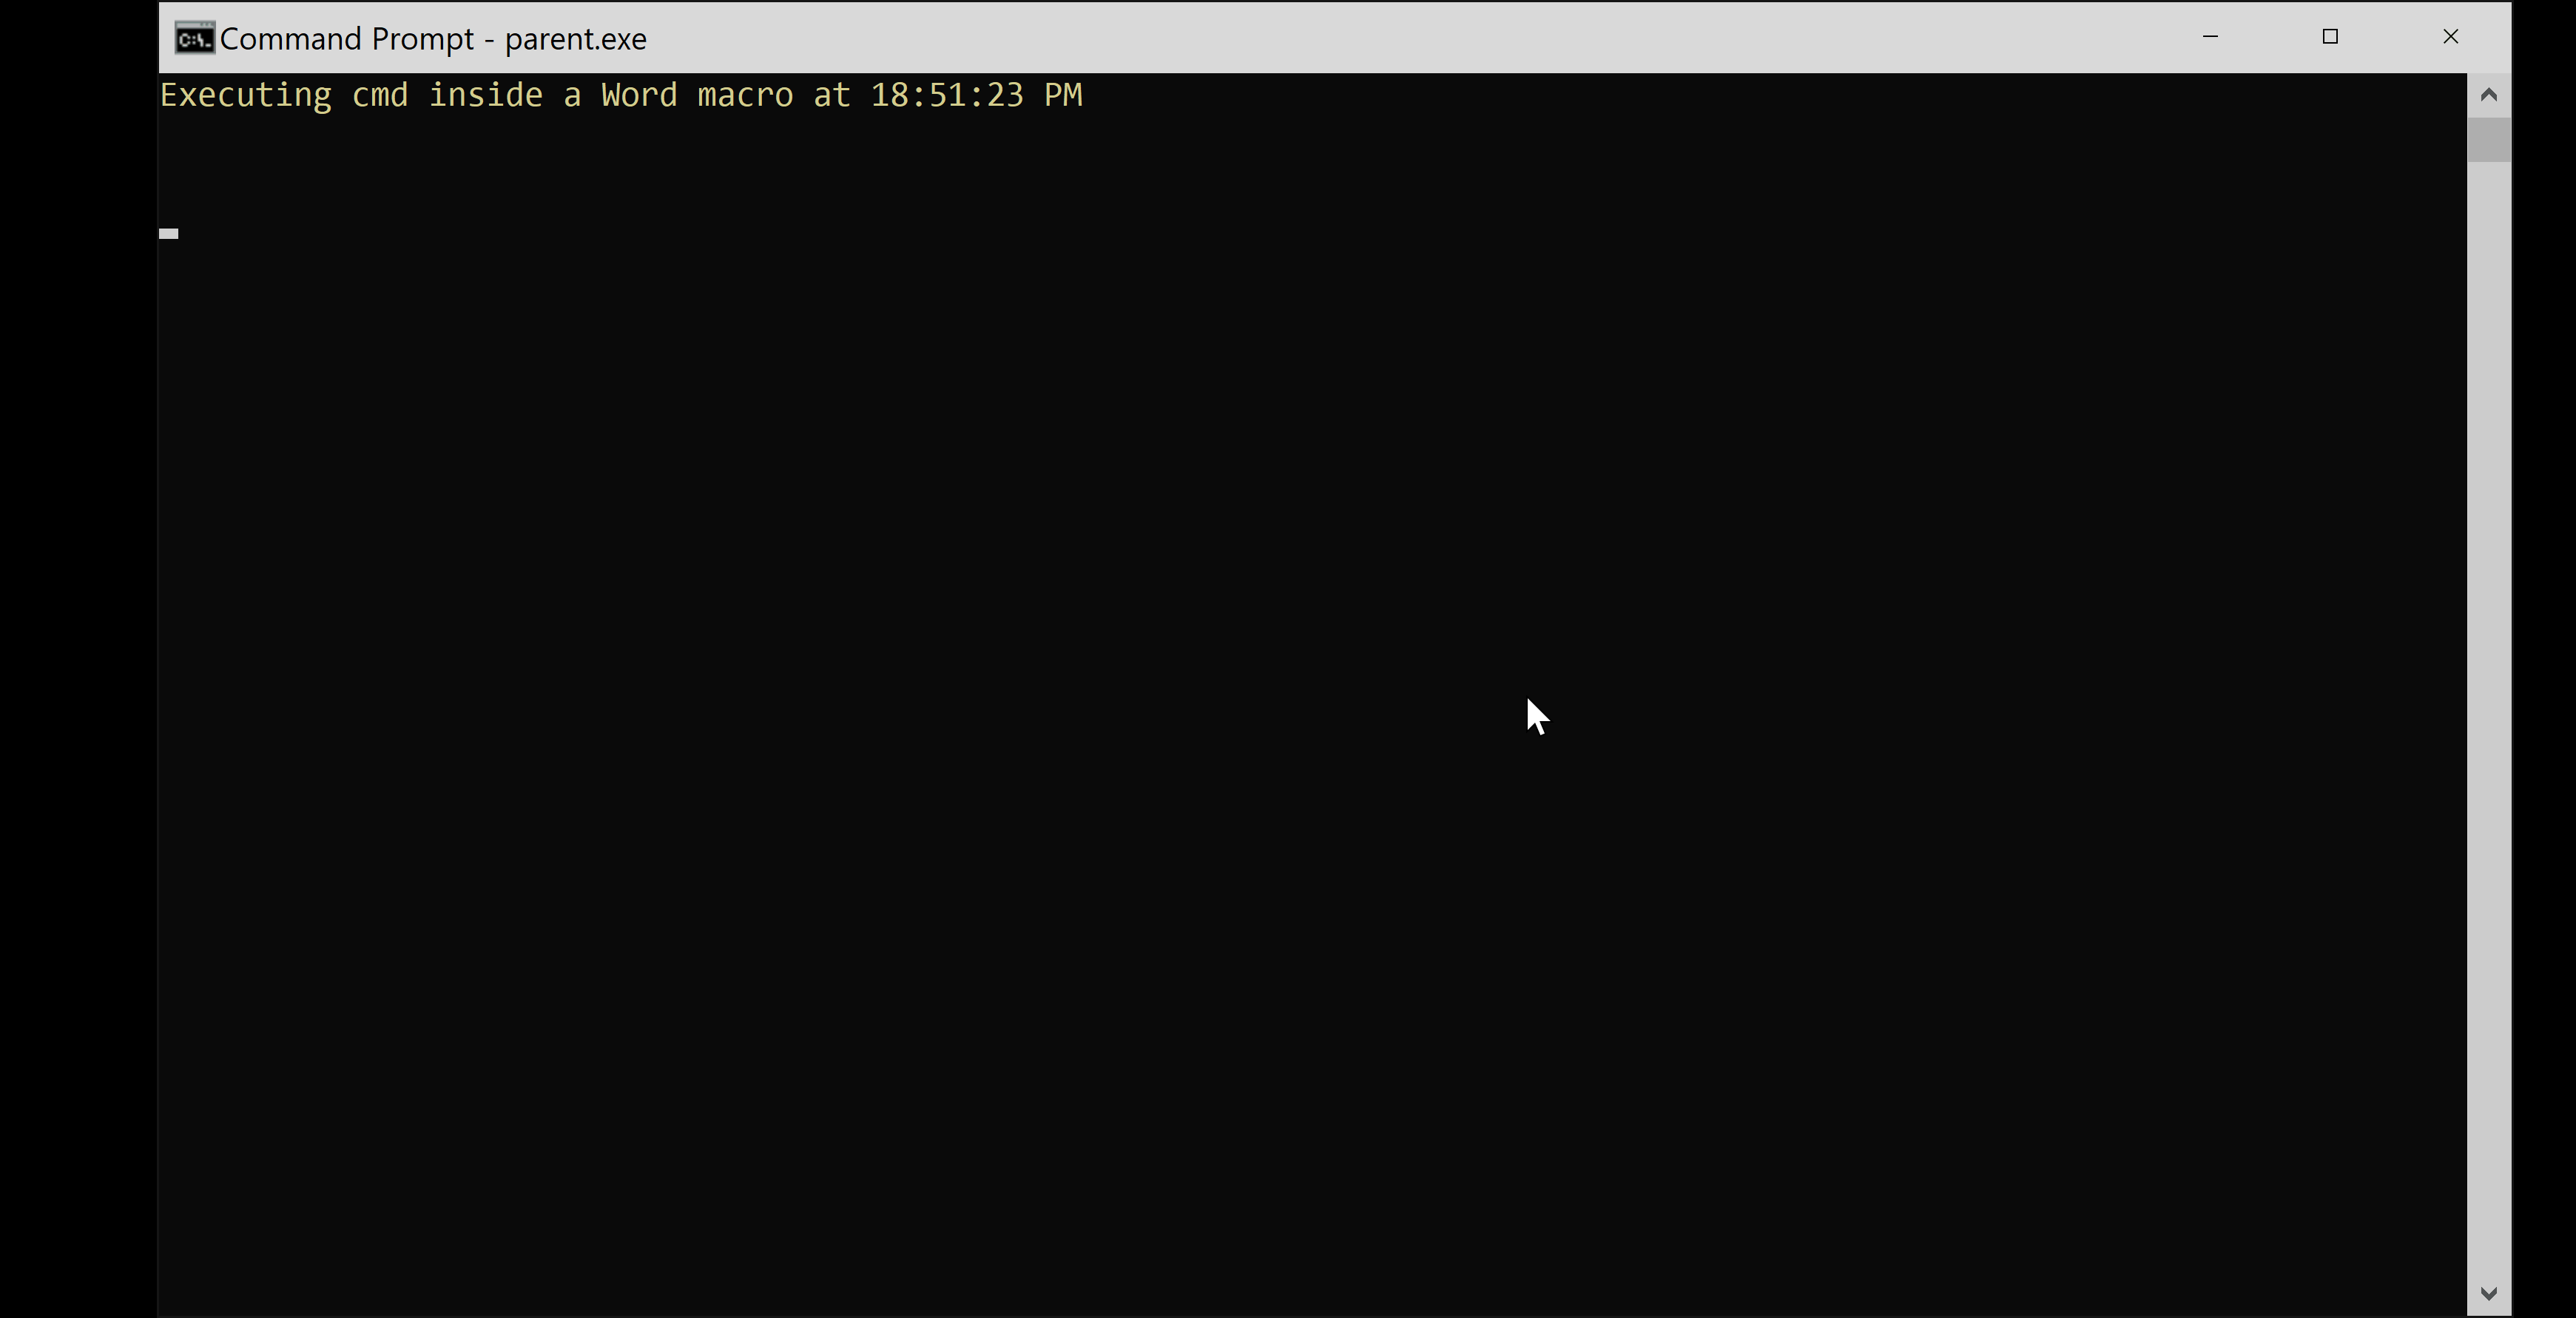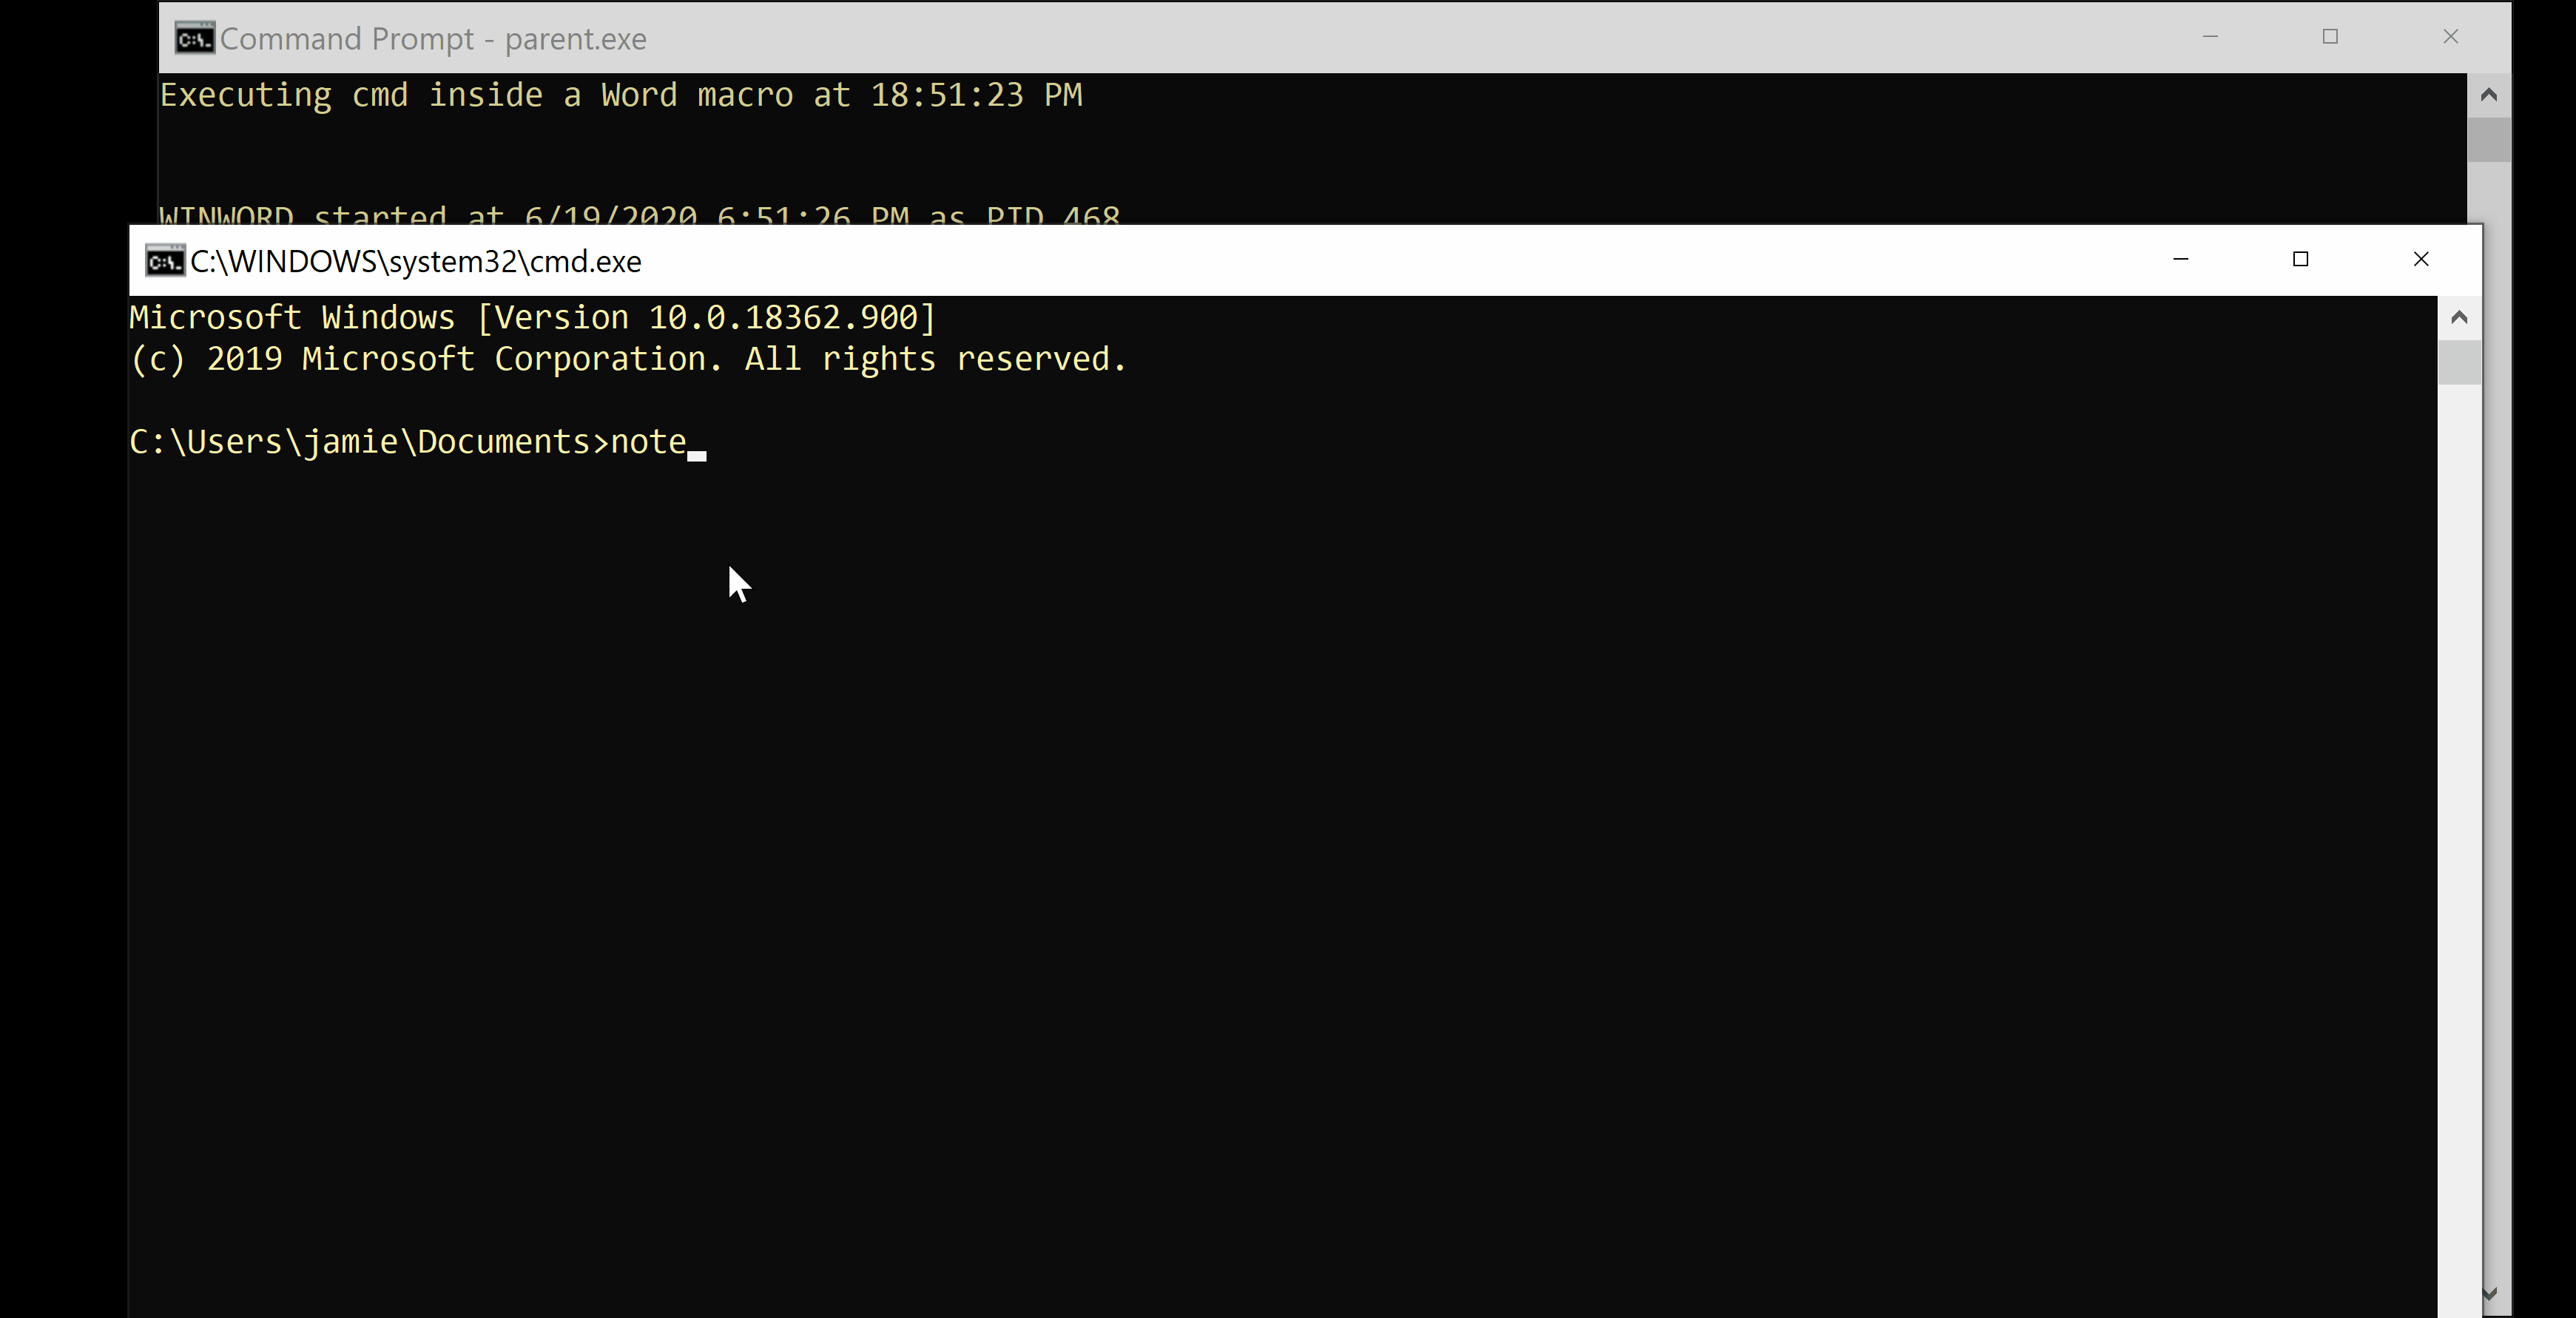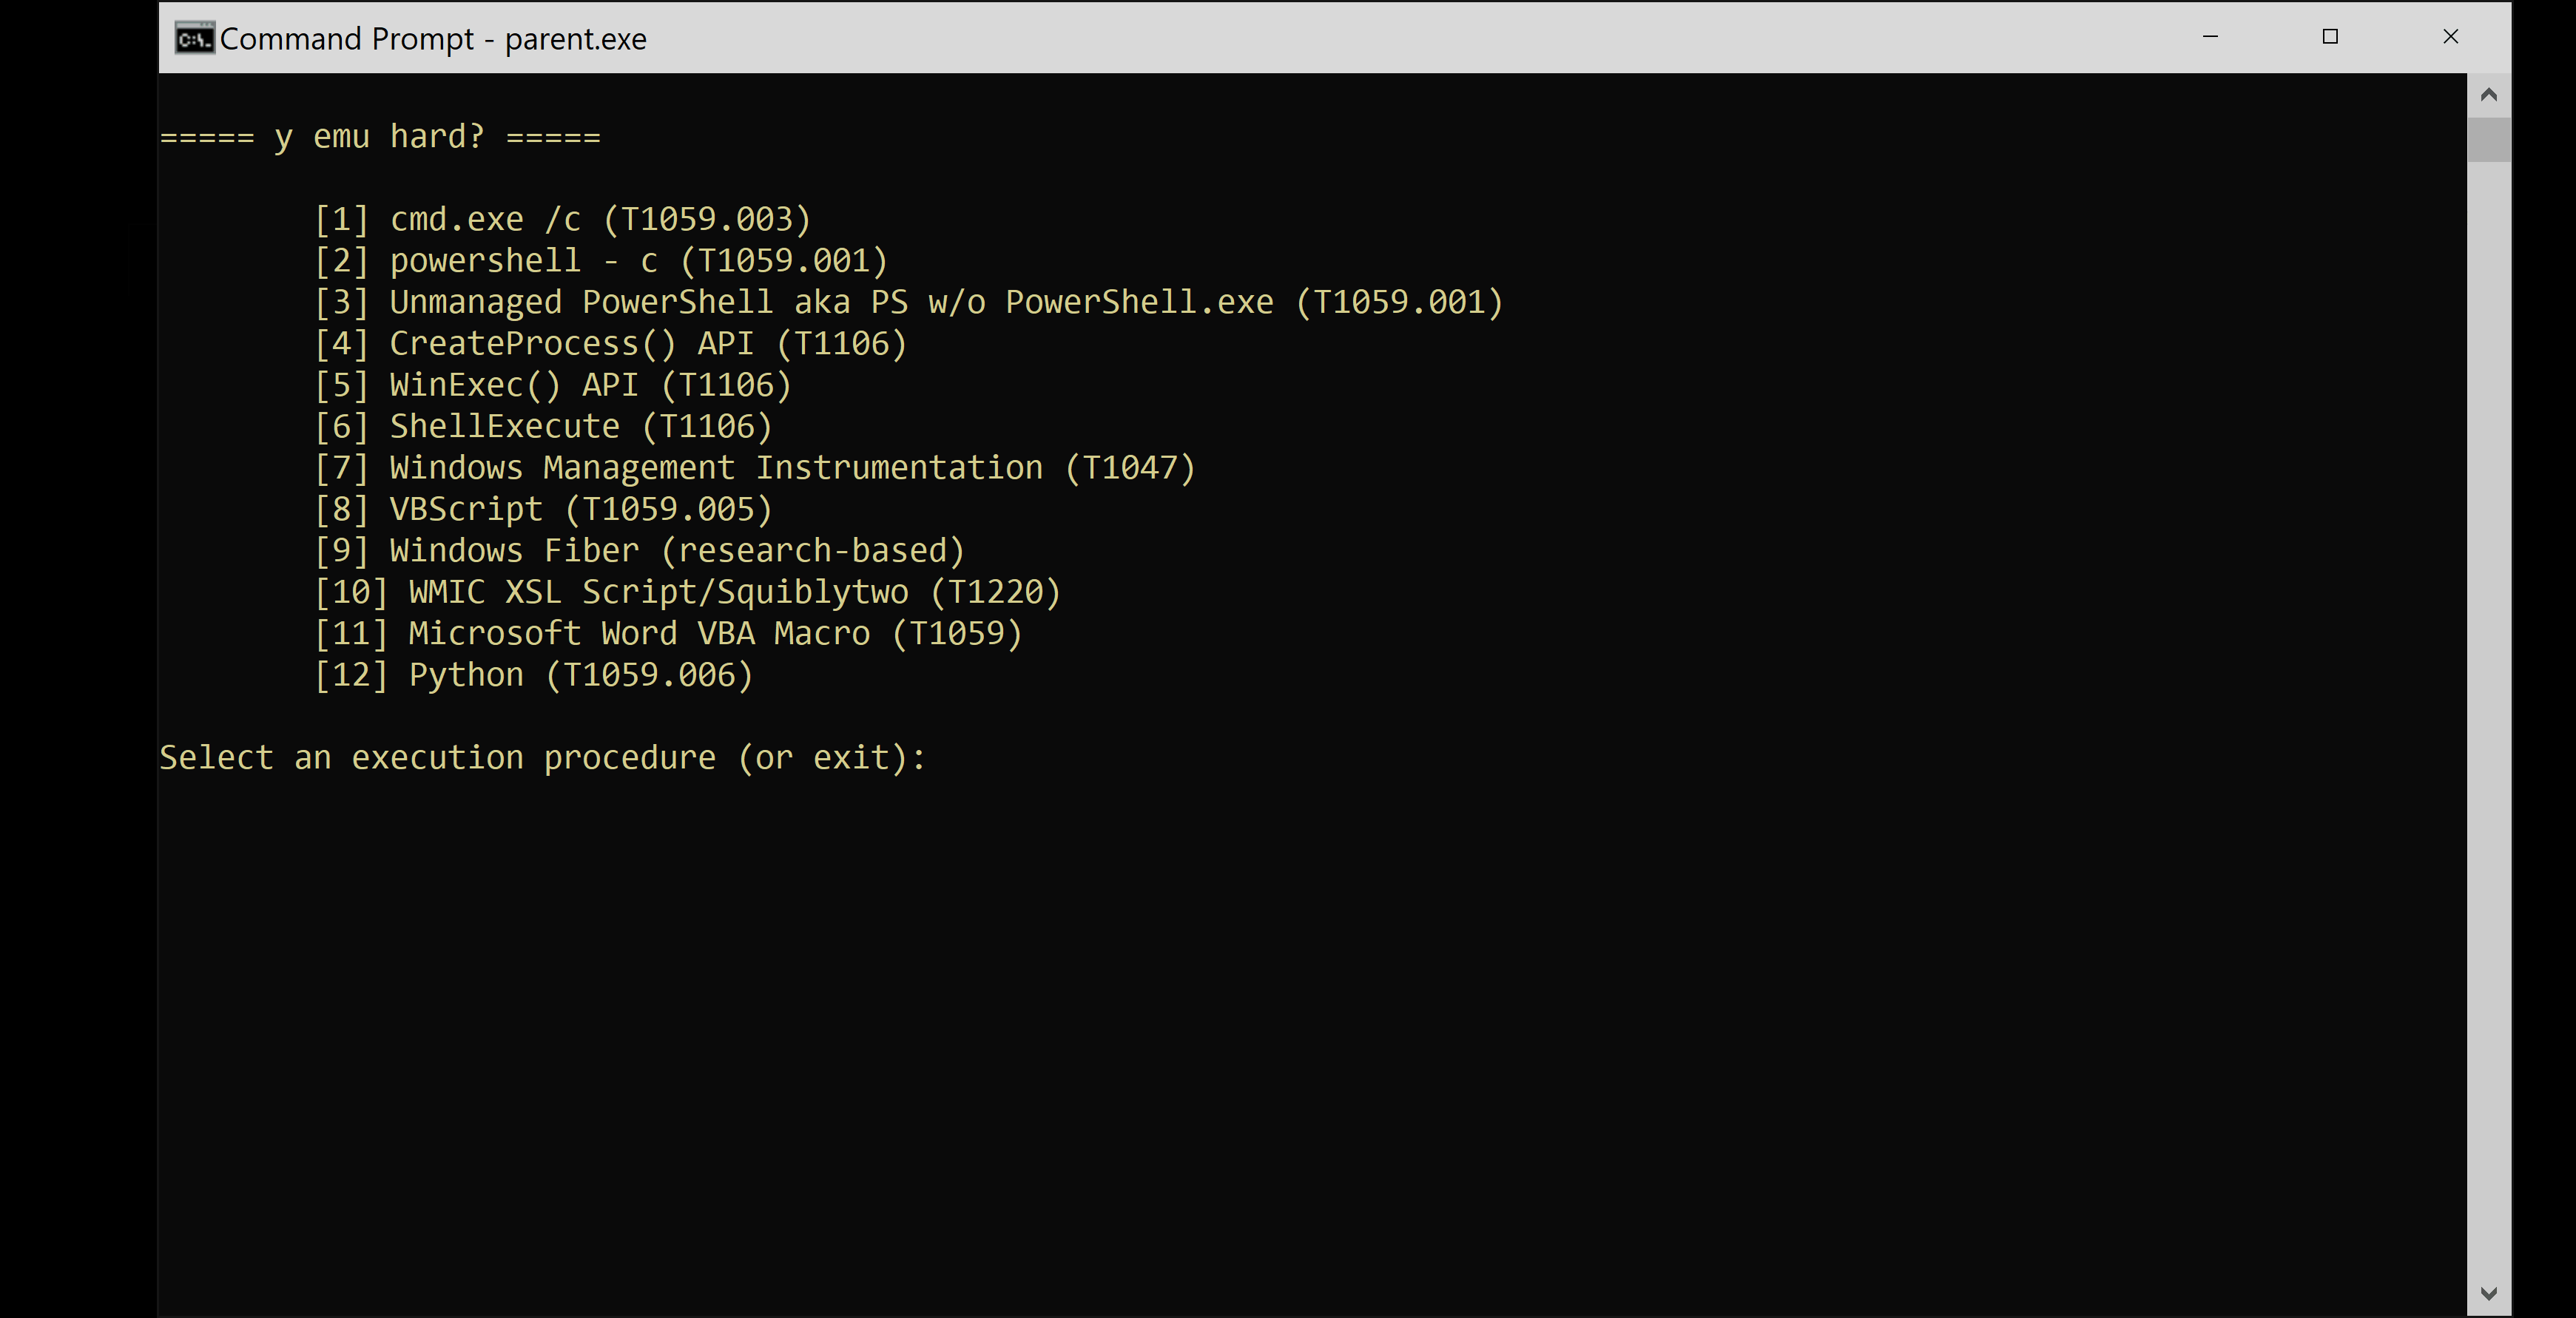
ezEmu Demo

Compilare con riferimento ad alcune dipendenze DLL locali

(es: csc /r:Microsoft.Office.Interop.Word.dll,Microsoft.Vbe.Interop.dll,System.Management.Automation.dll parent.cs)

Feedback/Contribuisci

Questo è iniziato come semplice ricerca personale/sperimentazione e sicuramente non è inteso come "codice pulito" (questo è molto codice di Jamie™️). Detto questo, sono felice di accettare problemi e ulteriori suggerimenti!

TODO: File di output dei log (forse), più CTI + apprendimento >> più tecniche di esecuzione (sempre)


Avviso

©2020 The MITRE Corporation. Tutti i diritti riservati.

Approvato per la divulgazione pubblica; distribuzione illimitata. Numero caso 20-1357.

Concesso in licenza secondo la Licenza Apache, Versione 2.0 (la "Licenza"); non puoi utilizzare questo file se non in conformità con la Licenza. Puoi ottenere una copia della Licenza all'indirizzo

http://www.apache.org/licenses/LICENSE-2.0

Salvo diverso accordo previsto dalla legge vigente o per iscritto, il software distribuito secondo la Licenza è distribuito "COSÌ COM'È", SENZA GARANZIE O CONDIZIONI DI ALCUN TIPO, esplicite o implicite. Vedi la Licenza per il linguaggio specifico che regola i permessi e le limitazioni previste dalla Licenza.

L'affiliazione dell'autore con The MITRE Corporation è fornita solo a scopo identificativo e non intende trasmettere o implicare l'approvazione o il supporto di MITRE per le posizioni, opinioni o punti di vista espressi dall'autore.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




