
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-66850 — Proof-of-concept e analisi tecnica per una vulnerabilità XSS riflessa (CVE-2025-66850) nel modulo di routing di LibreNMS, che interessa le versioni 22.9.0 fino a 24.9.1. | Kitploit
Strumenti/GitHubGitHub/joelatplay/cve-2025-66850
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubjoelatplay/cve-2025-66850

CVE-2025-66850

Proof-of-concept e analisi tecnica per una vulnerabilità XSS riflessa (CVE-2025-66850) nel modulo di routing di LibreNMS, che interessa le versioni 22.9.0 fino a 24.9.1.

Vedi Repository
21219 mesi faNon ancora revisionato
Condividi

Scoperta

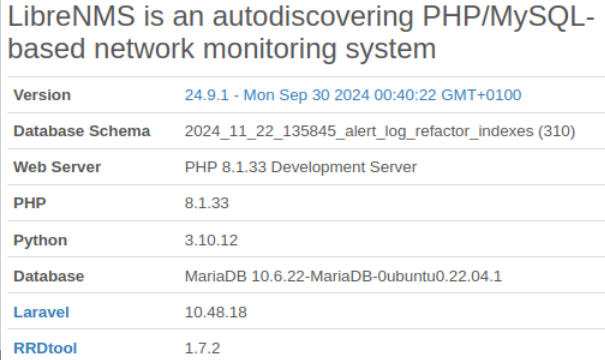
All'interno dell'applicazione 'LibreNMS', abbiamo scoperto una vulnerabilità di Cross-Site Scripting riflesso; questa vulnerabilità risiede nel parametro protocol del modulo di routing, consentendo a un utente malintenzionato di eseguire JavaScript dannoso nel browser di una vittima. Questa vulnerabilità riguarda tutte le versioni dalla 22.9.0 (settembre 2022) fino alla 24.9.1 (settembre 2024). La vulnerabilità è stata corretta silenziosamente nella versione 24.10.0 (novembre 2024) senza un successivo CVE o divulgazione pubblica. Questa correzione non documentata significa che molte organizzazioni potrebbero non essere a conoscenza della propria esposizione e devono ancora applicare gli aggiornamenti necessari. Puoi vedere la configurazione attuale utilizzata per testare questa vulnerabilità nella figura seguente:
alt text

Riepilogo tecnico

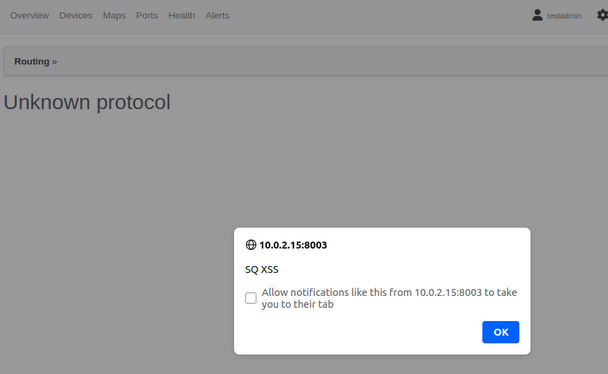
Una vulnerabilità di Cross-Site Scripting riflesso consente a utenti malintenzionati remoti di iniettare codice JavaScript arbitrario nei browser degli utenti autenticati di LibreNMS tramite URL appositamente modificati – potenzialmente consentendo loro di raccogliere cookie di sessione, creare un backdoor amministrativo o reindirizzare gli utenti verso domini controllati dall'attaccante. La prova dell'XSS può essere vista nell'immagine seguente:
alt text

Il difetto di sicurezza deriva da una validazione insufficiente dell'input nel parametro 'protocol' dell'endpoint '/routing'. L'applicazione applica una sanitizzazione di base tramite l'attributo 'basename()', prevenendo il directory traversal, ma non esegue la codifica delle entità HTML prima di riflettere l'input sulla pagina – consentendo agli attaccanti di bypassare i controlli di sicurezza di base e iniettare codice dannoso.

Informazioni sul prodotto interessato

Prodotto: LibreNMS
Versioni interessate: <= 24.9.1
Versione corretta: 24.10.0 (5 novembre 2024)
Tipo di vulnerabilità: CWE-79 (Improper Neutralization of Input During Web Page Generation)

Componente vulnerabile

Modulo: Routing
Endpoint: /routing
Parametro: protocol
File: includes/html/pages/routing.inc.php

Passi per riprodurre

Configurare LibreNMS 24.9.1
Navigare verso l'endpoint '/routing/protocol='
Iniettare il payload dal PoC nella sezione sottostante

Proof-of-Concept funzionante

http://[librenms-instance]/routing/protocol=<script>alert(‘SecQuest XSS’)<!-->

Informazioni sul ricercatore

Scoperto da: Joel Olivier, Leo Cook
Organizzazione: SecQuest
Data della scoperta: 18 novembre 2025


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




