
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/jenderal92/s3-bucket-take-0v3r
Scanner di VulnerabilitàAudit di ConfigurazioneRaccolta InformazioniSicurezza WebPenetration TestingSicurezza CloudConfigurazione Errata
GitHubjenderal92/s3-bucket-take-0v3r

s3-bucket-take-0v3r

Scanner e strumento di rivendicazione per il takeover di bucket AWS Amazon S3

Vedi Repository
1325 mesi faNon ancora revisionato
Condividi

s3-bucket-take-0v3r

Scanner e strumento di rivendicazione per il takeover di bucket S3

s3-bucket-take-0v3r

📌 Descrizione

S3 Bucket Takeover Scanner & Claim Tool è un'utilità basata su Python 2.7 che:

  1. Scansiona i nomi di dominio per identificare potenziali vulnerabilità di takeover di bucket Amazon S3.
  2. Rivendica automaticamente bucket S3 non registrati e carica una pagina HTML di test.

Questo strumento è ideale per bug bounty, audit di asset cloud o test di penetrazione legali in ambienti autorizzati.

⚙️ Caratteristiche

  • ✅ Scansiona più domini per identificare collegamenti vulnerabili a bucket S3
  • ✅ Estrae e risolve i record CNAME dei domini
  • ✅ Rileva automaticamente la regione AWS dal CNAME
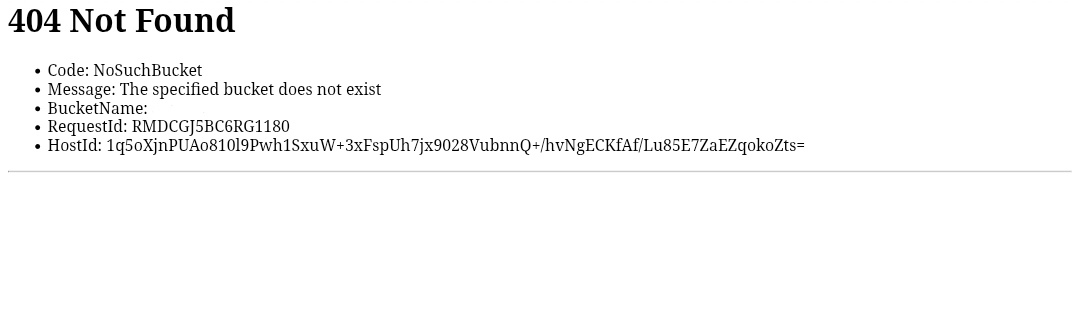
  • ✅ Identifica vulnerabilità di takeover tramite la risposta The specified bucket does not exist
  • ✅ Crea automaticamente (rivendica) il bucket se vulnerabile
  • ✅ Carica un file index.html nel bucket e abilita l'hosting statico
  • ✅ Registra i domini vulnerabili in vulnerable_buckets.txt
  • ✅ Supporta il multi-threading per una scansione più rapida
  • ✅ Output della console e banner con codifica a colori per chiarezza

🧠 Panoramica delle funzioni dello strumento

FunzioneScopo
run_scan()Verifica se il dominio di destinazione punta a un bucket S3 inesistente
lookup_cname()Risolve il CNAME per identificare target ospitati su AWS
extract_region_from_cname()Estrae le informazioni sulla regione AWS per la creazione del bucket
takeover_bucket()Crea e configura automaticamente un bucket rivendicato
scan_domain()Tenta la scansione HTTPS e HTTP
main()Legge la lista dei domini e avvia la scansione multi-thread

🚀 Come usarlo

1. Requisiti

  • Python 2.7
  • Librerie boto3, requests
  • dig (utilità DNS basata su Linux)
  • Un file chiamato domains.txt contenente un elenco di domini di destinazione:

example1.com example2.com

2. Esegui lo strumento

python2 script.py domains.txt

3. Output

  • I risultati verranno stampati nel terminale
  • I domini vulnerabili verranno salvati in vulnerable_buckets.txt
  • I bucket rivendicati verranno creati e ospitati con una pagina index

⚠️ Disclaimer legale

🟥 IMPORTANTE: Questo strumento deve essere utilizzato solo per:

  • Testare le proprie risorse AWS S3
  • Programmi di bug bounty autorizzati
  • Permesso scritto del proprietario del dominio o dell'asset

L'uso non autorizzato di questo strumento per sfruttamento o manipolazione dei dati è illegale e può comportare azioni penali ai sensi delle leggi internazionali sulla cybersicurezza.


Altro Disclaimer:

Ho scritto il disclaimer sulla copertina di Jenderal92. Puoi controllarlo QUI !!!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





