hidra0x/hidra
Progetto di ricerca per il jailbreak dei dispositivi A12 con iOS 18.7.2, che concatena la UAF di AppleJPEGDriver (CVE-2026-20687) per ottenere una primitiva di lettura/scrittura nel kernel. Nessuna build pubblica ancora disponibile.




A12 / iOS 18.7.2 — dalla UAF in AppleJPEGDriver alla lettura/scrittura del kernel.
Hidra è un progetto di ricerca sul jailbreak per dispositivi A12 su iOS 18.7.2. Si basa
sulla UAF del kernel in AppleJPEGDriver (CVE-2026-20687) e sul lavoro di
free/reclaim controllato in hidgate-poc.
Non esiste ancora una build pubblica del jailbreak. Hidra è un progetto di ricerca, non un jailbreak funzionante. Oggi non fornisce lettura/scrittura del kernel, non aggira ancora PAC/PPL/SPTM e non installa nulla. Non eseguire build di ricerca sul telefono principale.
«Il panico non è la fine. È la prova che siamo già nel nucleo.» Crash → Control → Jailbreak.
Il primo percorso (IOHIDFamily, CVE-2026-28992) causa solo un crash sul provider
SPU raggiungibile: l'oggetto liberato è lato provider e copyEvent non consegna
mai un evento su questo target. Il secondo percorso (AppleJPEGDriver,
CVE-2026-20687) è diverso:
0x58 funziona;kIOReturnTimeout;JpegRequest liberato può essere recuperato con una richiesta dello stesso tipo;Questo basta per iniziare a costruire una primitiva del kernel. Non basta ancora per un jailbreak.
La PoC di ingresso open-source è MOON Probe:
hidgate-poc/PoC/applejpeg.
Dimostra lo userclient, l'ABI 0x58 e la UAF differita.
Un'app sideloaded apre AppleJPEGDriver tipo 0, invia decodifiche asincrone e
forza una decodifica sincrona fino al timeout di 10 s. Questo funziona già sul
dispositivo di test.
Il timeout libera un JpegRequest mentre il suo nodo di coda incorporato rimane nel
vettore per codec. Un'allocazione dello stesso tipo sostituisce l'oggetto liberato. L'obiettivo
successivo è trasformarlo in uno dei seguenti:
JpegRequest;IOSurface o dell'IOUserClient della richiesta;Il percorso *(*(request+0)+0x28)() della PoC pubblica è protetto da PAC su A12
(autda + blraa), quindi una vtable falsa non è la prima mossa.
Una lettura del kernel o un canale laterale deve rivelare lo slide del kernel e gli indirizzi
degli oggetti usati dalla primitiva. Le superfici standard proc_pidfdinfo,
mach_port_kobject e mach_vm_region sono pulite su 18.7.2.
A12 è arm64e. Il kernel usa PAC per i puntatori a funzione e i puntatori a dati. Hidra necessita di un gadget/oracolo di firma, di un percorso data-only che eviti i puntatori autenticati, oppure di un leak di un puntatore firmato valido.
Il testo del kernel e le tabelle delle pagine sono protetti. Il progetto necessita di un attacco data-only alle tabelle delle pagine, di un bypass di PPL o di una primitiva di patch del kernel supportata prima di poter installare un bootstrap.
Il primo obiettivo è un jailbreak semi-tethered: il dispositivo si avvia normalmente, l'utente esegue l'app Hidra dopo un riavvio e il bootstrap viene riapplicato. La persistenza untethered è un obiettivo successivo.
Il pacchetto sarà distribuito come:
Il harness lato PC si trova in loader/. Implementa il
ciclo semi-tethered:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
Usa pymobiledevice3 per le informazioni sui dispositivi USB, l'avvio delle app e syslog. L'agente attuale è CandProbe, che emette HIDRA_STAGE0_DONE fino a HIDRA_STAGE8_DONE. HIDRA_JAILBROKEN è riservato finché non arriva una vera primitiva del kernel.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
Il loader non è di per sé un jailbreak. È il trasporto e il ciclo di test per le fasi mancanti S4-S7.
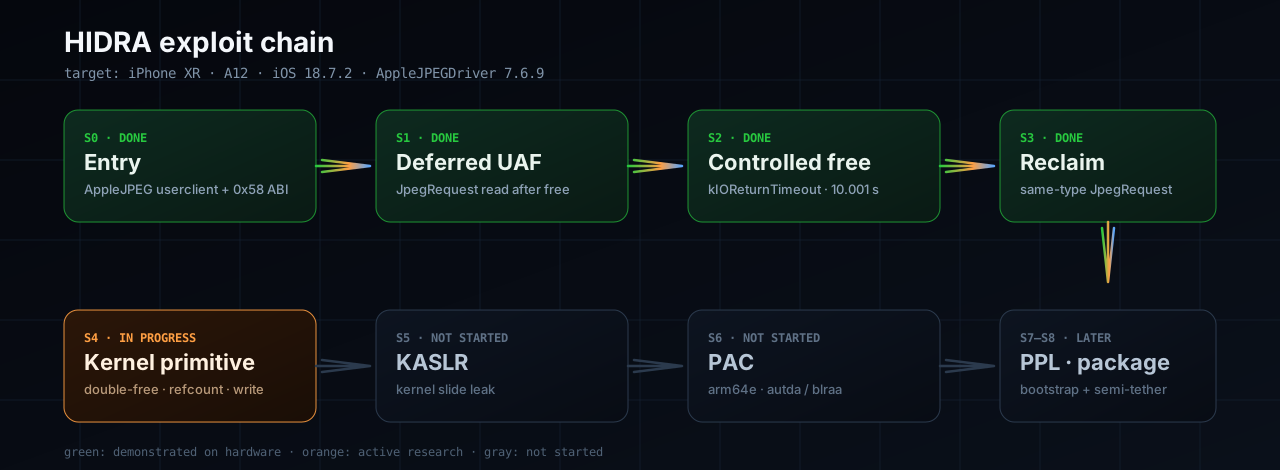
| Fase | Componente | Stato |
|---|---|---|
| S0 | App di ingresso + userclient AppleJPEG | COMPLETATO |
| S1 | UAF differito di JpegRequest | COMPLETATO |
| S2 | Free controllato di 10 s | COMPLETATO |
| S3 | Riacquisizione dello stesso tipo | COMPLETATO |
| S4 | Double-free / primitiva di scrittura | IN CORSO |
| S5 | KASLR + PAC | NON AVVIATO |
| S6 | PPL / SPTM + persistenza | NON AVVIATO |
| S7 | Pacchetto / bootstrap | NON AVVIATO |
La scala di controllo dettagliata è in
hidgate-poc/docs/kernel-control.md.
Ultimo risultato: jpegclose (chiusura dello userclient durante un decode sincrono)
riproduce la UAF far=0x308 senza Camera. La riacquisizione abbinata manca ancora
lo slot (x12=0), quindi S4 resta aperta.
| Dispositivo | SoC | iOS | Stato |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | Dispositivo di test principale |
| iPhone XS / XS Max | A12 | 18.7.x | Non testato; probabile stessa famiglia di kext |
| iPhone 11 / SE 2 | A13 | 18.7.x | Non testato; potrebbe condividere il driver |
| iPhone 12 e successivi | A14+ | qualsiasi | Non supportati inizialmente |
| iOS 18.7.7+ / 26.4+ | — | — | Corretto, non supportato |
Il progetto parte con il dispositivo che possiamo testare: iPhone XR su 18.7.2. Il supporto per altri dispositivi A12/A13 sarà aggiunto solo dopo che la primitiva kernel sarà stabile.
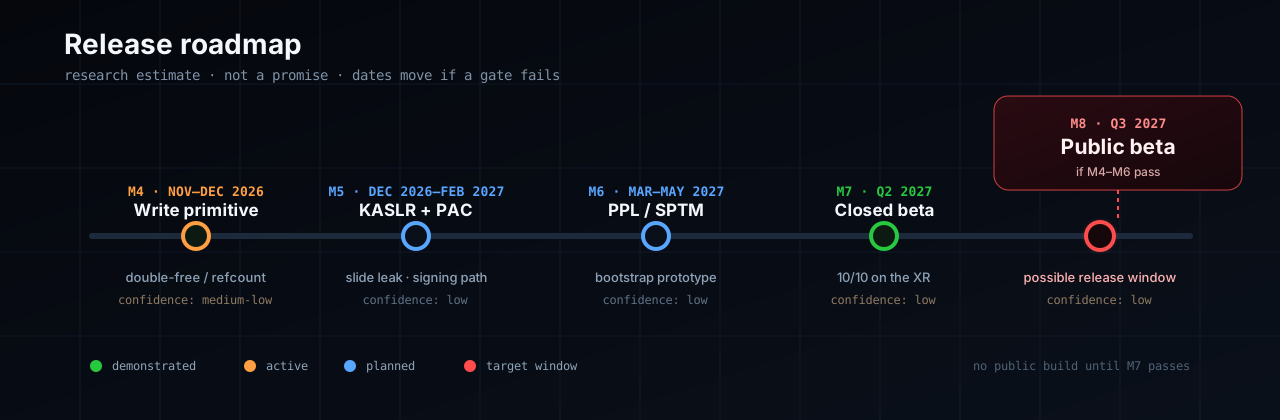
Non c'è alcuna data di rilascio promessa. La data seguente è una stima di ricerca e slitterà se una fase fallisce.
| Milestone | Finestra target | Criterio di uscita | Confidenza |
|---|---|---|---|
| M4 | Nov–Dic 2026 | double-free o primitiva di scrittura riproducibile | medio-bassa |
| M5 | Dic 2026–Feb 2027 | leak KASLR + bypass PAC o percorso data-only | bassa |
| M6 | Mar–Mag 2027 | bypass PPL/SPTM + prototipo di bootstrap | bassa |
| M7 | Q2 2027 | closed beta su iPhone XR 18.7.2 | bassa |
| M8 | Q3 2027 | beta pubblica, se M4–M6 passano | bassa |