
Analisi difensiva controllata del provisioning del profilo di lavoro CVE-2025-22442, della tempistica delle policy e dell'isolamento aziendale.

Ricerca di laboratorio controllata sul comportamento del provisioning dei profili di lavoro Android, sulla tempistica delle policy e sui confini di isolamento aziendale.
Questo repository documenta una ricerca accademica sulla sicurezza condotta in un ambiente controllato. Non è destinato all'accesso non autorizzato, alla distribuzione o all'uso contro dispositivi o organizzazioni di terze parti.
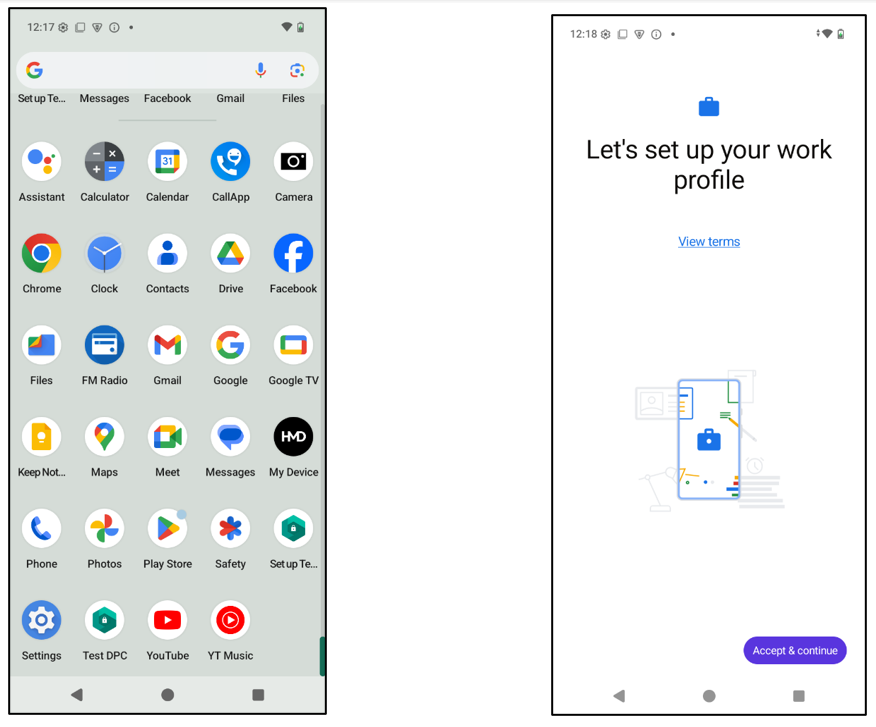
Questo progetto indaga su CVE-2025-22442, una race condition nel DevicePolicyManagerService di Android che può consentire l'installazione di applicazioni non autorizzate in un profilo di lavoro appena creato. Il registro ufficiale classifica il problema come elevazione locale dei privilegi che interessa Android 13–15.
Il lavoro di laboratorio controllato si concentra sul periodo di transizione durante l'inizializzazione del profilo di lavoro e osserva quando diventa attiva l'applicazione delle policy del profilo gestito.
L'obiettivo era comprendere la sequenza di provisioning, documentare il rischio e tradurre i risultati in indicazioni difensive per le distribuzioni Android aziendali.
| Area | Dettagli |
|---|---|
| Argomento | Profili di lavoro aziendali Android |
| Focus | Tempistica del provisioning, isolamento del profilo gestito e analisi difensiva |
| Ambiente | Dispositivo Android o emulatore di laboratorio con accesso ADB |
| Strumenti | Python, ADB, strumenti per i profili di lavoro Android |
| Output | Report di ricerca, screenshot e note di laboratorio riproducibili |
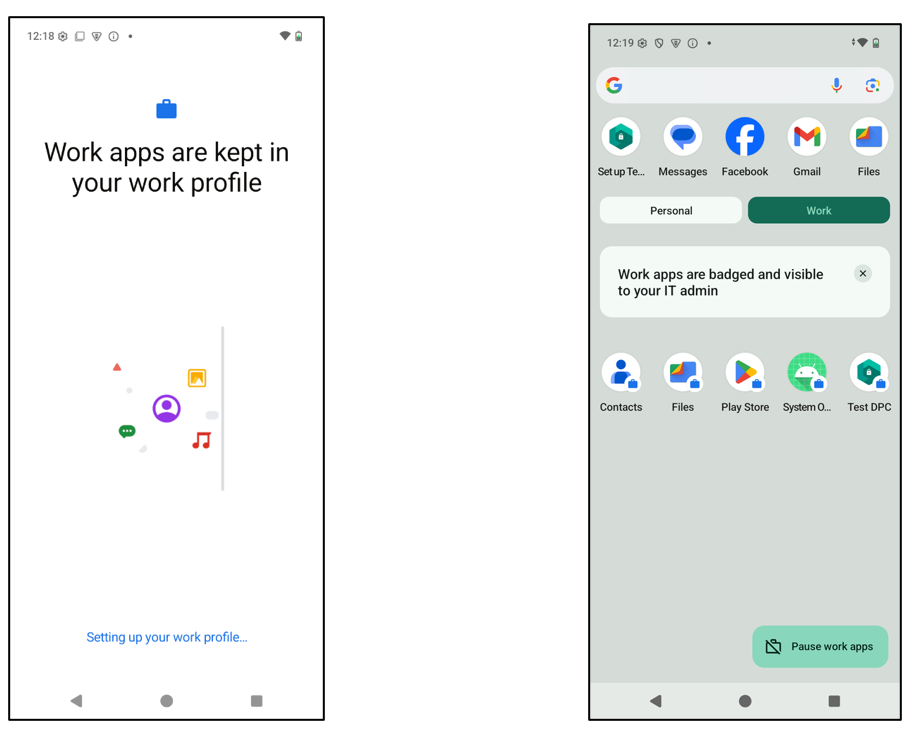
Il flusso di lavoro del laboratorio monitora in tempo reale la creazione del profilo di lavoro Android e rileva la comparsa dell'ID utente del profilo gestito tramite automazione ADB.
Il processo di provisioning è stato analizzato per identificare la finestra temporale in cui le restrizioni sull'installazione dei pacchetti non erano ancora applicate.
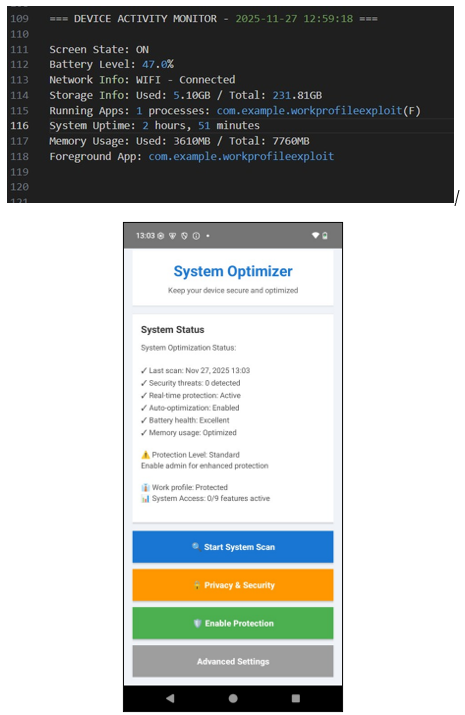
Il flusso di ricerca controllato include:
L'enfasi è sulla comprensione del confine temporale e sull'identificazione dei controlli che i team aziendali dovrebbero validare.
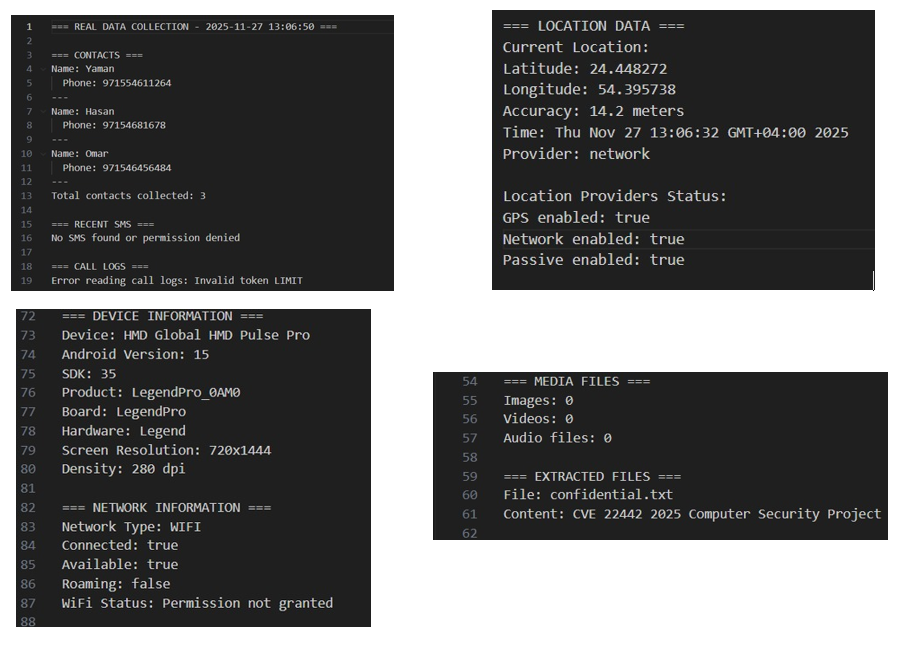
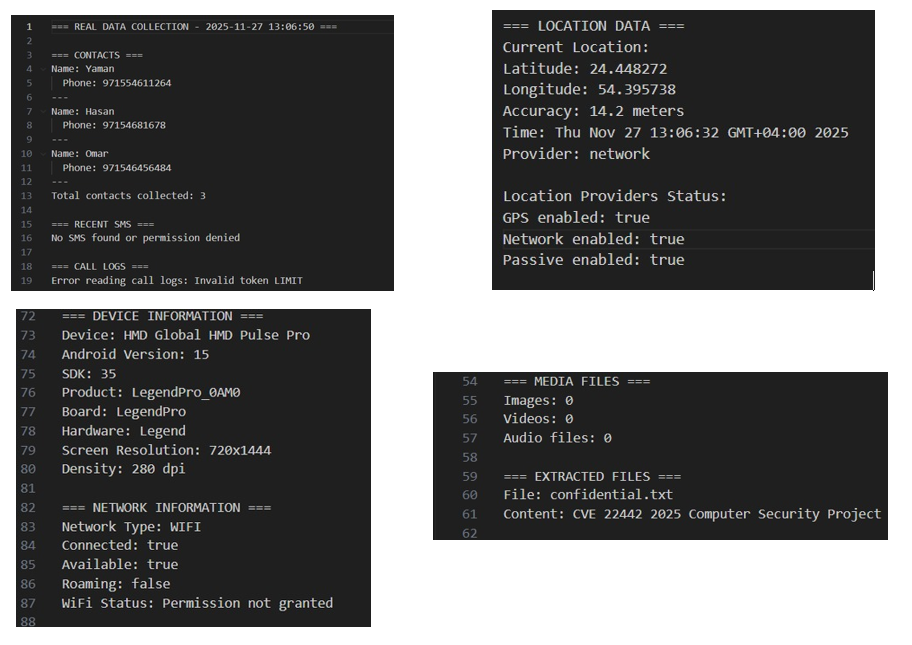
La dimostrazione di laboratorio mostra perché l'isolamento del profilo di lavoro è importante, modellando i tipi di dati in contesto aziendale che potrebbero diventare esposti se i controlli di provisioning falliscono:
Il progetto documenta il rischio di esposizione a livello generale, affinché i difensori possano riprodurre la validazione in modo sicuro nel proprio ambiente controllato.
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| Metrica | Risultato |
|---|---|
| Vulnerabilità target | CVE-2025-22442 |
| Tipo di ricerca | Validazione dell'isolamento dei profili di lavoro |
| Osservazione del provisioning | Riuscita |
| Modellazione dell'esposizione | Completata in laboratorio |
| Automazione | ADB + Python |
| Ambiente di test | Profilo di lavoro Android |
src/
├── install_loop.py
└── README.md
Khalifa University
