
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/hagrid29/cve-2024-2432-paloalto-globalprotect-eop
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration TestingBinary Exploitation
GitHubhagrid29/cve-2024-2432-paloalto-globalprotect-eop

CVE-2024-2432-PaloAlto-GlobalProtect-EoP

Proof-of-concept exploit per CVE-2024-2432 che dimostra l'escalation dei privilegi locali su Windows tramite eliminazione arbitraria di file attraverso un attacco di collegamento simbolico nel client VPN Palo Alto GlobalProtect.

Condividi
Vedi Repository
6412242 anni faRevisionato da Kitploit

CVE-2024-2432 Palo Alto GlobalProtect EoP

Sui sistemi Windows, è stato riscontrato che GlobalProtect (versione app 6.1.1-5 e 6.2.0-89) era vulnerabile all'eliminazione arbitraria di file con privilegi elevati tramite attacco di collegamento simbolico, portando a un'escalation di privilegi locale sulla macchina.

È stato osservato che quando un utente Windows senza privilegi tenta di connettersi alla VPN con GlobalProtect, il processo "PanGpHip.exe" esegue le seguenti operazioni con privilegi SYSTEM:

  1. interroga la directory "C:\Users\<user>\AppData\Local\Temp\waapi-*"

  2. se viene individuata una qualsiasi directory, interroga ulteriormente la directory "C:\Users\<user>\AppData\Local\Temp\waapi-<random>\*"

  3. se vengono individuati file o directory in "C:\Users\<user>\AppData\Local\Temp\waapi-<random>*", li rimuove

  4. infine rimuove la directory "C:\Users\<user>\AppData\Local\Temp\waapi-<random>"

  5. nota a margine: il programma può interrogare directory nidificate ma non riesce ad aprire un handle su di esse. Quindi possiamo ignorare questo caso
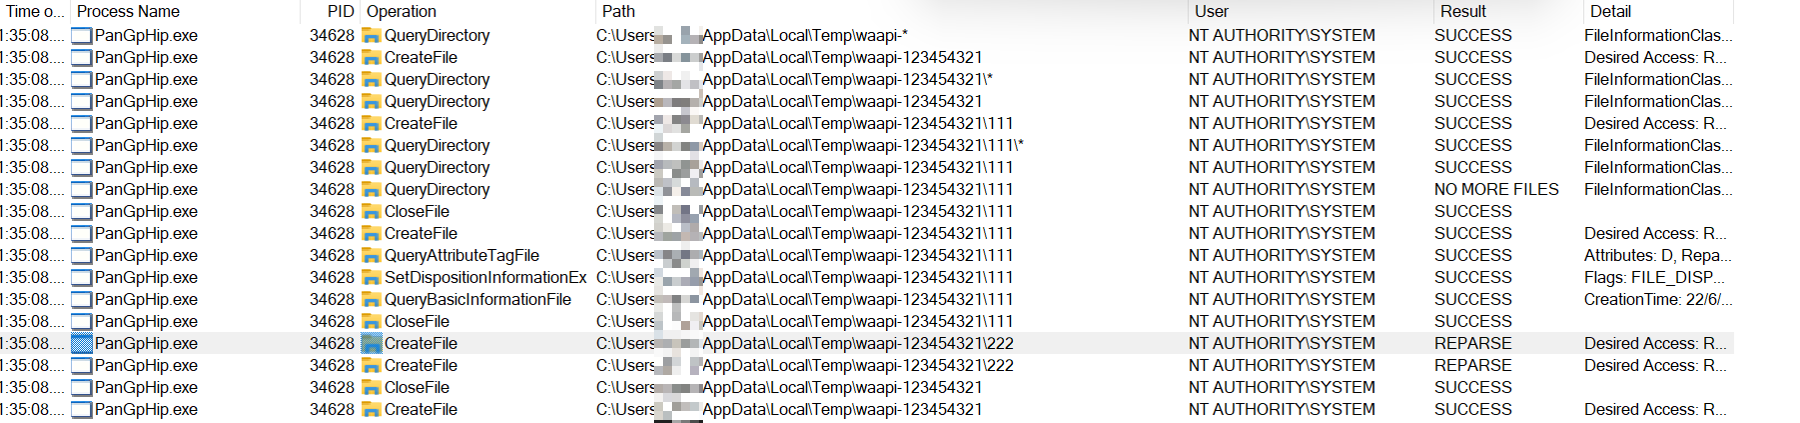
Fig1

Poiché la directory "C:\Users\<user>\AppData\Local\Temp\waapi-<random>" può essere creata dall'utente corrente e a essa viene assegnato il privilegio "Modify" per l'utente corrente, l'utente corrente può modificare l'intera directory. Con questa configurazione, un utente senza privilegi è in grado di ottenere l'eliminazione arbitraria di file creando un collegamento simbolico verso una posizione privilegiata (ad es., C:\Windows\System32). Inoltre, un utente malintenzionato può ottenere un'escalation di privilegi locale a partire dall'eliminazione arbitraria di file.

Per eseguire l'eliminazione arbitraria di file da un utente senza privilegi, l'utente può seguire i seguenti passaggi:

Metodo 1

  1. L'utente crea la cartella "C:\Users\<user>\AppData\Local\Temp\waapi-1234567"

  2. L'utente crea il file "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt"

  3. L'utente imposta un OpLock sul file "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt"

  4. L'utente si connette alla VPN. Il processo "PanGpHip.exe" tenterà di rimuovere il file "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" con privilegi SYSTEM.

  5. Il processo "PanGpHip.exe" verrà sospeso a causa dell'OpLock

  6. Quando l'OpLock viene attivato, l'utente sposta il file "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" altrove per svuotare la cartella

  7. L'utente crea una giunzione "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" verso "\RPC Control"

  8. L'utente crea un collegamento simbolico "GLOBAL\GLOBALROOT\RPC Control\12345.txt" al file target (ad es., C:\Windows\System32\secrets.txt)

  9. L'utente rilascia l'OpLock

  10. L'utente elimina il collegamento simbolico

  11. Il file target (ad es., C:\Windows\System32\secrets.txt) verrebbe eliminato

.\PoC.exe del C:\windows\System32\secrets.txt 1

Metodo 2

  1. L'utente crea la cartella "C:\Users<user>\AppData\Local\Temp\waapi-1234567" e "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567"
  2. L'utente crea il file "C:\Users<user>\AppData\Local\Temp\fakedir-1234567\11111.txt" e il file "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\12345.txt"
  3. L'utente crea una giunzione "C:\Users<user>\AppData\Local\Temp\waapi-1234567" verso "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567"
  4. L'utente imposta un OpLock sul file "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\11111.txt"
  5. L'utente si connette alla VPN. Il processo "PanGpHip.exe" tenterà di rimuovere il file "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\11111.txt" con privilegi SYSTEM.
  6. Il processo "PanGpHip.exe" verrà sospeso a causa dell'OpLock
  7. L'utente rimuove la giunzione esistente e crea una giunzione "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" verso "\RPC Control"
  8. L'utente crea un collegamento simbolico "GLOBAL\GLOBALROOT\RPC Control\12345.txt" al file target (ad es., C:\Windows\System32\secrets.txt)
  9. L'utente rilascia l'OpLock
  10. L'utente elimina il collegamento simbolico
  11. Il file target (ad es., C:\Windows\System32\secrets.txt) verrebbe eliminato
.\PoC.exe del C:\windows\System32\secrets.txt 2

Per eseguire l'escalation di privilegi locale a partire dall'eliminazione arbitraria di file, possiamo sfruttare Windows Installer come descritto in questo articolo https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks.

Metodo 1

.\PoC.exe pe RollbackScript.rbs 1

Metodo 2

.\PoC.exe pe RollbackScript.rbs 2

cmd.rbs avvierà il prompt dei comandi

public_run_bat.rbs eseguirà C:\Users\Public\run.bat

Cronologia

  • 06/25/2023 - Vulnerabilità segnalata a Palo Alto
  • 10/09/2023 - Palo Alto ha confermato la vulnerabilità
  • 13/03/2024 - Pubblicazione

Riferimenti

  • https://security.paloaltonetworks.com/CVE-2024-2432
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





