

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2025-29927 — Next.js e il middleware corrotto...PROVA A HACKERARLO..! | Kitploit

Strumenti/GitHubGitHub/gokul-krishnan-v-r/cve-2025-29927
Analisi delle VulnerabilitàSfruttamento di Applicazioni WebCTFPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubgokul-krishnan-v-r/cve-2025-29927

cve-2025-29927

Next.js e il middleware corrotto...PROVA A HACKERARLO..!

Vedi RepositorySito web
431 anno faNon ancora revisionato
Condividi

Questo è un progetto di esempio Next.js inizializzato con [create-next-app] per spiegare praticamente come funziona cve-2025-29927. (https://nextjs.org/docs/app/api-reference/cli/create-next-app).

Per Iniziare

Per prima cosa, avvia il server di sviluppo:

npm run dev
# or
yarn dev
# or
pnpm dev
# or
bun dev

Apri http://localhost:3000 con il tuo browser per vedere il risultato.

ORA puoi usare Burp o altre estensioni del browser per modificare le intestazioni e sfruttare il Middleware usando il payload.
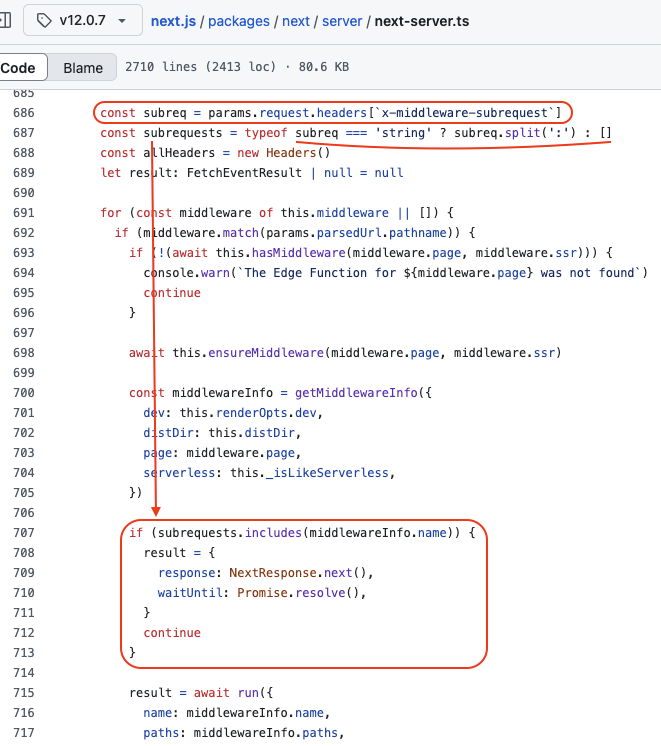
next-middleware-3

Quando un'applicazione next.js utilizza un middleware, viene usata la funzione runMiddleware, la quale - oltre alla sua utilità principale - recupera il valore dell'intestazione x-middleware-subrequest e lo usa per sapere se il middleware debba essere applicato o meno. Il valore dell'intestazione viene suddiviso per creare una lista usando il carattere due punti (:) come separatore e poi verifica se questa lista contiene il valore middlewareInfo.name.

Ciò significa che se aggiungiamo l'intestazione x-middleware-subrequest con il valore corretto alla nostra richiesta, il middleware - indipendentemente dal suo scopo - verrà completamente ignorato e la richiesta sarà inoltrata tramite NextResponse.next() e completerà il suo percorso verso la destinazione originale senza che il middleware abbia alcun impatto/influenza su di essa. L'intestazione e il suo valore agiscono come una chiave universale che permette di sovrascrivere le regole. A questo punto sappiamo già di aver appena scoperto qualcosa di pazzesco.

Uploading next-middleware-2.png…

Prendi nota che stiamo usando "next": "14.0.4" qui.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





