Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
OBS-graphics-hook32-Hook — Dimostra come intercettare il puntatore D3D9 Present di graphics-hook32.dll di OBS per ottenere un rendering a prova di streaming che elude il rilevamento della cattura di gioco da parte dell'anti-cheat. | Kitploit
Strumenti/GitHubGitHub/gmh5225/obs-graphics-hook32-hook
Proxy Web e IntercettazioneEvasione IDS/IPSReverse EngineeringAnalisi di BinariApprendimento e FormazioneRed TeamingAnti-Bot
GitHub
Condividi
gmh5225/obs-graphics-hook32-hook

OBS-graphics-hook32-Hook

Dimostra come intercettare il puntatore D3D9 Present di graphics-hook32.dll di OBS per ottenere un rendering a prova di streaming che elude il rilevamento della cattura di gioco da parte dell'anti-cheat.

Vedi Repository
2274 anni faNon ancora revisionato

OBS-graphics-hook32-Hook

Non è mio. Solo per salvataggio. https://www.unknowncheats.me/forum/anti-cheat-bypass/501609-obs-graphics-hook32-hook.html

Ho studiato molti tipi di hooking in passato, e questo genere di cose ha catturato la mia attenzione perché potrebbe essere usato per produrre un rendering stream-proof.

Quindi vorrei condividerlo con quei principianti là fuori. image
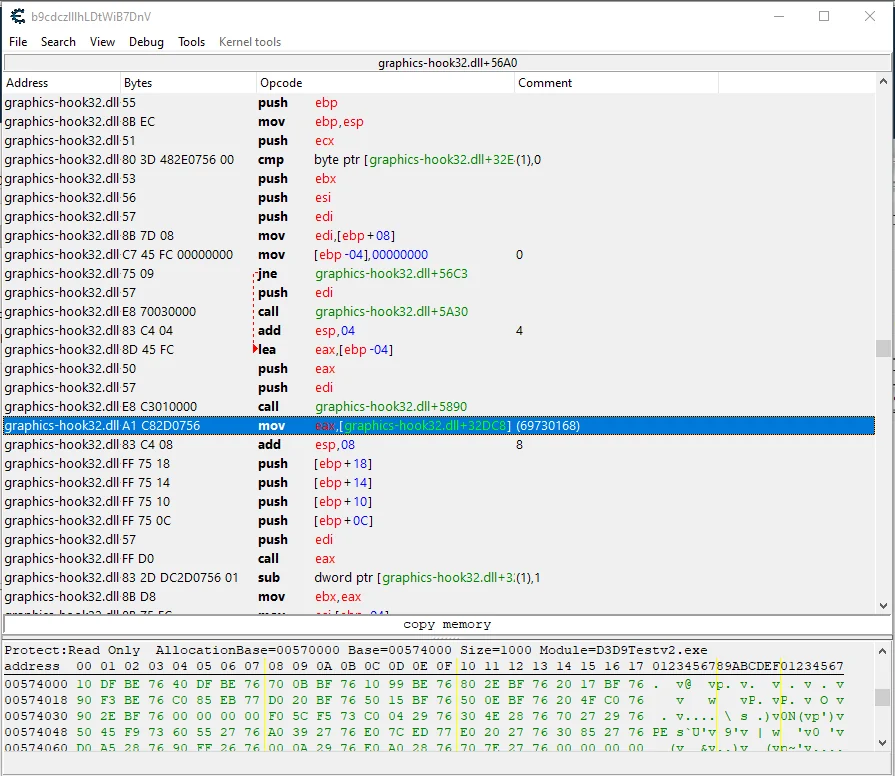
"graphics-hook32.dll + 32DC8" è il nostro indirizzo target, che dovrebbe apparire così nel tuo IDA o https://github.com/obsproject/obs-st...pture.cpp#L651
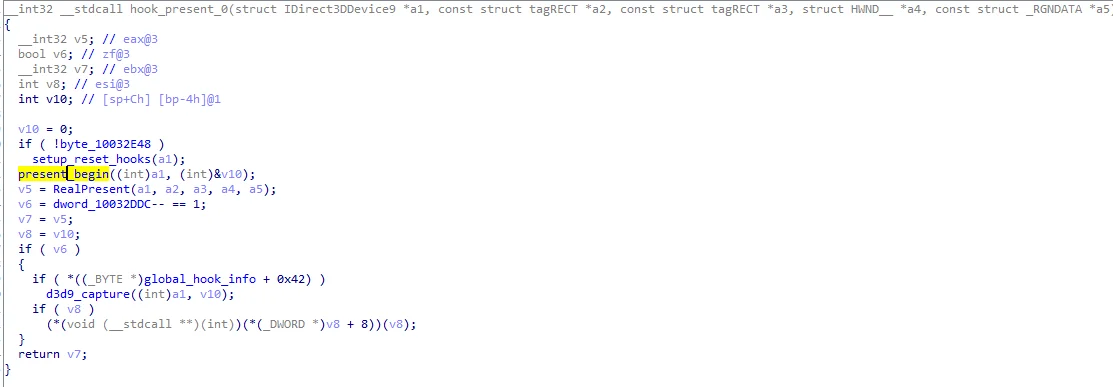
image

Dopodiché, tutto ciò che devi fare è sostituire il puntatore (il vecchio metodo). Poiché mov eax, Hook_Present_Addr Hook_Present_Addr = &Present_hook ??? PROFITTO Pronto per P2C KEKEKEKEKEKW

void MainThread()
{
	while (!obsBase) // check if graphics-hook32.dll is not loaded
	{
		obsBase = (DWORD)GetModuleHandleA(XorStr("graphics-hook32.dll"));
		if (!obsBase)
			Sleep(200);
		else
			isOBSFound = true; 
	}
	if (isOBSFound)
	{
		renderOBSPresent = obsBase + 0x32DC8;
		while (!*reinterpret_cast<uintptr_t*>(renderOBSPresent))
		{
			Sleep(200);
		}
		OrigPresent = SwapPointer<Present_t>((uintptr_t)renderOBSPresent, (uintptr_t)&Hooked_Present);
	}
}

Il puntatore a funzione che stiamo sostituendo è il "RealPresent" mostrato su IDA, non il present_begin (la funzione RealPresent è un puntatore .data). Potresti anche hookare il present_begin e ottenere lo stesso risultato. Questo è applicabile anche alla versione x64 di obs.

Nota: questo funziona solo per game capture e giochi d3d9

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







