
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/gh-ost00/cve-2024-1071-sql-injection
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubgh-ost00/cve-2024-1071-sql-injection

CVE-2024-1071-SQL-Injection

Prova di concetto : CVE-2024-1071: Vulnerabilità WordPress sfruttata

Vedi Repository
247372 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    339
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    322

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Proof of concept CVE-2024-1071: Vulnerabilità WordPress sfruttata

Disclaimer: Questo Proof of Concept (POC) è realizzato solo a scopo educativo e di test etico. L'uso di questo strumento per attaccare target senza previo consenso reciproco è illegale. È responsabilità dell'utente finale rispettare tutte le leggi locali, statali e federali applicabili. Gli sviluppatori non si assumono alcuna responsabilità e non sono responsabili per qualsiasi uso improprio o danno causato da questo programma.

Per iniziare

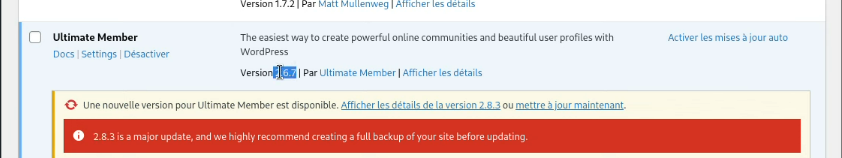
Il plugin Ultimate Member – User Profile, Registration, Login, Member Directory, Content Restriction & Membership Plugin per WordPress è vulnerabile a SQL Injection tramite il parametro 'sorting' nelle versioni 2.1.3 fino a 2.8.2 a causa di un escaping insufficiente sul parametro fornito dall'utente e della mancanza di una preparazione adeguata nella query SQL esistente. Ciò permette a utenti non autenticati di aggiungere query SQL aggiuntive a query già esistenti, che possono essere utilizzate per estrarre informazioni sensibili dal database. Banner
Trovare i target

Per trovare potenziali target, usa Fofa (simile a Shodan.io):

  • FOFA Dork : body="/wp-content/plugins/ultimate-member"
  • Hunter : Hunter: body="/wp-content/plugins/ultimate-member"

Clonare il repository

Prima, clona il repository:

- git clone https://github.com/fa-rrel/CVE-2024-1071-SQL-Injection.git
- cd CVE-2024-1071-SQL-Injection

Successivamente scegli il tuo target e aggiungilo al file urls.txt in questo formato:

  • https://testphp.vulnweb.com/
  • https://www.hackthissite.org/
  • https://www.acunetix.com/

Esegui l'exploit:

python3 CVE-2024-1071.py -f urls.txt

Riferimenti POC

  • https://nvd.nist.gov/vuln/detail/CVE-2024-1071
  • https://github.com/gbrsh
  • https://wpscan.com/vulnerability/dcca7ed0-b088-4b7d-9e22-07b858367975/
  • https://www.broadcom.com/support/security-center/protection-bulletin/cve-2024-1071-wordpress-ultimate-member-plugin-vulnerability
  • https://vuldb.com/?id.254667
Scarica lo strumento





